
Un nodo sensore dedicato per la tua LAN: «RoamSwitch Sensor»
RoamSwitch Sensor è un nodo dedicato alla LAN che verifica dall'esterno gli endpoint RoamSwitch della stessa LAN (Mac / Linux Client / Server Edition). Controlla come appare un host da un altro dispositivo della LAN (porte aperte, servizi esposti senza autenticazione, punti d'appoggio per il movimento laterale), cosa che l'host, per principio, non può vedere con la propria autodiagnosi. Offre inoltre un inventario dei dispositivi della LAN e il rilevamento dello spoofing ARP.
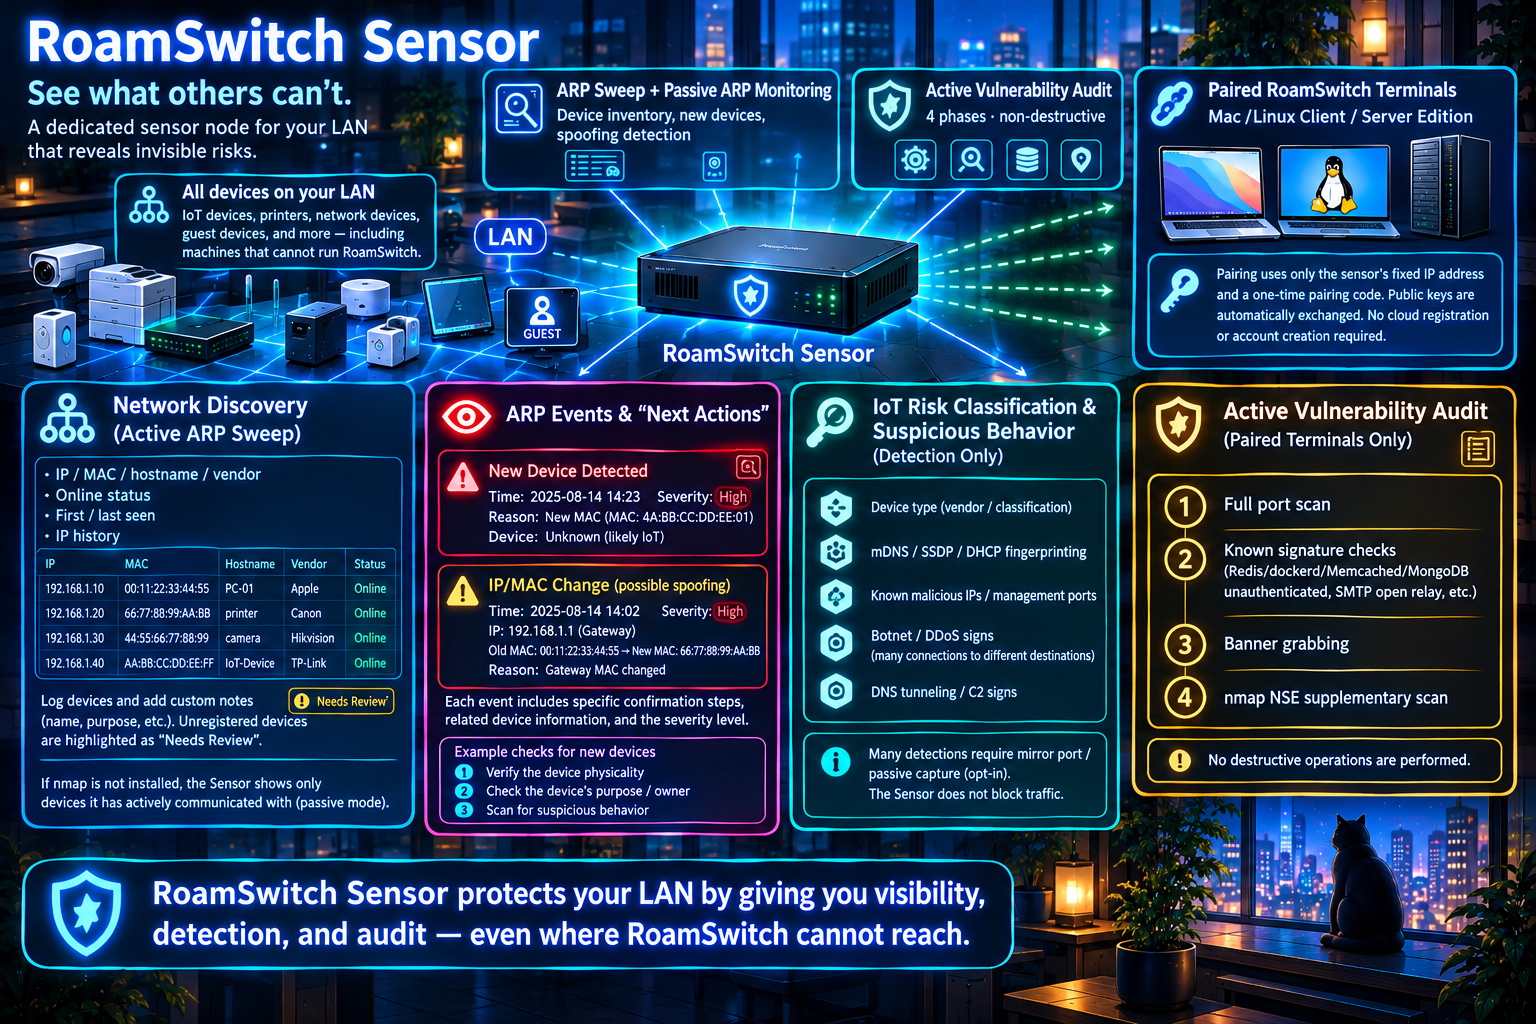
🛡️ Audit attivo delle vulnerabilità (solo endpoint abbinati)
Scansione completa delle porte → verifiche di firme note (esposizione non autenticata di Redis/dockerd/Memcached/MongoDB/Elasticsearch/CouchDB/Jenkins/VNC, SMBv1 e firma SMB assente, RDP senza NLA, relay SMTP aperto, ecc.) → acquisizione generica dei banner → scansione supplementare con nmap NSE: quattro fasi, interamente non distruttive.
📋 Composizione della rete (scansione ARP attiva)
Individua i dispositivi della LAN con una scansione ARP. Costruisce un inventario con IP, MAC, hostname, produttore, stato online, prima/ultima rilevazione e cronologia IP, e consente di annotare liberamente nome o uso di ogni dispositivo. I dispositivi senza nota sono evidenziati come da verificare, quindi l’elenco serve anche a confrontarsi con il proprio inventario. Senza nmap il Sensor torna a una modalità passiva che mostra solo i dispositivi con cui ha comunicato.
👁️ Eventi ARP con «Cosa fare ora»
La comparsa di nuovi dispositivi e i cambi di MAC su un IP noto (indizio di ARP spoofing) sono mostrati con orario, gravità (da critica a info), motivi, dispositivi coinvolti e passi concreti di verifica. Un cambio di MAC sull’IP del gateway è valutato critico. Con la cattura passiva opzionale rileva anche un dispositivo che invia richieste ARP per molti IP (ricognizione interna).
🔎 Panoramica degli altri dispositivi della LAN e comportamenti sospetti (solo rilevamento)
Fornisce, come informazione di riferimento: produttore del MAC e categoria del dispositivo, identificazione del modello tramite gli auto-annunci mDNS/SSDP/DHCP, connessioni a IP malevoli noti o porte di amministrazione, segnali di partecipazione a botnet/DDoS (molte destinazioni) e di tunneling DNS/C2. Quasi tutto richiede la cattura passiva opzionale (ad es. una porta mirror) e il Sensor non blocca mai il traffico.
🔑 Abbinamento con codice (Ed25519, IP fisso, certificato fissato)
Non si fida di nulla per impostazione predefinita. Inserendo il codice di abbinamento monouso, valido 10 minuti, rilasciato dall’operatore del Sensor, insieme all’indirizzo IP fisso del Sensor e all’impronta digitale del certificato mostrata sullo schermo del Sensor, si stabilisce una fiducia reciproca in entrambe le direzioni in un unico passaggio. Le chiavi pubbliche vengono scambiate automaticamente, quindi non serve conoscerle in anticipo. Non sono richiesti account né registrazione al cloud.
🔐 Rafforzamento dell’API di controllo (TLS 1.3, certificato fissato, protezione da replay)
Il traffico di controllo con gli endpoint (TCP 50543) è accettato su TLS 1.3 (control.tls: off / optional (predefinito) / required). Il certificato è autofirmato; la fiducia deriva dall’impronta digitale mostrata sullo schermo del Sensor, che l’endpoint fissa (pin) e che non viene mai recuperata via rete. Le firme delle richieste di audit usano il formato v2 con timestamp e nonce, così i replay vengono respinti, e i tentativi di indovinare il codice di abbinamento e i fallimenti di firma bloccano l’IP di origine. Sono configurabili anche l’accettazione delle firme v1 legacy e l’IP su cui l’API è in ascolto.
🖥️ Una TUI in 10 lingue che copre ogni funzione
La TUI interattiva raggiunge ogni sottocomando della CLI, ogni metodo IPC del demone e ogni chiave di configurazione (un editor di configurazione, stato TLS e rotazione del certificato, abbinamento manuale, un test di notifica), le operazioni del collector e ogni vista degli eventi (inclusi monitoraggio passivo, comportamento IoT, traffico sospetto e advisory) in 10 lingue. La CLI è in giapponese e inglese. Anche i report di audit e le esportazioni possono essere prodotti in 10 lingue.
📅 Audit pianificati e rilevamento delle variazioni (opzionale)
Sottopone ad audit automaticamente, secondo un calendario, tutti gli endpoint abbinati e mostra cosa è cambiato rispetto all'audit precedente: nuovi rilevamenti, risolti e porte appena aperte. Se tutte le porte prima aperte diventano improvvisamente invisibili, il caso è segnalato come probabilmente irraggiungibile, non come risolto. Anche senza supervisione, il Sensor verifica prima e dopo ogni audit che l'indirizzo MAC dell'endpoint sia ancora quello con cui si è autenticato e salta l'audit se l'IP è passato a un altro dispositivo. Disattivato per impostazione predefinita; intervallo e fascia oraria si impostano.
📣 Notifiche ed evidenze di audit (opzionale)
Invia regressioni, nuovi dispositivi, ARP spoofing e altro a webhook (Slack, Discord, Teams e altri) e a syslog (RFC 5424). Abbinamento, rimozione dell’abbinamento, audit e modifiche di configurazione vengono registrati, con l’indicazione di chi li ha eseguiti, in un registro delle operazioni a prova di manomissione (una catena di hash), e i risultati degli audit, l’inventario dei dispositivi e il registro possono essere esportati in CSV, JSON o come report HTML (salvabile come PDF da un browser). Ogni destinazione di notifica è configurata da voi; per impostazione predefinita nessun dato dei dispositivi né risultato di audit viene inviato da nessuna parte. I dati di rilevamento (la mappa CVE e il database NSE di nmap) vengono scaricati ogni giorno dal servizio di aggiornamento; potete disattivarlo con updates.fetch_cve_map, e quel traffico non contiene dati dei dispositivi né di audit.
🗂️ Aggregare più Sensor (collector centrale, opzionale)
Per le organizzazioni con Sensor in più sedi è incluso un collector centrale che raccoglie riepiloghi firmati (disattivato per impostazione predefinita). Offre una dashboard per sede e l’esportazione CSV, e rileva se il registro di audit di un Sensor è stato troncato o riportato indietro. I dispositivi senza RoamSwitch (dispositivi non gestiti) possono essere inclusi nel riepilogo classificati come «host RoamSwitch non abbinato» o «dispositivo sconosciuto» (collector.send_unmanaged_devices; mai alcun contenuto del traffico). Accetta solo richieste firmate dai Sensor che avete registrato e si rifiuta di essere esposto oltre la LAN senza TLS.
🚨 Server DHCP e router IPv6 non autorizzati (solo rilevamento)
Una volta all'ora invia da un MAC casuale un solo pacchetto DHCP discover (DHCPv6 solicit per IPv6) e conta ogni server che risponde; non viene preso alcun lease. Segnala i server comparsi in seguito, i server che distribuiscono un gateway o un DNS che quello legittimo non distribuisce, gli annunci di router IPv6 provenienti da qualcosa che non sia il gateway IPv4, un cambio di proprietario di un indirizzo IPv6 (spoofing NDP) e i dispositivi visibili solo via IPv6. L'inventario dei dispositivi contiene ora anche gli indirizzi IPv6. Il Sensor non blocca mai il traffico.
🔎 Audit leggero dei dispositivi senza RoamSwitch (opzionale, solo verifiche di connessione)
Per stampanti, telecamere, NAS e altri dispositivi mai abbinati, e solo negli intervalli autorizzati dall'operatore, verifica la connessione a un insieme fisso di porte e legge ciò che i servizi annunciano da soli. Non viene tentato alcun accesso né sfruttata alcuna vulnerabilità; le scansioni profonde in stile OpenVAS restano riservate agli endpoint che hanno accettato (abbinati). Non si può attivare finché non sono impostati la registrazione di chi approva e gli intervalli consentiti, e l'autorizzazione viene scritta nel registro di audit a ogni esecuzione.
🔒 Revoca e blocco in caso di smarrimento, furto o dismissione
Se un Sensor viene revocato sul collector, si ferma da solo al prossimo invio: niente abbinamenti, audit, invii né notifiche, e il blocco sopravvive a un riavvio. Può anche cancellare chiavi e dati, fermarsi se non raggiunge il collector da troppo tempo, o essere dismesso con un comando. Viene mostrato anche l'elenco degli endpoint che erano abbinati e come rimuovere l'abbinamento.
Se il Sensor stesso necessita di protezione dagli attacchi, consigliamo di installare separatamente RoamSwitch for Linux Server Edition sulla stessa macchina: i due funzionano come processi completamente indipendenti.
Esempio di report di audit
Esempio del report generato da roamswitch-sensor export all --format html (il tasto e nella TUI). È un unico file HTML: aprilo in un browser e scegli «Salva come PDF» per ottenere un PDF da consegnare ai revisori.
Report di audit di RoamSwitch Sensor
| Creato il | 2026年9月20日(日) 11:30:12 (UTC+9) |
|---|---|
| Sede | Sala server al 3° piano della sede centrale |
| Chiave pubblica del Sensor | +kbYCoN5jJSykTAr8zDv/VCs2SdBcrwYbkCrzCRgsLM= |
| Registro di audit | Verifica di integrità: OK (nessuna manomissione), 18 voci, head #18 771a265c58fa2f0a8990bc6be79ff5259d96a76a0a3fea472f308df02eaa087f |
Ultimo risultato di audit per dispositivo
| Dispositivo | Indirizzo | Data di esecuzione | Rilevamenti | Porte aperte |
|---|---|---|---|---|
| web-prod-01 | 192.168.20.21 | 2026年9月20日(日) 11:00:43 (UTC+9) | 1 voce | 2 |
| db-prod-01 | 192.168.20.22 | 2026年9月20日(日) 11:01:14 (UTC+9) | 2 voci | 3 |
| dev-laptop-07 | 192.168.20.35 | 2026年9月20日(日) 11:02:07 (UTC+9) | Nessun problema | 1 |
Rilevamenti
| Data e ora | Dispositivo | Porta | Descrizione | Azione consigliata |
|---|---|---|---|---|
| 2026年9月20日(日) 11:01:14 (UTC+9) | db-prod-01 | 22 | Banner di versione SSH esposto Questo server SSH espone il banner di versione alla connessione. Il banner in sé è un comportamento normale, ma offre a un attaccante indizi per restringere le vulnerabilità note. | Aggiornare SSH all'ultima versione e, se necessario, ridurre al minimo il contenuto del banner. |
| 2026年9月20日(日) 11:01:14 (UTC+9) | db-prod-01 | 6379 | Vulnerabilità nota: CVE-2021-32626 (Redis) Descrizione NVD (testo originale in inglese): Redis is an open source, in-memory database that persists on disk. In affected versions specially crafted Lua scripts executing in Redis can cause the heap-based Lua stack to be overflowed, due to incomplete checks for this condition. This can result with heap corruption and potentially remote code execution. This problem exists in all versions of Redis with Lua scripting support, starting from 2.6. The problem is fixed in versions 6.2.6, 6.0.16 and 5.0.14. | Aggiornare al più presto Redis a una versione non interessata da CVE-2021-32626 e, nel frattempo, limitare l'accesso di rete senza autenticazione. |
| 2026年9月20日(日) 11:00:43 (UTC+9) | web-prod-01 | 22 | Banner di versione SSH esposto Questo server SSH espone il banner di versione alla connessione. Il banner in sé è un comportamento normale, ma offre a un attaccante indizi per restringere le vulnerabilità note. | Aggiornare SSH all'ultima versione e, se necessario, ridurre al minimo il contenuto del banner. |
| 2026年9月19日(土) 17:33:18 (UTC+9) | db-prod-01 | 22 | Banner di versione SSH esposto Questo server SSH espone il banner di versione alla connessione. Il banner in sé è un comportamento normale, ma offre a un attaccante indizi per restringere le vulnerabilità note. | Aggiornare SSH all'ultima versione e, se necessario, ridurre al minimo il contenuto del banner. |
Inventario dei dispositivi (tutti i dispositivi osservati nella LAN)
| MAC | IP | Nome host | Produttore | Gestito da RoamSwitch | Note |
|---|---|---|---|---|---|
| 00:1b:8b:3c:9a:07 | 192.168.20.1 | _gateway | NEC Platforms | Non gestito | Router gateway della sede centrale |
| 7c:8b:ca:61:d2:4e | 192.168.20.2 | TP-Link Technologies | Non gestito | Access point Wi-Fi del 3° piano | |
| e4:e7:49:2b:70:c1 | 192.168.20.3 | Hewlett Packard | Non gestito | Multifunzione del 2° piano | |
| 90:61:ae:17:4d:e2 | 192.168.20.21 | Intel Corporate | Gestito | Server web di produzione | |
| 90:61:ae:17:4d:f9 | 192.168.20.22 | Intel Corporate | Gestito | Server database di produzione | |
| 04:20:9a:cc:31:8f | 192.168.20.31 | sensor-hq-01 | Panasonic AVC Networks Company | Non gestito | RoamSwitch-Sensor |
| a0:c9:a0:5e:83:2b | 192.168.20.35 | Murata Manufacturing | Gestito | Notebook di sviluppo | |
| 8e:0f:95:a2:64:5d | 192.168.20.44 | Non gestito | |||
| 5e:e2:59:1d:c8:03 | 192.168.20.45 | Non gestito | |||
| a8:3b:76:9c:20:e4 | 192.168.20.52 | Cloud Network Technology Singapore PTE. | Non gestito |
Registro di operazioni e approvazioni
| # | Data e ora | Esecutore | Operazione | Ambito | Dettagli |
|---|---|---|---|---|---|
| 18 | 2026年9月20日(日) 11:02:07 (UTC+9) | scheduler | audit_completed | dev-laptop-07 (Q9mW3sLp0xVc) | trigger=scheduled host=192.168.20.35 findings=0 open_ports=1 new_findings=0 resolved_findings=0 |
| 17 | 2026年9月20日(日) 11:02:05 (UTC+9) | scheduler | audit_started | dev-laptop-07 (Q9mW3sLp0xVc) | host=192.168.20.35 |
| 16 | 2026年9月20日(日) 11:01:14 (UTC+9) | scheduler | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=scheduled host=192.168.20.22 findings=2 open_ports=3 new_findings=1 resolved_findings=0 |
| 15 | 2026年9月20日(日) 11:01:12 (UTC+9) | scheduler | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | host=192.168.20.22 |
| 14 | 2026年9月20日(日) 11:00:43 (UTC+9) | scheduler | audit_completed | web-prod-01 (Xk3F9aLm2QzB) | trigger=scheduled host=192.168.20.21 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 13 | 2026年9月20日(日) 11:00:41 (UTC+9) | scheduler | audit_started | web-prod-01 (Xk3F9aLm2QzB) | host=192.168.20.21 |
| 12 | 2026年9月19日(土) 18:11:40 (UTC+9) | cli:uid=1000 | config_changed | schedule.window_end_hour | value=5 |
| 11 | 2026年9月19日(土) 18:11:32 (UTC+9) | cli:uid=1000 | config_changed | schedule.window_start_hour | value=1 |
| 10 | 2026年9月19日(土) 18:10:02 (UTC+9) | cli:uid=1000 | config_changed | schedule.enabled | value=true |
| 9 | 2026年9月19日(土) 17:47:19 (UTC+9) | control_api: | pair | dev-laptop-07 (Q9mW3sLp0xVc) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 8 | 2026年9月19日(土) 17:46:52 (UTC+9) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 7 | 2026年9月19日(土) 17:33:18 (UTC+9) | cli:uid=1000 | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=manual host=192.168.20.22 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 6 | 2026年9月19日(土) 17:33:15 (UTC+9) | cli:uid=1000 | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | manual audit; host=192.168.20.22 |
| 5 | 2026年9月19日(土) 17:31:07 (UTC+9) | control_api: | pair | db-prod-01 (Zt4Kb8NwY1eR) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 4 | 2026年9月19日(土) 17:30:41 (UTC+9) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 3 | 2026年9月19日(土) 17:12:26 (UTC+9) | control_api: | pair | web-prod-01 (Xk3F9aLm2QzB) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 2 | 2026年9月19日(土) 17:11:58 (UTC+9) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 1 | 2026年9月19日(土) 17:00:03 (UTC+9) | daemon | daemon_started | version 0.3.4 |
RoamSwitch Sensor Audit Report
| Generated | Sun, 2026-09-20 02:30:12 (UTC) |
|---|---|
| Site | HQ – 3F server room |
| Sensor public key | +kbYCoN5jJSykTAr8zDv/VCs2SdBcrwYbkCrzCRgsLM= |
| Audit log | Integrity check: OK (no tampering detected) — 18 entries, head #18 771a265c58fa2f0a8990bc6be79ff5259d96a76a0a3fea472f308df02eaa087f |
Latest audit per endpoint
| Endpoint | Address | Timestamp | Findings | Open ports |
|---|---|---|---|---|
| web-prod-01 | 192.168.20.21 | Sun, 2026-09-20 02:00:43 (UTC) | 1 finding(s) | 2 |
| db-prod-01 | 192.168.20.22 | Sun, 2026-09-20 02:01:14 (UTC) | 2 finding(s) | 3 |
| dev-laptop-07 | 192.168.20.35 | Sun, 2026-09-20 02:02:07 (UTC) | clean | 1 |
Findings
| When | Endpoint | Port | Finding | Recommendation |
|---|---|---|---|---|
| Sun, 2026-09-20 02:01:14 (UTC) | db-prod-01 | 22 | SSH Version Banner Disclosed This SSH server discloses its version banner on connect. This is normal SSH behavior, but the banner gives an attacker a starting point to look up known vulnerabilities for that version. | Keep SSH updated to the latest version, and minimize the banner's detail if your SSH implementation allows it. |
| Sun, 2026-09-20 02:01:14 (UTC) | db-prod-01 | 6379 | Known Vulnerability: CVE-2021-32626 (Redis) Redis is an open source, in-memory database that persists on disk. In affected versions specially crafted Lua scripts executing in Redis can cause the heap-based Lua stack to be overflowed, due to incomplete checks for this condition. This can result with heap corruption and potentially remote code execution. This problem exists in all versions of Redis with Lua scripting support, starting from 2.6. The problem is fixed in versions 6.2.6, 6.0.16 and 5.0.14. | Upgrade Redis to a version not affected by CVE-2021-32626 as soon as possible, and restrict unauthenticated network access to it in the meantime. |
| Sun, 2026-09-20 02:00:43 (UTC) | web-prod-01 | 22 | SSH Version Banner Disclosed This SSH server discloses its version banner on connect. This is normal SSH behavior, but the banner gives an attacker a starting point to look up known vulnerabilities for that version. | Keep SSH updated to the latest version, and minimize the banner's detail if your SSH implementation allows it. |
| Sat, 2026-09-19 08:33:18 (UTC) | db-prod-01 | 22 | SSH Version Banner Disclosed This SSH server discloses its version banner on connect. This is normal SSH behavior, but the banner gives an attacker a starting point to look up known vulnerabilities for that version. | Keep SSH updated to the latest version, and minimize the banner's detail if your SSH implementation allows it. |
Device inventory (every device observed on the LAN)
| MAC | IP | Hostname | Vendor | Managed | Note |
|---|---|---|---|---|---|
| 00:1b:8b:3c:9a:07 | 192.168.20.1 | _gateway | NEC Platforms | no | HQ gateway router |
| 7c:8b:ca:61:d2:4e | 192.168.20.2 | TP-Link Technologies | no | 3F Wi-Fi access point | |
| e4:e7:49:2b:70:c1 | 192.168.20.3 | Hewlett Packard | no | 2F multifunction printer | |
| 90:61:ae:17:4d:e2 | 192.168.20.21 | Intel Corporate | yes | Production web server | |
| 90:61:ae:17:4d:f9 | 192.168.20.22 | Intel Corporate | yes | Production database server | |
| 04:20:9a:cc:31:8f | 192.168.20.31 | sensor-hq-01 | Panasonic AVC Networks Company | no | RoamSwitch-Sensor |
| a0:c9:a0:5e:83:2b | 192.168.20.35 | Murata Manufacturing | yes | Development laptop | |
| 8e:0f:95:a2:64:5d | 192.168.20.44 | no | |||
| 5e:e2:59:1d:c8:03 | 192.168.20.45 | no | |||
| a8:3b:76:9c:20:e4 | 192.168.20.52 | Cloud Network Technology Singapore PTE. | no |
Operation & approval log
| # | When | Actor | Action | Target | Detail |
|---|---|---|---|---|---|
| 18 | Sun, 2026-09-20 02:02:07 (UTC) | scheduler | audit_completed | dev-laptop-07 (Q9mW3sLp0xVc) | trigger=scheduled host=192.168.20.35 findings=0 open_ports=1 new_findings=0 resolved_findings=0 |
| 17 | Sun, 2026-09-20 02:02:05 (UTC) | scheduler | audit_started | dev-laptop-07 (Q9mW3sLp0xVc) | host=192.168.20.35 |
| 16 | Sun, 2026-09-20 02:01:14 (UTC) | scheduler | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=scheduled host=192.168.20.22 findings=2 open_ports=3 new_findings=1 resolved_findings=0 |
| 15 | Sun, 2026-09-20 02:01:12 (UTC) | scheduler | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | host=192.168.20.22 |
| 14 | Sun, 2026-09-20 02:00:43 (UTC) | scheduler | audit_completed | web-prod-01 (Xk3F9aLm2QzB) | trigger=scheduled host=192.168.20.21 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 13 | Sun, 2026-09-20 02:00:41 (UTC) | scheduler | audit_started | web-prod-01 (Xk3F9aLm2QzB) | host=192.168.20.21 |
| 12 | Sat, 2026-09-19 09:11:40 (UTC) | cli:uid=1000 | config_changed | schedule.window_end_hour | value=5 |
| 11 | Sat, 2026-09-19 09:11:32 (UTC) | cli:uid=1000 | config_changed | schedule.window_start_hour | value=1 |
| 10 | Sat, 2026-09-19 09:10:02 (UTC) | cli:uid=1000 | config_changed | schedule.enabled | value=true |
| 9 | Sat, 2026-09-19 08:47:19 (UTC) | control_api: | pair | dev-laptop-07 (Q9mW3sLp0xVc) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 8 | Sat, 2026-09-19 08:46:52 (UTC) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 7 | Sat, 2026-09-19 08:33:18 (UTC) | cli:uid=1000 | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=manual host=192.168.20.22 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 6 | Sat, 2026-09-19 08:33:15 (UTC) | cli:uid=1000 | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | manual audit; host=192.168.20.22 |
| 5 | Sat, 2026-09-19 08:31:07 (UTC) | control_api: | pair | db-prod-01 (Zt4Kb8NwY1eR) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 4 | Sat, 2026-09-19 08:30:41 (UTC) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 3 | Sat, 2026-09-19 08:12:26 (UTC) | control_api: | pair | web-prod-01 (Xk3F9aLm2QzB) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 2 | Sat, 2026-09-19 08:11:58 (UTC) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 1 | Sat, 2026-09-19 08:00:03 (UTC) | daemon | daemon_started | version 0.3.4 |
Tutti i nomi di macchina, gli indirizzi MAC, gli indirizzi IP e le chiavi mostrati sono fittizi. Il corpo del report può essere prodotto in una qualsiasi delle 10 lingue; qui sono mostrati un esempio in giapponese e uno in inglese.