🛡️
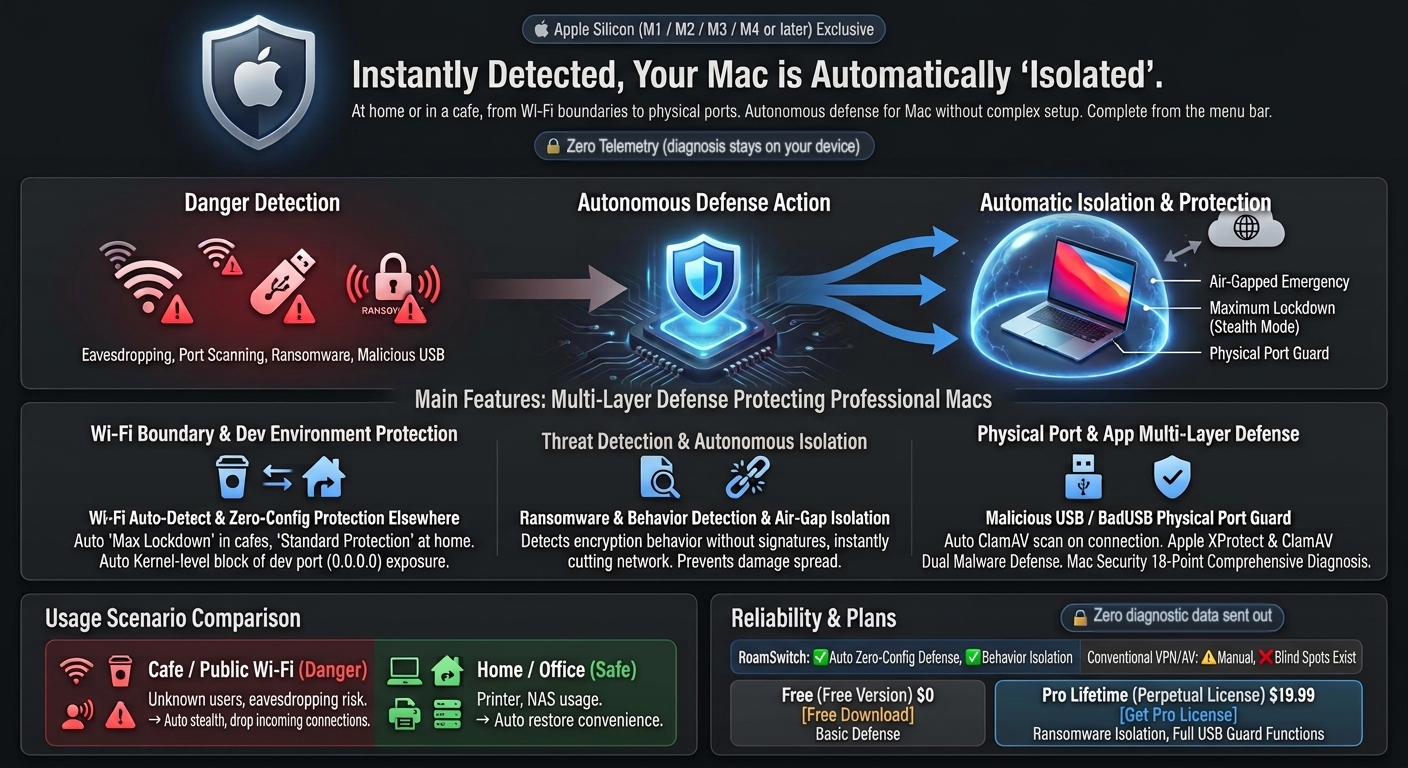
Rilevamento Wi-Fi Automatico e Difesa in Mobilità Senza Configurazione
Riconosce in modo sicuro l'indirizzo MAC del gateway del router. Nell'istante in cui ti disconnetti da reti attendibili, il firewall applicativo (Application Firewall) attiva il blocco massimo. (Le comunicazioni in uscita, come la navigazione web, continuano a funzionare normalmente.)
📊
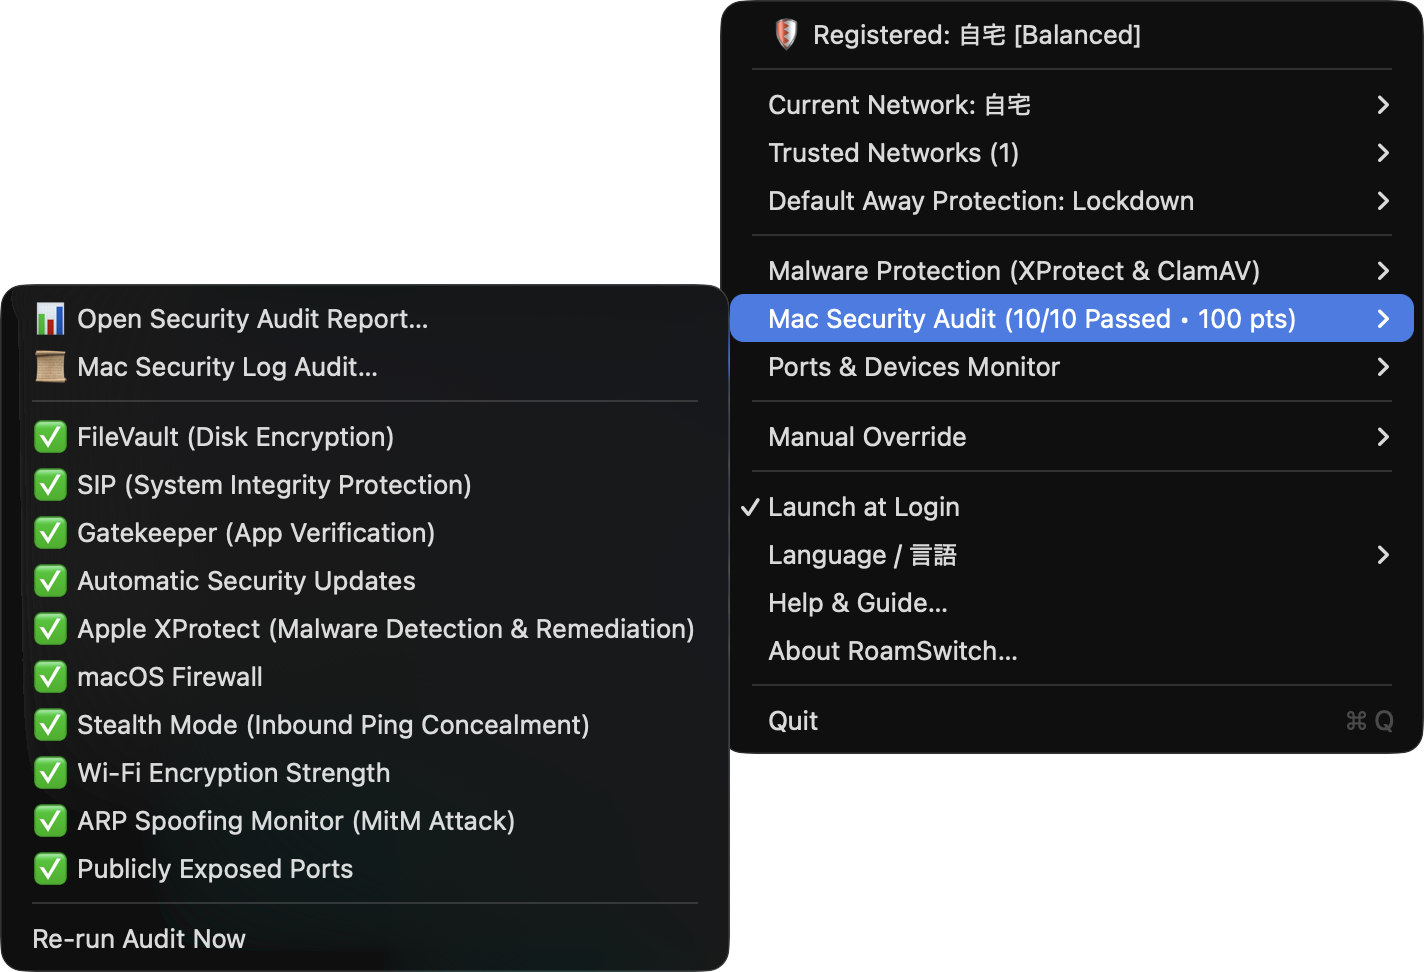
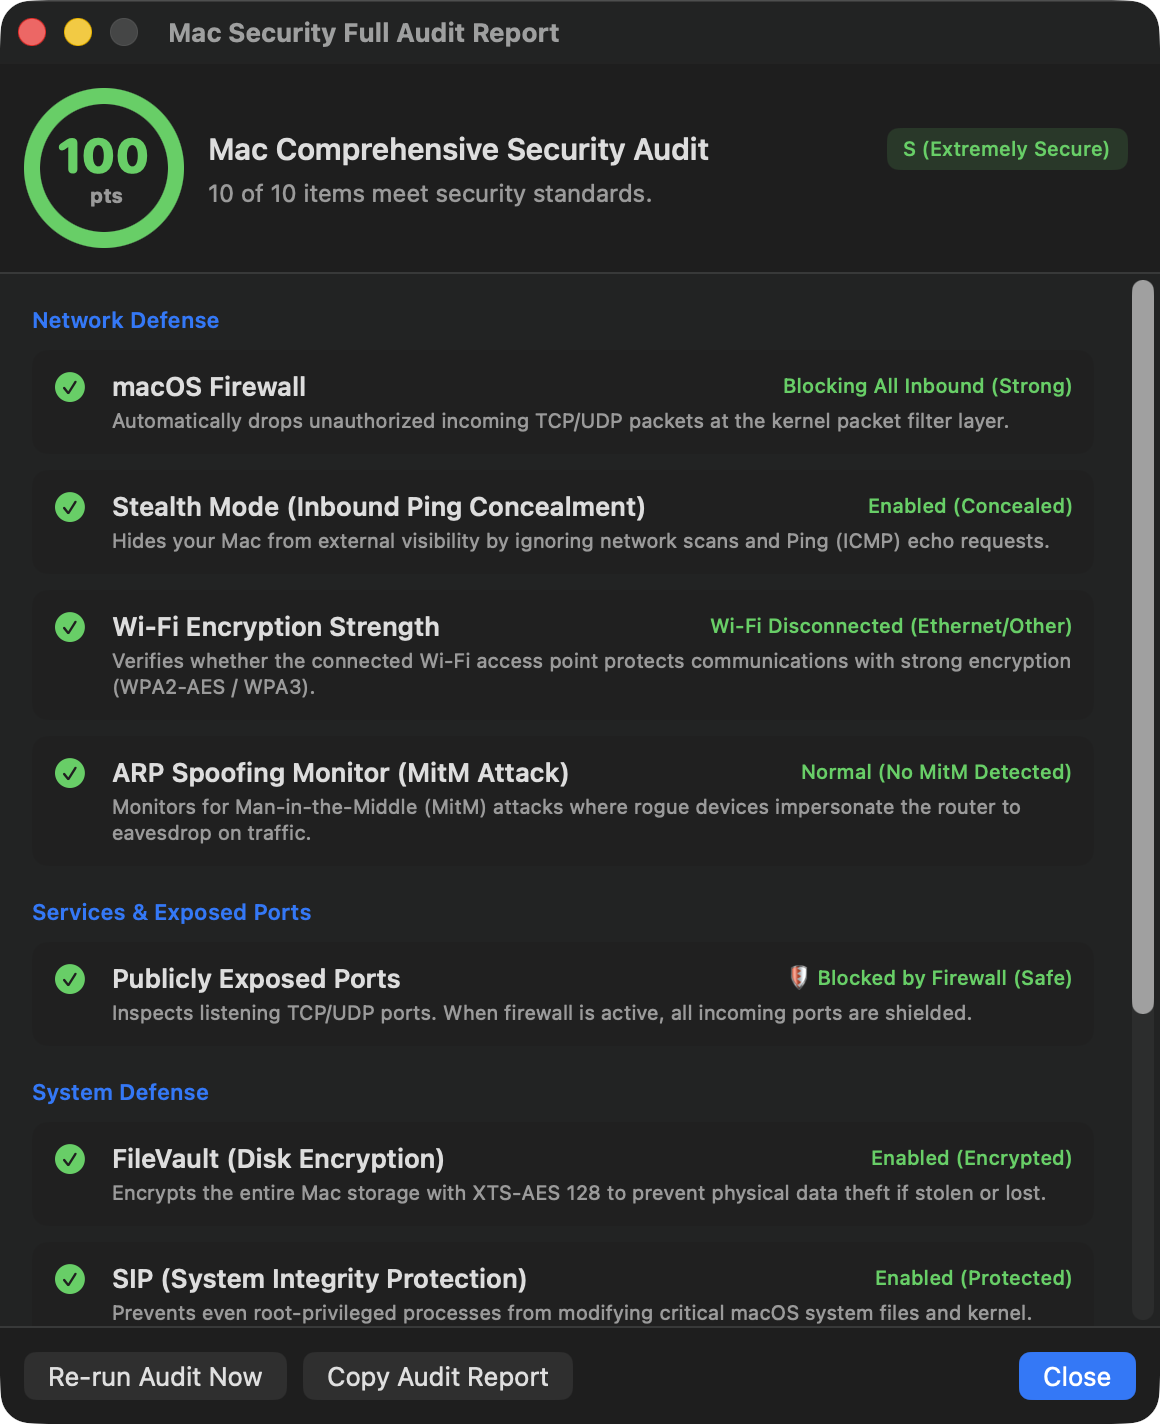
Audit Completo di Sicurezza Mac in 18 Punti
Audit istantaneo su 100 punti che copre FileVault, SIP, Gatekeeper, Firewall, crittografia Wi-Fi, ARP spoofing, modalità stealth e Apple Rapid Security Responses (RSR).
🔍
Blocco Porte Zero-Day e Audit Dev Server
Nel momento in cui una nuova porta mai vista prima viene esposta alla LAN esterna, viene bloccata automaticamente, senza firme (attivo per impostazione predefinita all'attivazione di Pro). I servizi di database non autenticati come Redis/MongoDB generano un avviso istantaneo non appena si collegano a 0.0.0.0, e i server di sviluppo come Node.js/Vite/Docker vengono controllati passivamente per wildcard CORS e autenticazione mancante.
📜
Audit di sicurezza macOS Unified Logging
Estrae rapidamente errori di autenticazione sudo, tentativi di intrusione SSH, cronologia dei blocchi Gatekeeper e log di rimozione di Apple XProtect dal log unificato interno di macOS, visualizzati su una timeline grafica.
🍏
Doppia difesa antimalware Apple XProtect e ClamAV
Oltre a verificare lo stato ufficiale di Apple XProtect, controlla le firme di notarizzazione e gli attributi di quarantena di file e app, ed è in grado di eseguire scansioni on-demand con il motore open source ClamAV. Ogni storage esterno collegato — inclusi i dispositivi autorizzati — viene scansionato automaticamente, concedendo l'accesso completo solo dopo aver verificato che sia sicuro.
📡
Risposta Automatica allo Spoofing ARP (blocca gli attacchi MITM)
Su una rete non attendibile fissa il MAC di gateway, router IPv6 e DNS on-link nella tabella dei vicini, così un ARP/NDP falsificato non può spostare la route (blocco preventivo). Inoltre, nell'istante in cui l'indirizzo fisico (indirizzo MAC) del gateway cambia in modo sospetto, la comunicazione viene interrotta d'emergenza (isolamento air-gap) per prevenire intercettazioni e manomissioni. Il blocco del gateway è facoltativo e disattivato per impostazione predefinita. L'interruzione di emergenza è attiva per impostazione predefinita all'attivazione di Pro e può essere rimossa in qualsiasi momento dopo aver verificato la sicurezza.
🚨
Rilevamento Comportamentale Ransomware & Isolamento Autonomo
Rileva comportamenti tipici del ransomware — come una crittografia improvvisa e massiva dei file — senza affidarsi a firme. Oltre alla manomissione di un file esca, il rilevamento avviene anche tramite l'analisi dell'entropia di Shannon delle scritture (da 1.10.0), così da individuare la cifratura anche dove non è presente alcun file esca. Non appena viene rilevato, il tuo Mac viene disconnesso dalla rete (isolamento air-gap) per fermare autonomamente la diffusione del danno ad altri dispositivi della tua rete domestica. Mantiene inoltre snapshot locali APFS periodici antecedenti al danno, così da poter copiare in un'altra cartella solo i file necessari (solo a livello di file; l'helper richiede l'accesso completo al disco). La finestra di ripristino è una funzione Pro (la creazione degli snapshot funziona anche senza Pro). Il rilevamento tramite file esca e tramite entropia è attivo per impostazione predefinita all'attivazione di Pro.
🔌
Difesa Fisica da USB Non Autorizzate / BadUSB
Intercetta e blocca la digitazione da tastiere USB sconosciute o cavi modificati (Rubber Ducky, ecc.) per prevenire iniezioni dannose di comandi. Esegue scansioni ClamAV complete quando viene collegato un supporto USB.
📥
Protezione automatica download Web ed E-mail
Monitora i download da Safari, Chrome, Mail, Slack tramite FSEvents e scansiona automaticamente i file in quarantena con ClamAV. È una funzione Pro e si attiva automaticamente all'attivazione di Pro.
🌐
Protezione minacce DNS e Verifica sicurezza link
Passa automaticamente a DNS sicuri (Quad9 / Cloudflare Security) su Wi-Fi non attendibile per bloccare la risoluzione dei domini C2 di malware e di phishing. L'ambito (solo non attendibile / sempre) è configurabile.
🔒
Tunnel VPN + kill-switch (WireGuard / Tailscale)
Fuori dalle reti attendibili, tutto il traffico passa da una configurazione WireGuard cifrata o da un exit node Tailscale. Un kill-switch pf scarta qualsiasi fuga in chiaro fuori dal tunnel e non lascia passare nulla se il tunnel cade. La difesa principale contro gli attacchi man-in-the-middle (opt-in).
🎣
Protezione passiva dei link (blocca le connessioni di phishing)
Determina la destinazione delle connessioni in uscita dal nome DNS, dal SNI TLS e dall'header HTTP Host, e avvisa o blocca le connessioni verso siti di phishing / truffa (blocco per impostazione predefinita, anche per i browser DoH). Un'estensione di sistema NEFilter ispeziona il flusso reale dopo la risoluzione, quindi non modifica mai /etc/hosts. In modalità avviso, la mancata risposta è fail-closed. I verdetti sono locali.
🔎
Rilevamento tramite firma statica e monitoraggio dei nuovi avvii automatici
Rileva i file scaricati tramite la firma di test EICAR standard del settore e comandi reverse shell in una riga ben documentati (funziona anche senza ClamAV installato). Monitora inoltre in tempo reale le nuove registrazioni LaunchAgent/LaunchDaemon, segnalando quelle che invocano direttamente un interprete di script. Non richiede l'autorizzazione EndpointSecurity. Il monitoraggio degli elementi di avvio automatico è una funzione Pro e si attiva automaticamente all'attivazione di Pro.
🖥️
Protezione ClickFix: rileva ed elimina i comandi dannosi al momento della copia
Protegge da "ClickFix", una falsa schermata di errore o verifica che induce a incollare ed eseguire personalmente un comando in Terminale. Indipendentemente da dove lo si incolli (Terminale, Script Editor, Spotlight o altrove), RoamSwitch monitora gli appunti e, non appena viene copiato un pattern dannoso noto, ne cancella il contenuto e avvisa l'utente. La versione Pro aggiunge un livello opzionale che monitora anche la cronologia dei comandi e può bloccare la rete in emergenza al momento del rilevamento.
🔔
Cronologia notifiche (ultimi 7 giorni)
Consulta le notifiche inviate da RoamSwitch (anomalie di controllo dei log di sicurezza, rilevamenti ClickFix e altro) anche dopo il momento in cui compaiono. Le voci che superano il periodo di conservazione vengono eliminate automaticamente.
🐳
Rilevamento rischi Docker (avvisi di escape dal container)
Rileva l'istante in cui un container viene avviato in modalità --privileged o con /var/run/docker.sock montato, inviando una notifica (Pro, opzionale). Segnala solo la configurazione a rischio, senza blocco automatico.
🔑
Controllo fughe di segreti/chiavi API (verifica su incolla & scansione cartella)
Incolla il testo per verificare all'istante chiavi API e token trapelati. Supporta anche la scansione ricorsiva di un'intera cartella, come un checkout del codice sorgente, escludendo automaticamente .git, node_modules e simili. Tutto avviene interamente sul dispositivo.
📦
Verifica CVE dei pacchetti (Homebrew + dipendenze)
Confronta i pacchetti Homebrew installati e le dipendenze del tuo progetto (npm, PyPI, crates.io e altri 4 ecosistemi) con una mappa CVE nota memorizzata localmente. Nessuna attività di rete.
🍯
Honeytoken delle credenziali e monitoraggio del browser (tecnologia di deception)
Colloca file di credenziali esca in posizioni come ~/.aws/credentials e ~/.ssh/id_rsa, e ti avvisa immediatamente se vengono toccati (tecnologia di deception). Puoi anche attivare il monitoraggio degli accessi sospetti al database di password/cookie salvati del browser (disattivato per impostazione predefinita). Entrambi si limitano a notificare e non bloccano mai nulla. Gli honeytoken di credenziali sono attivi per impostazione predefinita all'attivazione di Pro.
 RoamSwitch
by Lafine Systems Design