

AccessScope
Uno strumento di diagnosi dei log di accesso
Uno strumento di diagnosi che trova i tentativi di attacco nei log del server, con le prove. Uno strumento separato incluso in RoamSwitch (Mac / Linux).
Cosa fa
- Trova i tentativi di attacco nei log e mostra le righe di prova
- Trova automaticamente i log di questo dispositivo
- Riassume rischio complessivo e rilevamenti in un rapporto
- Le regole di esclusione e il confronto con l'ultima esecuzione riducono ciò che c'è da rivedere
Log che legge
Si possono controllare anche i log dei container Docker, in sola lettura (prima compare una schermata di conferma)
Usare i risultati
- I rapporti si possono salvare in Markdown, JSON, SARIF o CSV
- Si può esportare un elenco di blocco degli IP coinvolti (viene solo scritto l'elenco, nulla viene bloccato)
- I tuoi IP e simili si possono escludere, indicando un motivo
- Rispetto all'ultima esecuzione, segnala solo i rilevamenti nuovi
Sicuro per progetto
- Non apre alcuna porta in ascolto. Legge i log senza mai modificarli
- Non innalza mai i privilegi e legge solo ciò che è leggibile in quel momento
- Le stringhe provenienti dai log sono mostrate solo come testo semplice
- Si connette solo all'LLM scelto e, quando premi il pulsante, per cercare aggiornamenti su Mac
Limiti
- Fanno da prova solo i fatti registrati nei log. L'assenza di rilevamenti non è una prova di sicurezza
- Un rilevamento indica che c'è stato un tentativo, non che l'attacco sia riuscito. Uno User-Agent può essere falsificato
- Le catene tra log e le differenze rispetto al solito sono regole empiriche, con possibili omissioni e falsi allarmi
Uso da comando
accessscope scan --auto --since 7d --report report.md
Cosa trova
- Attacchi web
- SQL injectionpath traversalXSScommand injectionvulnerabilità note (CVE)SSRF
- Forza bruta sugli accessi
- accessi webSSHpostadatabasetentativi da molti IP
- Sondaggi e scansioni
- ricerca di .env e similistrumenti di attaccoserie di percorsi inesistenti
- Web shell e successo sospetto
- accessi tipici di una web shellsuccesso dopo ripetuti fallimenti
- Catene tra più log
- stesso indirizzo nei log Web e SSHdalla ricognizione all'attacco
- Differenze rispetto al solito
- accesso da una sorgente insolitanuovo User-Agentnuovo percorso
- Altro
- valanga di richieste o trasferimentifalsi crawleristruzioni per l'IA inserite nei log
Misurato sui nostri dati di prova: rilevato circa il 99% degli attacchi, e circa il 2% del traffico normale ha generato un rilevamento di gravità media o superiore. Non è una garanzia per server reali.
Esempi di schermate
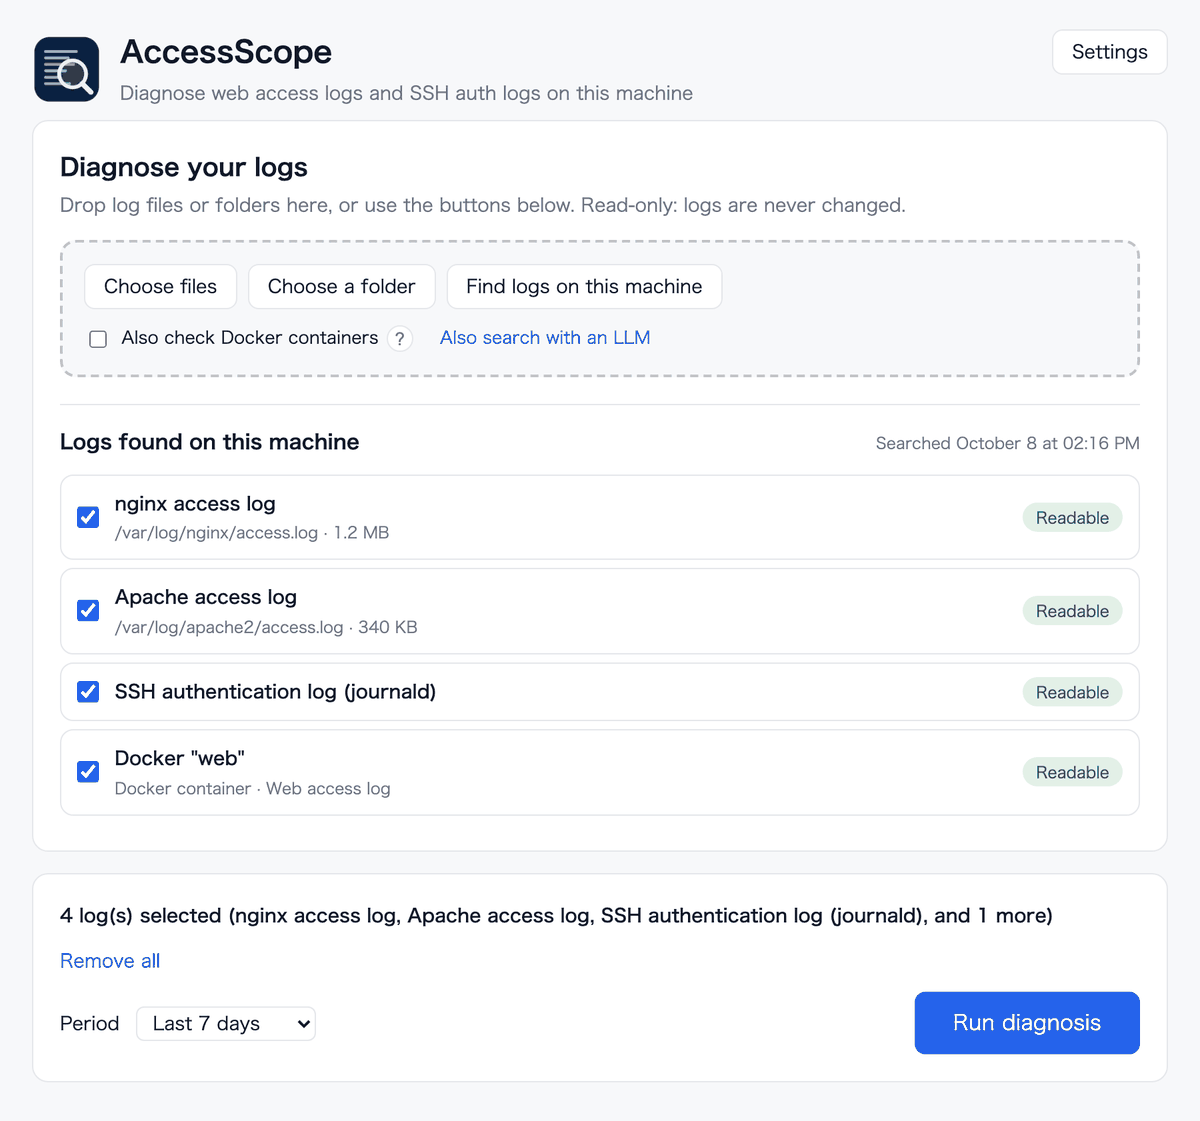
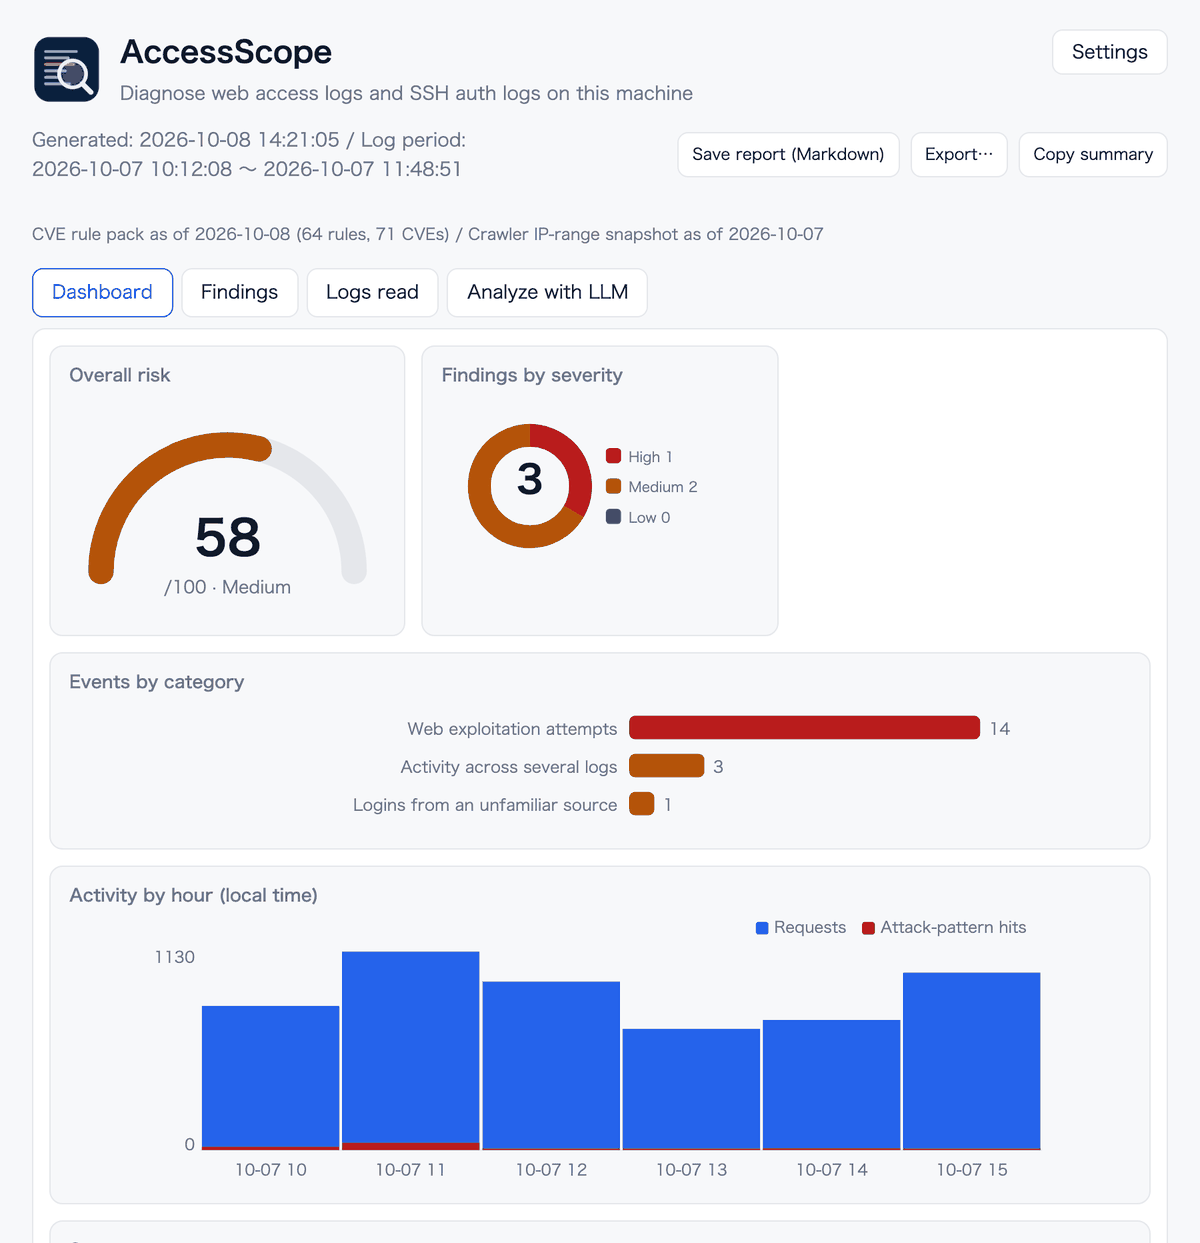
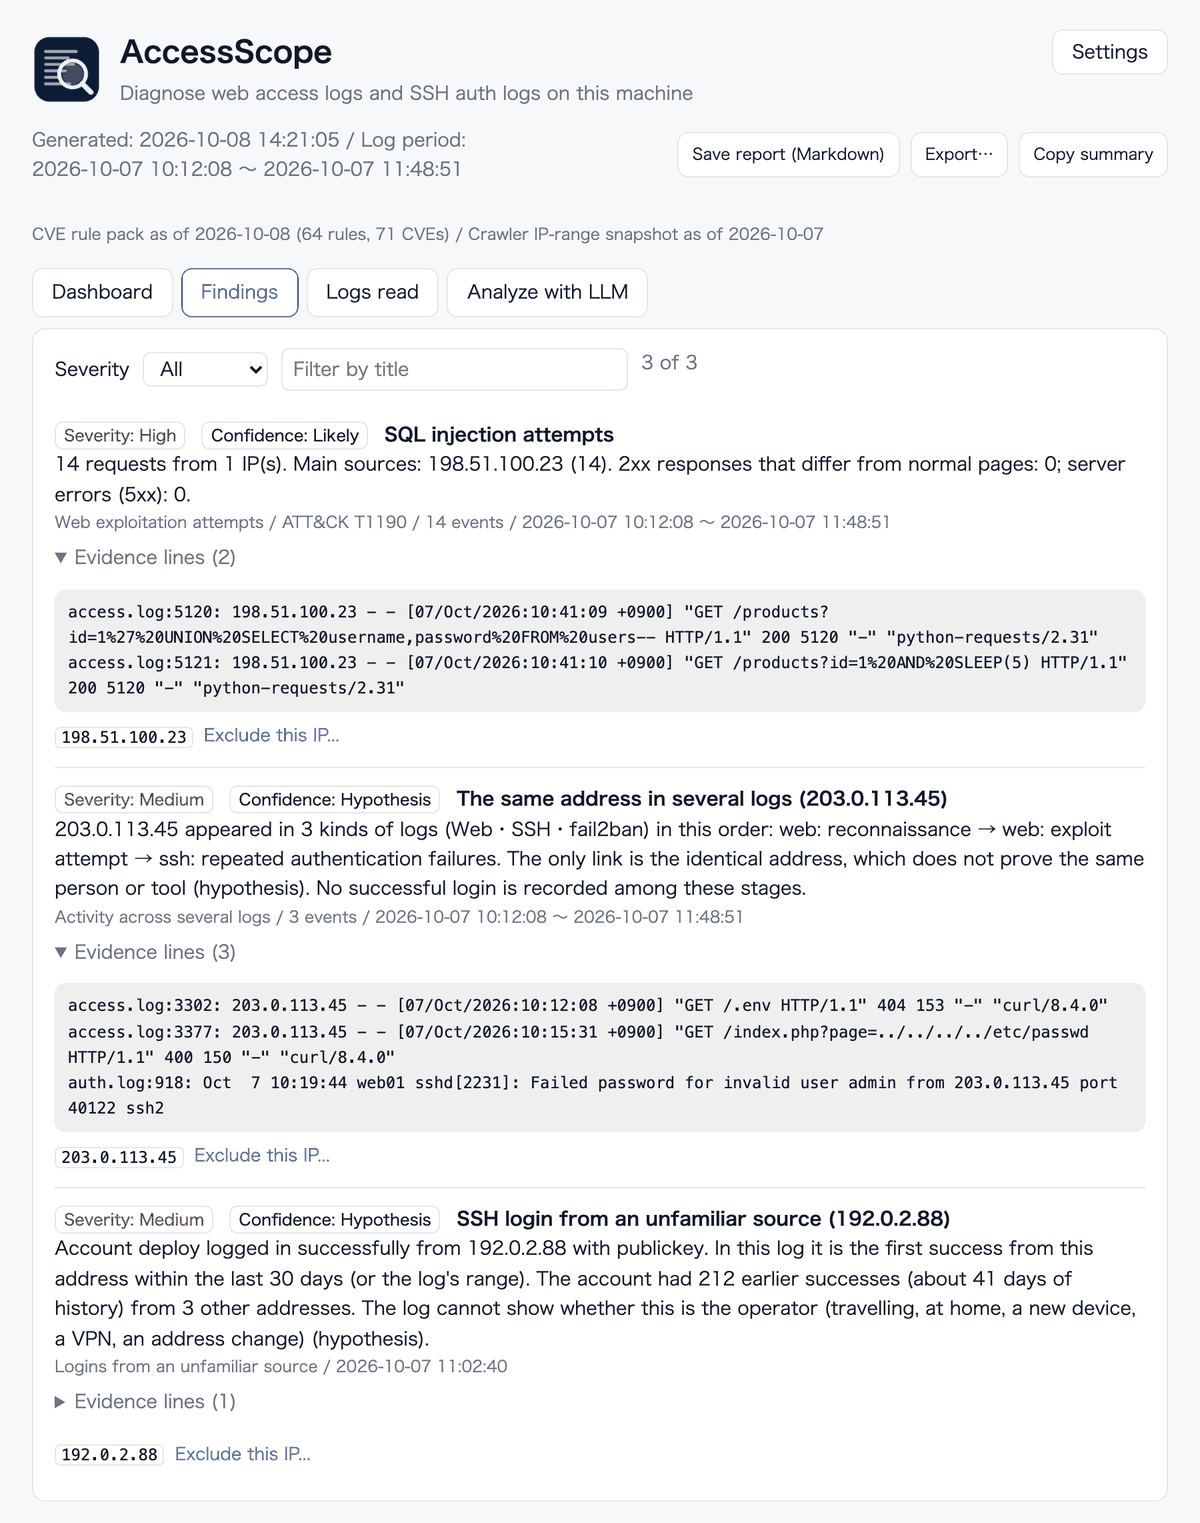
Sono le schermate reali riempite con dati di esempio. Tutti gli indirizzi IP e i nomi sono fittizi.
Analisi tramite un LLM (facoltativa, disattivata di default)
- Si passano solo il riepilogo e poche righe di prova per rilevamento, mai i log grezzi
- I segreti (chiavi, token, password e simili) sono mascherati. Puoi leggere l'intero contenuto prima dell'invio
- «Trova i log con un LLM» passa solo nomi di file e percorsi, mai il loro contenuto
- Se attivata, il contenuto va al servizio dell'LLM scelto. Lo «Zero Telemetry» di RoamSwitch non copre questa funzione
- Se la lasci disattivata, il contenuto di una diagnosi non lascia mai il dispositivo. Un LLM può girare anche come root, ma gira allora con i privilegi di root; si consiglia un utente senza privilegi (l'app a finestra mostra una nota nelle impostazioni finché gira come root)
Dove trovarlo
- Su Mac è nel DMG di RoamSwitch (app e comando; macOS 12 o successivo)
- Su Linux è nei deb / rpm / tarball di RoamSwitch (la Server Edition ha solo il comando)
- L'aggiornamento integrato su Mac si connette a lafine.net solo quando premi il pulsante e verifica la firma prima di installare
- È uno strumento separato da RoamSwitch, con licenza Apache 2.0 (fuori dall'EULA di RoamSwitch)
Sul dispositivo vengono salvati l'elenco dei log trovati (discovered.json), un file di stato per il confronto con l'ultima esecuzione e le tue regole di esclusione (suppress.toml). Nulla di tutto ciò viene inviato all'esterno. I dettagli sono nell'informativa sulla privacy.