

PersonalSOC
Persönliches Security Operations Center
Sammelt die Protokolle und den Abwehrstatus eines Geräts und macht aus Auffälligkeiten einen Bericht mit Belegen. Es ist ein kleines Security Operations Center (SOC) für Einzelpersonen ohne eigene Sicherheitsfachkraft, um den Zustand des eigenen Geräts zu verstehen und den nächsten Schritt zu bestimmen.
Statusprüfung mit einem Klick
Wenn Sie auf „Status prüfen“ klicken, werden nur lesend die Protokolle des Geräts (je nach Betriebssystem: SSH-Authentifizierung, auditd, Web, DNS, macOS Unified Log), die Einstellungen von MCP und Claude Code sowie der Erkennungsverlauf von RoamSwitch geprüft.
Dashboard
Zeigt das Gesamtrisiko (als Richtwert), die Anzahl nach Schweregrad und nach Kategorie, den zeitlichen Verlauf und die MITRE-ATT&CK-Techniken in Diagrammen.
Bericht
Fasst die Quellen, die Funde nach Kategorie und die IOCs (entschärft dargestellt) in einem Markdown-Bericht zusammen. Zeiten werden in der Ortszeit des Geräts angezeigt.
Autonome Untersuchung durch ein LLM (optional, standardmäßig aus)
Wenn aktiviert, untersucht nach der Prüfung ein LLM selbstständig und schreibt den Bericht. Das LLM erhält nur erlaubte, schreibgeschützte Tools, weder eine Shell noch Dateien. IPs, Domains, CVE-Nummern und Ähnliches, die das LLM schreibt und die im gesammelten Material nicht vorkommen, werden als möglicherweise erfunden gekennzeichnet.
Geplante Ausführung (optional)
Registriert sich mit Benutzerrechten unter macOS bei launchd und unter Linux bei systemd. root wird nicht verwendet. Benachrichtigt wird nur, wenn es einen Fund gibt, der beim letzten Mal nicht vorhanden war (Benachrichtigungen enthalten nur Anzahlen).
10 Sprachen
Japanisch, Englisch, Deutsch, Spanisch, Französisch, Italienisch, Koreanisch, Portugiesisch sowie vereinfachtes und traditionelles Chinesisch. Die Sprache folgt automatisch dem Betriebssystem.
RoamSwitch-MCP-Anbindung
Auf Geräten mit RoamSwitch werden vom MCP-Server von RoamSwitch (der nur lesende Tools verwendet) ungelöste Erkennungen, nicht bestandene Punkte der Konfigurationsdiagnose und bekannte Schwachstellen (CVE) in Paketen übernommen und zusammen mit den Funden aus den Protokollen in einem Bericht zusammengefasst. Konnten die Schwachstellen der Betriebssystempakete nicht vollständig abgeglichen werden, wird das ebenfalls vermerkt.
Ergebnisse von AccessScope, PathScope und Sensor
Sind die mitgelieferten AccessScope und PathScope vorhanden, führt es feste Befehle mit festen Argumenten aus und übernimmt nur die Zusammenfassung der Diagnose. Die Argumente lassen sich weder durch Benutzer noch durch das LLM noch über die Oberfläche ändern. Außerdem werden Bedrohungen auf der LAN-Ebene hinzugenommen, die der RoamSwitch Sensor dieses Geräts gefunden hat (nicht autorisierte DHCP-Server, ARP- und NDP-Spoofing usw.). Gibt es einen Bereich, der nicht einsehbar ist, wird auch bei 0 Funden nicht „nichts gefunden“ gemeldet. Jede dieser Quellen lässt sich in der Quellenliste abschalten.
Änderungen seit dem letzten Mal und Abgleich der Erkennungen
Bei jeder Prüfung auf dem Bildschirm und bei jedem geplanten Lauf wird ein Eintrag im Verlauf gespeichert. Im Vergleich zum letzten Mal werden neue Funde, nicht mehr auftretende Funde, Funde mit gestiegenem Schweregrad, abgeschaltete Guards und hinzugekommene MCP-Server gezeigt. Der Verlauf wird nur am eigenen Speicherort von PersonalSOC (~/.local/state/personalsoc/history) abgelegt und enthält keine Protokollzeilen, Konfigurationsinhalte oder Geheimnisse. Funde aus verschiedenen Quellen werden ohne LLM und ohne Netzwerk nach Zeit, Dateipfad und Prozessname abgeglichen und als Hinweise auf prüfenswerte Ketten gezeigt (kein Kausalitätsbeweis).
Bildschirmbeispiele
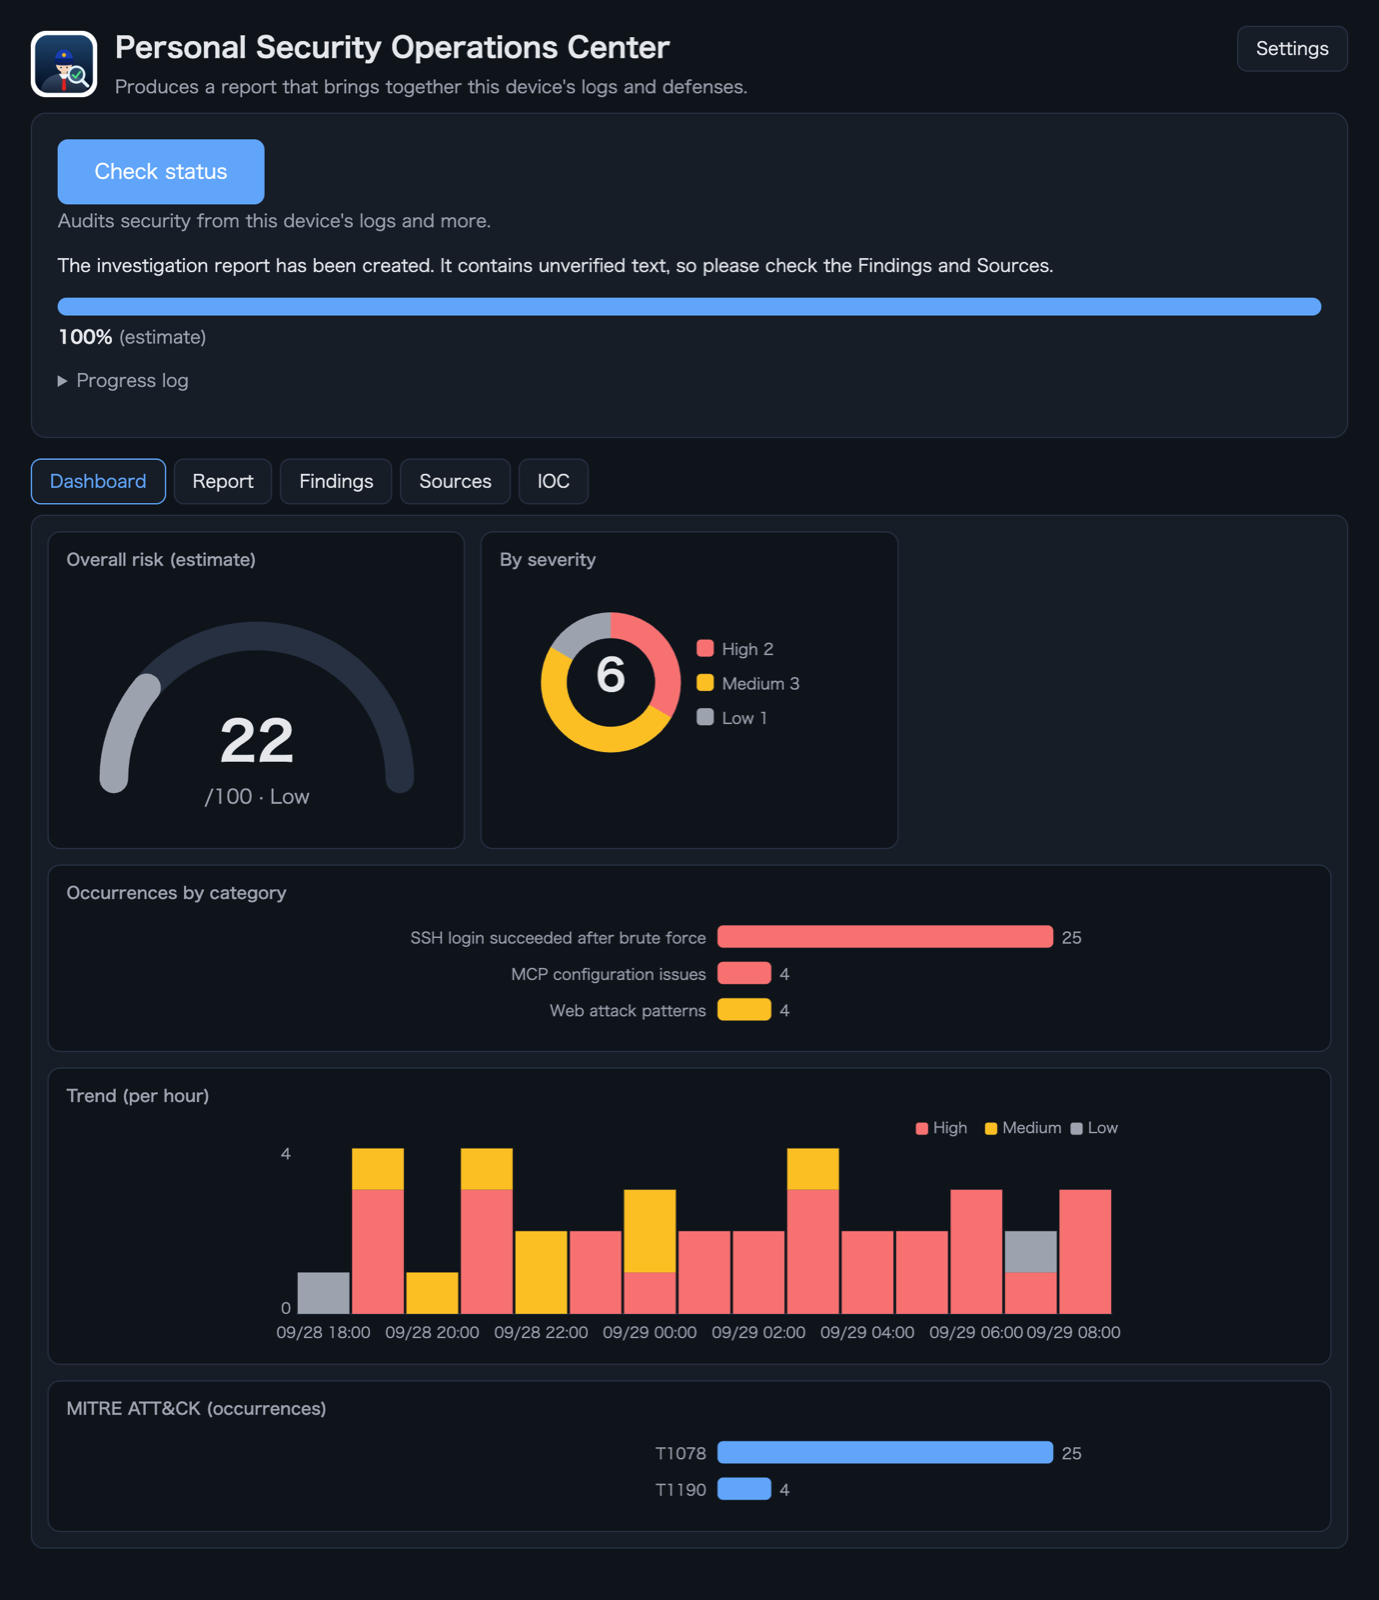
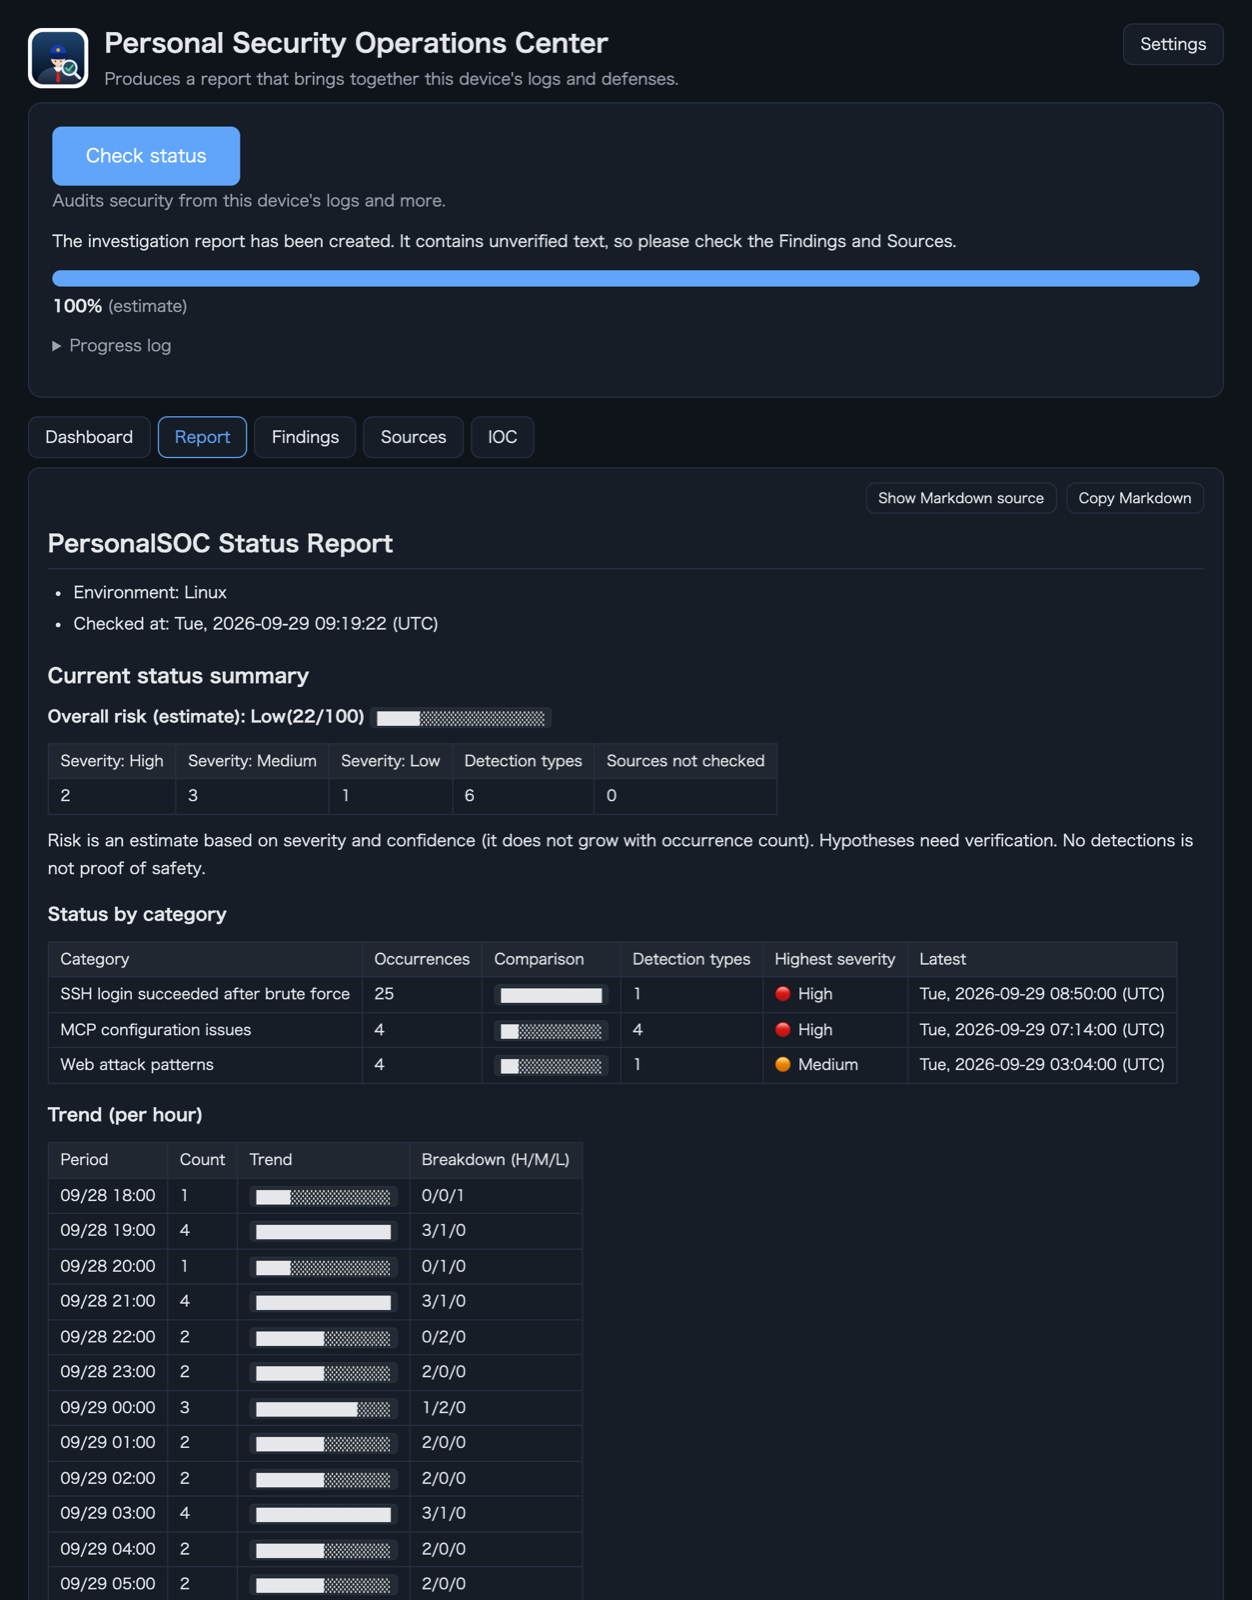
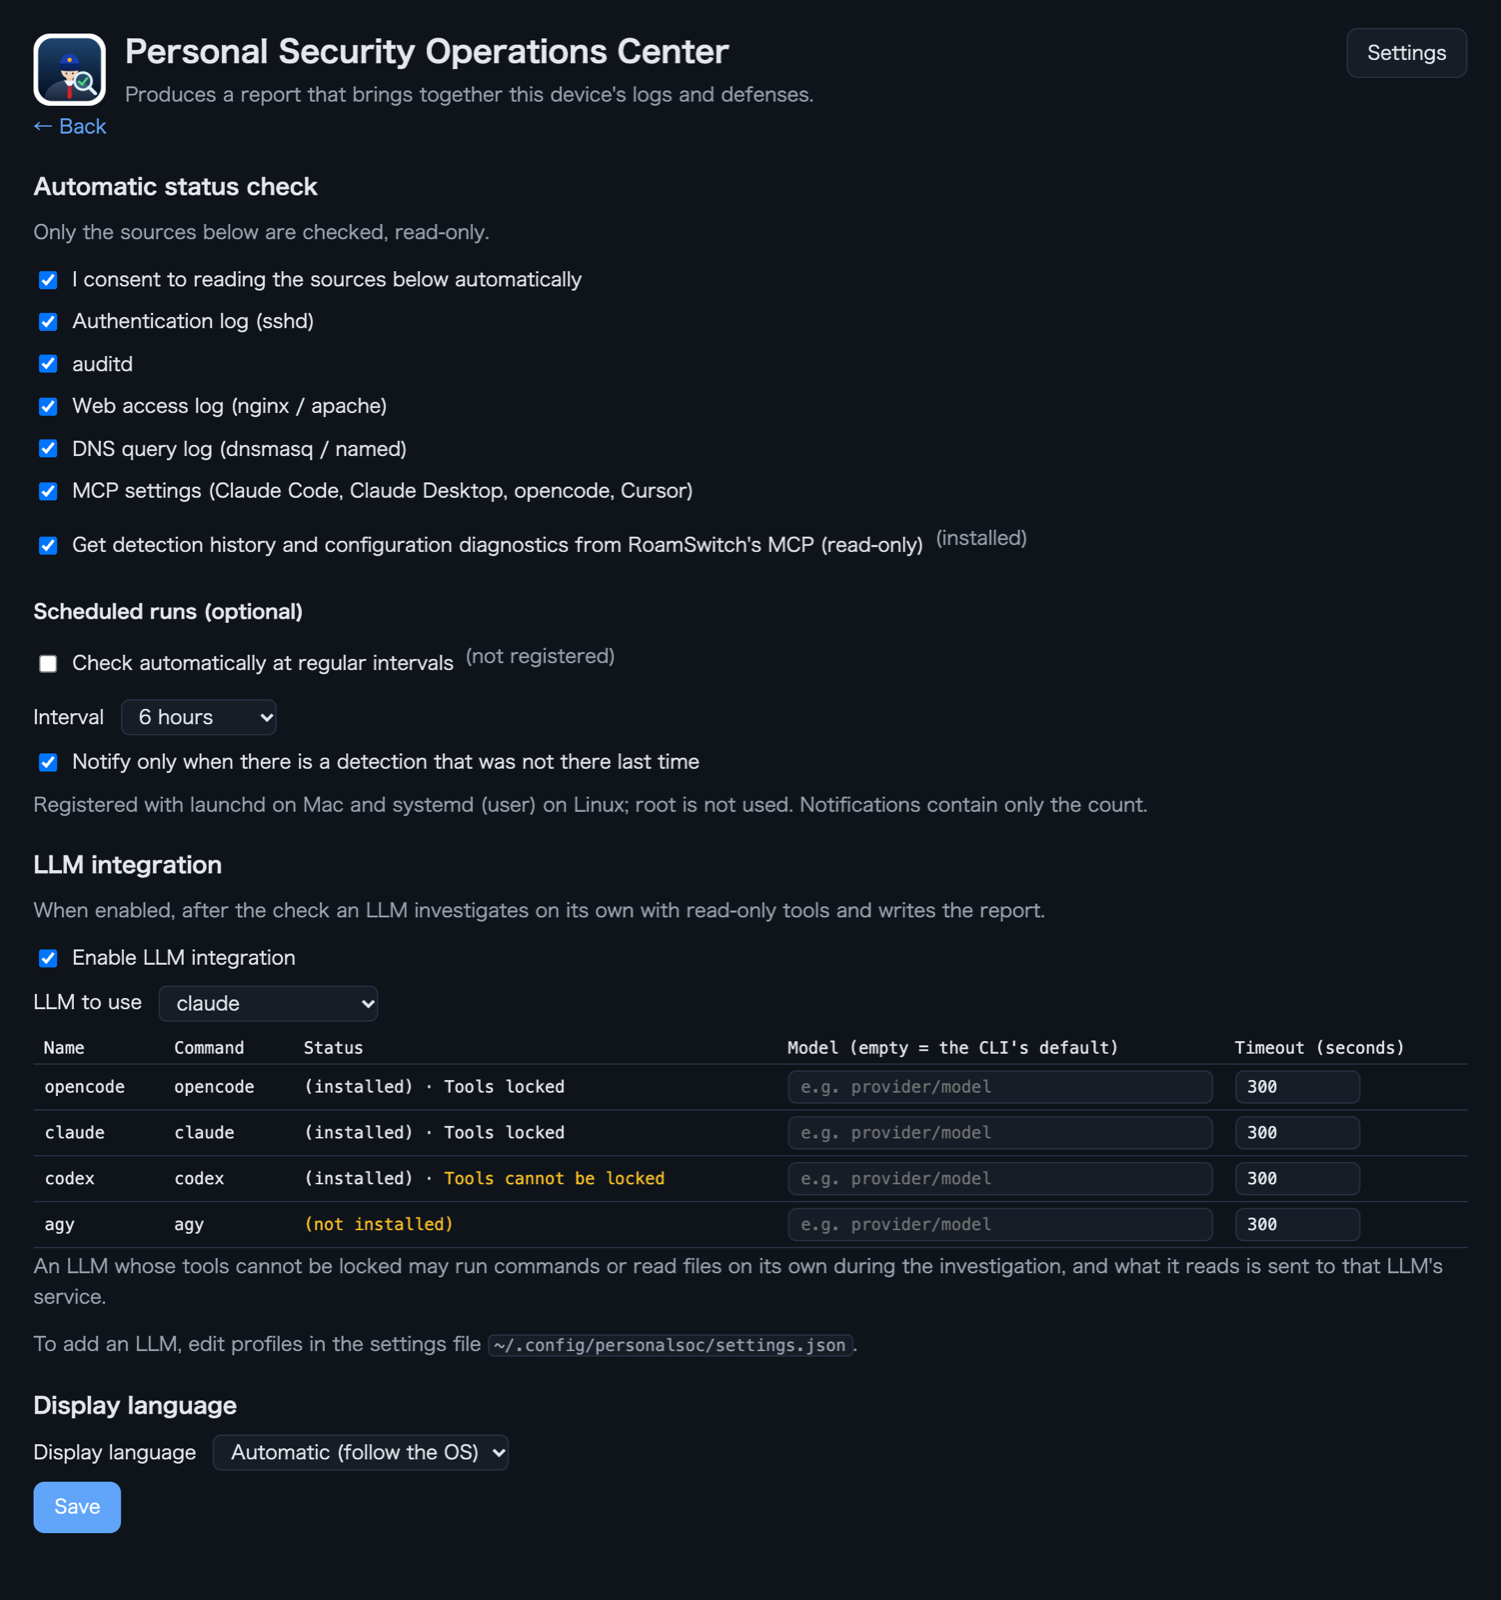
Alle Daten in diesen Ansichten, etwa IP-Adressen, sind frei erfunden.
Beispielbericht
Beispiel eines Berichts bei aktivierter LLM-Anbindung. Er lässt sich als Markdown kopieren und unverändert weitergeben.
PersonalSOC 状況報告書
- 環境: Linux
- 確認時刻: 2026年9月29日(火) 09:19:22 (UTC+9)
現在の状況サマリー
総合リスク(目安): 低(22/100) █████░░░░░░░░░░░░░░░
| 深刻度「高」 | 深刻度「中」 | 深刻度「低」 | 検知の種類 | 確認できなかった収集元 |
|---|---|---|---|---|
| 2 | 3 | 1 | 6 | 0 |
リスクは深刻度と確度による目安(発生件数では増えない)。仮説は要裏取り。検出なしは安全の証明ではない。
分類ごとの状況
| Kategorie | 発生件数 | 件数の比較 | 検知の種類 | 最高の深刻度 | 最新 |
|---|---|---|---|---|---|
| SSH 総当たり後の認証成功 | 25 | ████████████ | 1 | 🔴 高 | 2026年9月29日(火) 08:50:00 (UTC+9) |
| MCP 設定の問題 | 4 | ██░░░░░░░░░░ | 4 | 🔴 高 | 2026年9月29日(火) 07:14:00 (UTC+9) |
| Web 攻撃パターン | 4 | ██░░░░░░░░░░ | 1 | 🟠 中 | 2026年9月29日(火) 03:04:00 (UTC+9) |
発生の推移(時間ごと)
| 時期 | 件数 | 推移 | 内訳(高/中/低) |
|---|---|---|---|
| 09/28 18:00 | 1 | ████░░░░░░░░░░░░ | 0/0/1 |
| 09/28 19:00 | 4 | ████████████████ | 3/1/0 |
| 09/28 20:00 | 1 | ████░░░░░░░░░░░░ | 0/1/0 |
| 09/28 21:00 | 4 | ████████████████ | 3/1/0 |
| 09/28 22:00 | 2 | ████████░░░░░░░░ | 0/2/0 |
| 09/28 23:00 | 2 | ████████░░░░░░░░ | 2/0/0 |
| 09/29 00:00 | 3 | ████████████░░░░ | 1/2/0 |
| 09/29 01:00 | 2 | ████████░░░░░░░░ | 2/0/0 |
| 09/29 02:00 | 2 | ████████░░░░░░░░ | 2/0/0 |
| 09/29 03:00 | 4 | ████████████████ | 3/1/0 |
| 09/29 04:00 | 2 | ████████░░░░░░░░ | 2/0/0 |
| 09/29 05:00 | 2 | ████████░░░░░░░░ | 2/0/0 |
| 09/29 06:00 | 3 | ████████████░░░░ | 3/0/0 |
| 09/29 07:00 | 2 | ████████░░░░░░░░ | 1/0/1 |
| 09/29 08:00 | 3 | ████████████░░░░ | 3/0/0 |
直近の出来事(新しい順)
| 時刻 | Kategorie | 深刻度 | Beschreibung |
|---|---|---|---|
| 2026年9月29日(火) 08:50:00 (UTC+9) | SSH 総当たり後の認証成功 | 🔴 高 | 203.0.113.45 から失敗 24 回の後に成功が 1 回。正規利用者の入力ミスの可能性もあるため、当該アカウント… |
| 2026年9月29日(火) 07:14:00 (UTC+9) | MCP 設定の問題 | 🟡 低 | -y により初回導入の確認が省かれている。 |
| 2026年9月29日(火) 05:57:00 (UTC+9) | MCP 設定の問題 | 🔴 高 | コマンドがシェルの -c 経由。引数の組み立て次第で任意コマンドが実行される。直接実行に変えること。 |
| 2026年9月29日(火) 03:04:00 (UTC+9) | Web 攻撃パターン | 🟠 中 | 198.51.100.7 から 4 件。種別: パストラバーサル/LFI、SQLインジェクション、機密ファイル探索。成功… |
| 2026年9月29日(火) 00:11:00 (UTC+9) | MCP 設定の問題 | 🟠 中 | npx が版を固定せずに取得して実行する。上流が乗っ取られると次回起動で悪性コードが動く |
| 2026年9月28日(月) 21:18:00 (UTC+9) | MCP 設定の問題 | 🟠 中 | 環境変数 API_TOKEN に値が直接書かれている |
MITRE ATT&CK
| 技術 | 発生件数 | 件数の比較 | 検知の種類 |
|---|---|---|---|
| T1078 | 1 | ████████████ | 1 |
| T1190 | 1 | ████████████ | 1 |
監査レポート
セキュリティ監査レポート
Übersicht
- 侵害が確定したとは言えませんが、優先して確認すべき点が2つあります。
- SSHの総当たりの後に、同じ送信元(203.0.113.45)からログインが成功しています。 失敗が24回続いた後の成功で、パスワードが破られた可能性があります(確度: 有力)。
- Webサーバーに、パス走査とSQLインジェクションを試す要求があります。応答は404で、成功の証拠はありません(確度: 仮説)。
推奨する対応
adminアカウントのパスワードを変更し、ログイン履歴を確認する。- SSHのパスワード認証をやめ、公開鍵認証にする。
- MCPの設定にある秘密の直書きを、環境変数の参照に置き換える。
Quellen
| 確認したもの | 状態 | 検出 | 備考 |
|---|---|---|---|
| 認証ログ(sshd) | 読めた | 1 | |
| auditd | 該当なし | 0 | この環境に該当するログがない |
| Web アクセスログ(nginx / apache) | 読めた | 1 | |
| DNS クエリログ(dnsmasq / named) | 該当なし | 0 | この環境に該当するログがない |
| MCP の設定(Claude Code・Claude Desktop・opencode・Cursor) | 読めた | 4 | |
| RoamSwitch(MCP、読み取り専用) | 読めた | 0 |
Feststellungen
SSH 総当たり後の認証成功(検知 1 種類・発生 25 件)
| 深刻度 | 確度 | ATT&CK | Beschreibung | 件数 | 最新 |
|---|---|---|---|---|---|
| 🔴 高 | 有力 | T1078 | 203.0.113.45 から失敗 24 回の後に成功が 1 回。正規利用者の入力ミスの可能性もあるため、当該アカウントの直後の操作を確認すること。(根拠の行: 1, 2, 3, 4, 5, 6, 7, 8, 9, 10, 11, 12, 13, 14, 15, 16, 17, 18, 19, 20 ...) | 1 | 2026年9月29日(火) 08:50:00 (UTC+9) |
MCP 設定の問題(検知 4 種類・発生 4 件)
| 深刻度 | 確度 | ATT&CK | Beschreibung | 件数 | 最新 |
|---|---|---|---|---|---|
| 🔴 高 | 有力 | - | コマンドがシェルの -c 経由。引数の組み立て次第で任意コマンドが実行される。直接実行に変えること。 | 1 | 2026年9月29日(火) 05:57:00 (UTC+9) |
| 🟠 中 | 確定 | - | npx が版を固定せずに取得して実行する。上流が乗っ取られると次回起動で悪性コードが動く(ラグプル)。版またはハッシュを固定すること。 | 1 | 2026年9月29日(火) 00:11:00 (UTC+9) |
| 🟠 中 | 有力 | - | 環境変数 API_TOKEN に値が直接書かれている(値は表示しない)。環境変数参照かキーチェーンに移すこと。 | 1 | 2026年9月28日(月) 21:18:00 (UTC+9) |
| 🟡 低 | 確定 | - | -y により初回導入の確認が省かれている。 | 1 | 2026年9月29日(火) 07:14:00 (UTC+9) |
Web 攻撃パターン(検知 1 種類・発生 4 件)
| 深刻度 | 確度 | ATT&CK | Beschreibung | 件数 | 最新 |
|---|---|---|---|---|---|
| 🟠 中 | 有力 | T1190 | 198.51.100.7 から 4 件。種別: パストラバーサル/LFI、SQLインジェクション、機密ファイル探索。成功応答は観測されていない。(根拠の行: 1, 2, 4, 5) | 1 | 2026年9月29日(火) 03:04:00 (UTC+9) |
IOC(無害化表記)
- IP:
198[.]51[.]100[.]7 - IP:
203[.]0[.]113[.]45 - ドメイン:
malware[.]example
調査の経過
LLM が調べた理由と、PersonalSOC が実行したツール。
- 検出事項の一覧を確認する
list_findings
- SSHの成功ログインの根拠を確認する
get_evidence(1)
PersonalSOC Status Report
- Environment: Linux
- Checked at: Tue, 2026-09-29 09:19:22 (UTC)
Current status summary
Overall risk (estimate): Low(22/100) █████░░░░░░░░░░░░░░░
| Severity: High | Severity: Medium | Severity: Low | Detection types | Sources not checked |
|---|---|---|---|---|
| 2 | 3 | 1 | 6 | 0 |
Risk is an estimate based on severity and confidence (it does not grow with occurrence count). Hypotheses need verification. No detections is not proof of safety.
Status by category
| Category | Occurrences | Comparison | Detection types | Highest severity | Latest |
|---|---|---|---|---|---|
| SSH login succeeded after brute force | 25 | ████████████ | 1 | 🔴 High | Tue, 2026-09-29 08:50:00 (UTC) |
| MCP configuration issues | 4 | ██░░░░░░░░░░ | 4 | 🔴 High | Tue, 2026-09-29 07:14:00 (UTC) |
| Web attack patterns | 4 | ██░░░░░░░░░░ | 1 | 🟠 Medium | Tue, 2026-09-29 03:04:00 (UTC) |
Trend (per hour)
| Period | Count | Trend | Breakdown (H/M/L) |
|---|---|---|---|
| 09/28 18:00 | 1 | ████░░░░░░░░░░░░ | 0/0/1 |
| 09/28 19:00 | 4 | ████████████████ | 3/1/0 |
| 09/28 20:00 | 1 | ████░░░░░░░░░░░░ | 0/1/0 |
| 09/28 21:00 | 4 | ████████████████ | 3/1/0 |
| 09/28 22:00 | 2 | ████████░░░░░░░░ | 0/2/0 |
| 09/28 23:00 | 2 | ████████░░░░░░░░ | 2/0/0 |
| 09/29 00:00 | 3 | ████████████░░░░ | 1/2/0 |
| 09/29 01:00 | 2 | ████████░░░░░░░░ | 2/0/0 |
| 09/29 02:00 | 2 | ████████░░░░░░░░ | 2/0/0 |
| 09/29 03:00 | 4 | ████████████████ | 3/1/0 |
| 09/29 04:00 | 2 | ████████░░░░░░░░ | 2/0/0 |
| 09/29 05:00 | 2 | ████████░░░░░░░░ | 2/0/0 |
| 09/29 06:00 | 3 | ████████████░░░░ | 3/0/0 |
| 09/29 07:00 | 2 | ████████░░░░░░░░ | 1/0/1 |
| 09/29 08:00 | 3 | ████████████░░░░ | 3/0/0 |
Recent events (newest first)
| Time | Category | Severity | Details |
|---|---|---|---|
| Tue, 2026-09-29 08:50:00 (UTC) | SSH login succeeded after brute force | 🔴 High | 1 success |
| Tue, 2026-09-29 07:14:00 (UTC) | MCP configuration issues | 🟡 Low | -y skips the confirmation for the first installation. |
| Tue, 2026-09-29 05:57:00 (UTC) | MCP configuration issues | 🔴 High | The command runs through a shell's -c. Depending on how argu… |
| Tue, 2026-09-29 03:04:00 (UTC) | Web attack patterns | 🟠 Medium | 4 request |
| Tue, 2026-09-29 00:11:00 (UTC) | MCP configuration issues | 🟠 Medium | npx fetches and runs the package without pinning a version. … |
| Mon, 2026-09-28 21:18:00 (UTC) | MCP configuration issues | 🟠 Medium | The environment variable API_TOKEN has its value written dir… |
MITRE ATT&CK
| Technique | Occurrences | Comparison | Detection types |
|---|---|---|---|
| T1078 | 1 | ████████████ | 1 |
| T1190 | 1 | ████████████ | 1 |
Audit report
Security audit report
Summary
- A compromise is not confirmed, but two points need attention first.
- A login succeeded from the same source (203.0.113.45) right after an SSH brute-force run. Success after 24 failures suggests the password may have been guessed (confidence: likely).
- The web server received path-traversal and SQL injection attempts. All returned 404, so there is no evidence of success (confidence: hypothesis).
Recommended actions
- Change the
adminpassword and review its login history.- Turn off SSH password authentication and use public keys.
- Replace the hardcoded secret in the MCP configuration with an environment variable reference.
Sources
| Checked item | Status | Found | Note |
|---|---|---|---|
| Authentication log (sshd) | Read | 1 | |
| auditd | Not present | 0 | No matching log in this environment |
| Web access log (nginx / apache) | Read | 1 | |
| DNS query log (dnsmasq / named) | Not present | 0 | No matching log in this environment |
| MCP settings (Claude Code, Claude Desktop, opencode, Cursor) | Read | 4 | |
| RoamSwitch (MCP, read-only) | Read | 0 |
Findings
SSH login succeeded after brute force (1 type(s), 25 occurrence(s))
| Severity | Confidence | ATT&CK | Details | Count | Latest |
|---|---|---|---|---|---|
| 🔴 High | Likely | T1078 | 1 success(es) after 24 failures from 203.0.113.45. It may be a legitimate user's typo, so check what the account did right afterwards.(evidence lines: 1, 2, 3, 4, 5, 6, 7, 8, 9, 10, 11, 12, 13, 14, 15, 16, 17, 18, 19, 20 ...) | 1 | Tue, 2026-09-29 08:50:00 (UTC) |
MCP configuration issues (4 type(s), 4 occurrence(s))
| Severity | Confidence | ATT&CK | Details | Count | Latest |
|---|---|---|---|---|---|
| 🔴 High | Likely | - | The command runs through a shell's -c. Depending on how arguments are assembled, arbitrary commands can run. Change it to run the program directly. | 1 | Tue, 2026-09-29 05:57:00 (UTC) |
| 🟠 Medium | Confirmed | - | npx fetches and runs the package without pinning a version. If the upstream is hijacked, malicious code runs at the next launch (rug pull). Pin the version or a hash. | 1 | Tue, 2026-09-29 00:11:00 (UTC) |
| 🟠 Medium | Likely | - | The environment variable API_TOKEN has its value written directly (the value is not shown). Move it to an environment reference or the keychain. | 1 | Mon, 2026-09-28 21:18:00 (UTC) |
| 🟡 Low | Confirmed | - | -y skips the confirmation for the first installation. | 1 | Tue, 2026-09-29 07:14:00 (UTC) |
Web attack patterns (1 type(s), 4 occurrence(s))
| Severity | Confidence | ATT&CK | Details | Count | Latest |
|---|---|---|---|---|---|
| 🟠 Medium | Likely | T1190 | 4 request(s) from 198.51.100.7. Types: Path traversal / LFI, SQL injection, Probing for sensitive files. No successful response was observed.(evidence lines: 1, 2, 4, 5) | 1 | Tue, 2026-09-29 03:04:00 (UTC) |
IOCs (defanged)
- IP:
198[.]51[.]100[.]7 - IP:
203[.]0[.]113[.]45 - Domain:
malware[.]example
Investigation trail
The reasons the LLM gave and the tools PersonalSOC ran.
- Review the list of findings
list_findings
- Check the evidence for the successful SSH login
get_evidence(1)
Alle gezeigten IP-Adressen und Logs sind frei erfunden. Berichte lassen sich in der Anzeigesprache (10 Sprachen) ausgeben.
So starten Sie es
Mac: Öffnen Sie PersonalSOC im Ordner „Programme“ (eigenes Symbol, getrennt von RoamSwitch).
Linux: Öffnen Sie PersonalSOC im Anwendungsmenü (eigenes Symbol). Im Terminal starten Sie personalsoc-app.
Befehlszeile: personalsoc scan --report (Bericht), personalsoc scan --llm <LLM-Name> (das LLM untersucht), personalsoc scan --format json (JSON; sarif ist ebenfalls möglich), personalsoc scan --fail-on high (Exitcode 3 bei mindestens einem Fund mit Schweregrad hoch), personalsoc scan --since-last (Unterschied zum letzten Lauf; dieser Lauf wird im Verlauf gespeichert).
Datenschutz und Geltungsbereich
PersonalSOC führt die gesamte Protokollanalyse im Gerät durch. Es öffnet keine lauschenden Ports, und die Oberfläche lädt keine externen Seiten. Der Verlauf der Prüfungen wird nur am eigenen Speicherort von PersonalSOC auf diesem Gerät (Berechtigung 0600) abgelegt und nicht nach außen gesendet. In den Verlauf gelangen nur Art, Titel, Ziel, Schweregrad und Anzahl der Funde, der Ein/Aus-Zustand der Guards, die Namen der MCP-Server und der Zustand der Quellen; Protokollzeilen, Belege, Beschreibungen, Konfigurationsinhalte und Geheimnisse werden nicht aufgenommen.
Die LLM-Anbindung ist standardmäßig aus. Wenn aktiviert, übergibt sie den Inhalt der Erkennungen und die belegenden Protokollzeilen an den Befehl des gewählten LLM (opencode, claude usw.). Auf Anforderung werden außerdem Prozessausführungsprotokolle, passende Zeilen aus Konfigurationsdateien (bis zu 200 Zeichen) und Zusammenfassungen der mitgelieferten Tools und des Sensors übergeben (PathScope höchstens 3 Stellen und 80 Zeichen, Sensor bis zu 200 Zeichen). Geheimnisse werden dabei jeweils maskiert und die Länge begrenzt. Dateien selbst, eine Shell, die Belegzeilen von AccessScope und das detail des Sensors werden nicht übergeben.
Für den Umgang gelten die Bedingungen des LLM-Anbieters. Bei einem LLM, dessen Dateizugriff sich nicht unterbinden lässt, können auch die gelesenen Dateien gesendet werden; das muss in den Einstellungen geprüft werden.
„Zero Telemetry“ von RoamSwitch (Kommunikationsinhalte und Protokolle werden nicht nach außen gesendet) bezieht sich auf RoamSwitch selbst und umfasst nicht die Kommunikation bei aktivierter LLM-Anbindung von PersonalSOC. Bei ausgeschalteter LLM-Anbindung sendet PersonalSOC keine Protokollinhalte aus dem Gerät heraus.
Lizenz
PersonalSOC steht unter der Apache License 2.0 und fällt nicht unter die RoamSwitch-Lizenzvereinbarung (EULA). Lizenztext, NOTICE und die Liste der mitgelieferten Drittsoftware liegen auf dem Mac in der App (PersonalSOC.app/Contents/Resources) und unter Linux in /usr/share/licenses/personalsoc/.
Voraussetzungen und Updates
macOS 12 oder neuer. Unter Linux wird WebKitGTK 4.1 (libwebkit2gtk-4.1) benötigt; bei deb / rpm wird es automatisch installiert. Unter Arch installieren Sie webkit2gtk-4.1 als optionale Abhängigkeit. Auf dem Mac lässt sich die App über „Aktualisieren“ in den Einstellungen selbst aktualisieren. Es wird nur kommuniziert, wenn die Schaltfläche gedrückt wird, und heruntergeladene Dateien werden erst nach der Prüfung der Signatur installiert. Unter Linux ist die Aktualisierung in den Updates des RoamSwitch-Pakets enthalten.