
Sobald Gefahr erkannt wird, isoliert sich Linux selbst.
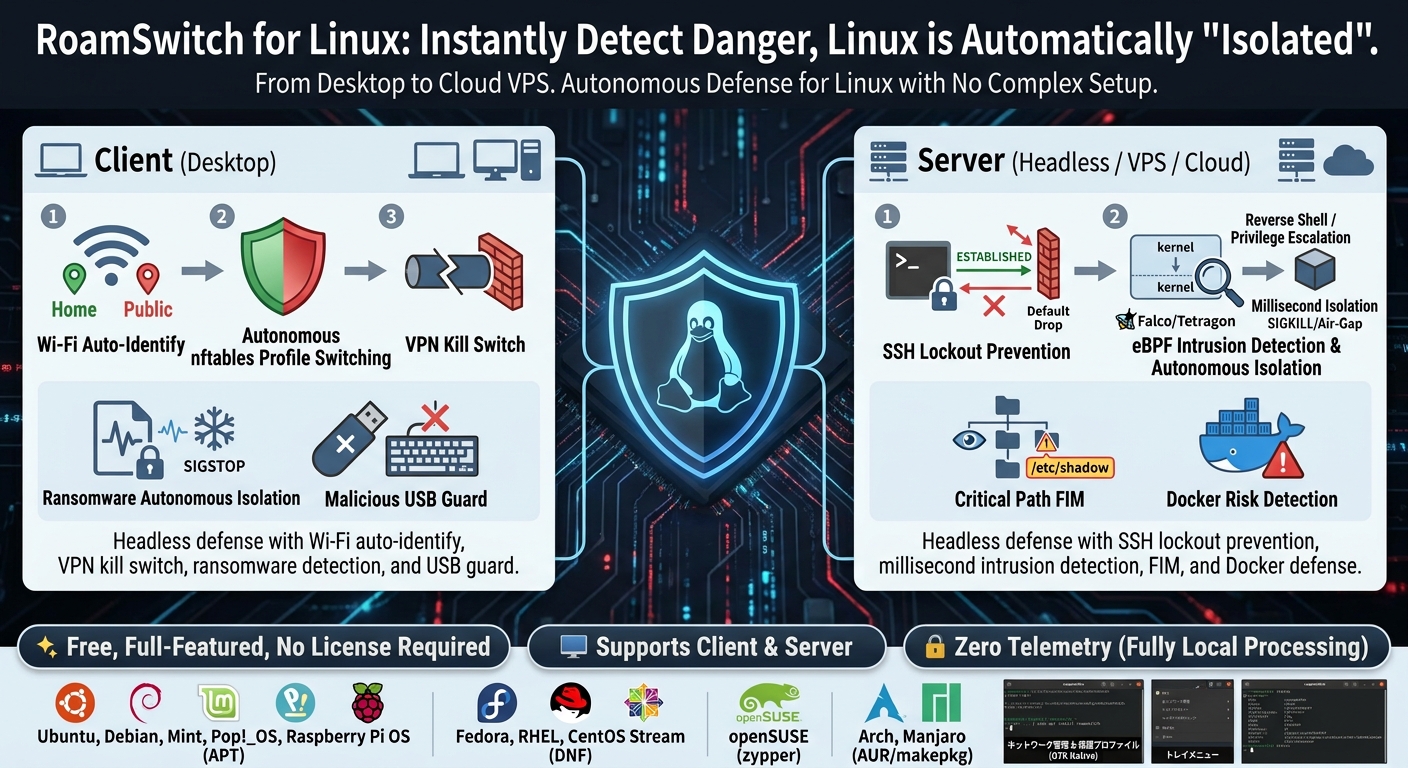
Vom Desktop bis zur Cloud-VPS – autonome Linux-Verteidigung ohne komplexe Konfiguration. Client Edition: automatische WLAN-Erkennung und VPN-Kill-Switch. Server Edition: SSH-Aussperrschutz und Angriffserkennung in Millisekunden. Beide vollständig headless.
Installation über Ihre Distribution
Nach Hinzufügen des offiziellen Repositorys laufen Updates über Ihren gewohnten Update-Befehl, und die In-App-Update-Prüfung funktioniert. Abhängigkeiten (nftables, CJK-Schriften usw.) werden automatisch installiert.
Ubuntu / Debian / Mint / Pop!_OS / Raspberry Pi OS (APT)
curl -fsSL https://lafine.net/apt/roamswitch-archive-keyring.asc \
  | sudo gpg --dearmor -o /usr/share/keyrings/roamswitch-archive-keyring.gpg
echo "deb [arch=amd64,arm64 signed-by=/usr/share/keyrings/roamswitch-archive-keyring.gpg] https://lafine.net/apt stable main" \
  | sudo tee /etc/apt/sources.list.d/roamswitch.list
sudo apt update && sudo apt install roamswitch
Fedora / RHEL / CentOS Stream (DNF)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo curl -fsSL -o /etc/yum.repos.d/roamswitch.repo https://lafine.net/rpm/fedora/roamswitch.repo
sudo dnf install roamswitch
openSUSE (zypper)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo zypper addrepo https://lafine.net/rpm/opensuse/roamswitch.repo
sudo zypper refresh && sudo zypper install roamswitch
Arch / Manjaro / EndeavourOS (AUR)
Not published on the AUR. Build from the bundled PKGBUILD (the release tarball is verified against the signing key).
gpg --recv-keys 9C12964366B8547511AAEAF5773A9A39ECBD1537
curl -fsSLO https://lafine.net/linux/dl/PKGBUILD
curl -fsSLO https://lafine.net/linux/dl/roamswitch.install
makepkg -si
Ohne Repository können Sie signierte Tarballs (.tar.gz + .tar.gz.asc, amd64 / aarch64) direkt von lafine.net/linux/dl laden (die In-App-Update-Prüfung funktioniert dann nicht).
Nach der Installation startet roamswitch.service automatisch, und das Tray-Symbol läuft beim Anmelden. Beim ersten Start erscheint ein Onboarding-Assistent (GTK). Die CLI (roamswitch status) gibt die Diagnose je nach OS-Locale auf Japanisch oder Englisch aus.
Autonome Verteidigung, nativ unter Linux
🛡️ Autonomer Wechsel des nftables-ProfilsNur Client-Edition
In vertrauenswürdigen Netzen (zu Hause) erlaubt es komfortablen lokalen Verkehr, bei der Arbeit überwacht es verdächtige Ports, im öffentlichen WLAN verwirft es alle eingehenden Pakete unsichtbar. Entscheidung per Gateway-MAC, Umschaltung in Millisekunden.
🚨 Autonome Ransomware-IsolierungNur Client-Edition
fanotify + Shannon-Entropie erkennen einen Verschlüsselungs-Burst, frieren den verursachenden Prozess per SIGSTOP ein und benachrichtigen Sie (die Benachrichtigung enthält den Befehl zum Fortsetzen). Außerdem werden der gesamte externe Verkehr und Freigabedienste im Notfall getrennt (Air-Gap) – ebenso wie bei der Manipulation einer Canary-Datei (Köder). Die YARA-Prüfung geschriebener Dateien erfolgt getrennt.
🧷 Erkennung verdächtiger Autostart-EinträgeNur Client-Edition
Prüft neu angelegte oder umgeschriebene Autostart-Einträge (systemd, cron, Desktop-Autostart) und meldet nur solche, die wie Malware-Persistenz aussehen: Reverse Shell, Dekodieren und direktes Ausführen, Herunterladen und direktes Ausführen oder ein Programm aus einem temporären oder versteckten Ordner. Nur Benachrichtigung; nichts wird blockiert, unauffällige Einträge werden nur protokolliert. Standardmäßig an.
📶 Warnung zur WLAN-VerschlüsselungsstärkeNur Client-Edition
Bei Open- / WEP- / WPA-Netzen wird die Schutzstufe automatisch angehoben und eine Desktop-Benachrichtigung angezeigt. Freigabedienste (SSH/Samba/RDP) werden außerdem automatisch gestoppt und wiederhergestellt (standardmäßig an, jederzeit abschaltbar).
🔌 Schutz vor unautorisiertem USB / BadUSBNur Client-Edition
Ein nicht genehmigtes USB-Speichergerät wird zur Genehmigung zurückgehalten; einem Tastenanschlag-Injektionsgerät (einer BadUSB-Tastatur) wird die Eingabe per evdev softwareseitig unterdrückt – nie eine Port-Trennung auf Kernel-Ebene. Enthält ClamAV-Autoscan und Quarantäne für den Downloads-Ordner.
📜 Sicherheitsaudit mit 27/34 Punkten
Bewertet 27 Client-Punkte — LUKS, Secure Boot, LSM, SSH/sudo, sysctl, ARP-Pinning, offene Ports, Browser-Safe-Browsing und mehr — bzw. 34 CIS-Benchmark-Punkte in der Server Edition, in allen 10 Sprachen. Verfügbar über GUI, CLI und MCP. Jeder Punkt trägt zusätzlich eine NIST-CSF-2.0-/CIS-Controls-v8-Zuordnung, nützlich für Audits.
🤖 Integrierter MCP-Server
roamswitch-mcp lässt KI-Agenten wie Claude den Sicherheitszustand über JSON-RPC (stdio) lesen. Schreibgeschützt und vollständig lokal. Siehe MCP-Einrichtung.
🔒 VPN-Tunnel + Kill-SwitchNur Client-Edition
Im öffentlichen WLAN läuft der gesamte Verkehr durch einen verschlüsselten WireGuard- oder Tailscale-Tunnel (Exit Node). Ein nftables-Kill-Switch verwirft jeden Klartext-Leak außerhalb des Tunnels und lässt bei Tunnelabbruch nichts durch (fail-closed). Die zentrale Verteidigung gegen Man-in-the-Middle-Angriffe.
🎣 Passiver Link-Schutz (blockiert Phishing-Verbindungen)Nur Client-Edition
Liest den Zielhostnamen ausgehender Verbindungen aus der DNS-Anfrage, der TLS-SNI und dem HTTP-Host-Header und warnt vor bzw. blockiert Verbindungen zu Phishing-/Betrugsseiten (standardmäßig Block, auch bei DoH-Browsern). Im Warn-Modus ist keine Antwort fail-closed. Die Bewertung nutzt nur einen lokalen Feed und Offline-Heuristiken; das Ziel wird nirgendwohin gesendet.
🖧 Autonome Serververteidigung & Schutz vor SSH-AussperrungNur Server-Edition
Wendet automatisch eingehendes Default Drop für Cloud-VPS und Rechenzentrumsknoten an. Schützt aktiv bestehende administrative SSH-Sitzungen (ESTABLISHED), um eine Aussperrung des Administrators zu verhindern. Über eine optionale guard.yaml lassen sich Eindämmungsmaßnahmen je Schweregrad und ein Sicherheitstimer (automatische Wiederherstellung bei ausbleibender Reaktion) fein einstellen. Die Server-Edition bis 1.10.4 hatte einen Fehler. Der Isolationsregelsatz verwarf die SSH-Antworten, sodass das SSH des Betreibers während der Isolation nicht funktionierte. In 1.10.5 wurde er behoben.
⚡ eBPF-Einbruchserkennung & autonome Isolierung (Falco / Tetragon)
Erfasst eBPF-Ereignisse auf Kernel-Ebene (Reverse Shells, Rechteausweitung, unautorisierte Binärausführung) in Echtzeit über einen UNIX-Socket. Als Sensor wählbar: Falco (Standard) oder Cilium Tetragon (gRPC). Isoliert kompromittierte Prozesse (SIGSTOP/SIGKILL) oder Hosts (Air-Gap) autonom in Millisekunden. Die Server Edition misst außerdem die Zeit von der Erkennung bis zur Reaktion, prüft den Alarmweg mit einem Heartbeat und erkennt Reverse Shells auch selbst.
📂 Critical-Path-FIM (Dateiintegritätsüberwachung)
Ereignisgesteuerte SHA-256-Hash-Überwachung wichtiger Systembinärdateien und -konfigurationen wie /etc/shadow, /etc/pam.d und /usr/bin/ — Manipulationen werden im Moment ihres Auftretens erkannt (periodische Scans dienen als Rückfallebene). Erkennt Backdoor-Installationen und unautorisierte Manipulationen sofort und meldet bzw. isoliert sie sicher. Die Benachrichtigung nennt den ändernden Prozess und die SSH-Anmeldung, zu der er gehört (Quelle, Zeit, Authentifizierungsmethode).
🔐 Erkennung und Sperrung von SSH-Brute-Force
Liest fehlgeschlagene sshd-Anmeldungen in dem Moment, in dem sie geschrieben werden, sperrt neue Verbindungen einer Quelle, die die Schwelle erreicht, und trennt die SSH-Verbindungen, die diese Quelle bereits offen hatte (eine authentifizierte Sitzung und eine ausgenommene Quelle werden nie getrennt). In der Server Edition ist es standardmäßig aktiv. In der Client Edition arbeitet es nur, solange sshd läuft. Schützt fail2ban oder CrowdSec sshd bereits, wird nur erkannt und gemeldet.
🧠 Ressourcenerschöpfungs-/Prozessanomalie-WächterNur Server-Edition
Erkennt Memory-Leak-DoS-Angriffe und Absturzschleifen (ein Anzeichen für einen Use-after-Free-Exploit-Versuch). Das normale sägezahnförmige Speicherverhalten einer Laufzeitumgebung mit Garbage Collection wird nie fälschlich als Leck erkannt; gemeldet wird nur anhaltendes RSS-Wachstum ohne Erholung. Absturzschleifen werden strukturell anhand von systemds eigenem festen Vokabular erkannt (kein zusätzliches Polling). Korreliert PID-genau mit eBPF-/FIM-Ereignissen, um eine Konfidenzstufe (possible/correlated) zuzuweisen.
🧱 Egress-/C2-Blockierung & DNS-SinkholeNur Server-Edition
Blockiert ausgehende Verbindungen zu bekannten bösartigen IPs automatisch über einen lokalen Bedrohungsfeed. Optional lässt sich ein DNS-Sinkhole (Quad9 / Cloudflare / AdGuard / CleanBrowsing) aktivieren, um auch die Auflösung bösartiger Domains zu blockieren (standardmäßig deaktiviert, damit interne DNS-Umgebungen nicht gestört werden).
📢 Mehrkanal-NotfallbenachrichtigungNur Server-Edition
Sendet in dem Moment, in dem ein Eingriff erkannt, ein Prozess beendet, eine Air-Gap-Isolierung ausgelöst oder eine FIM-Verletzung festgestellt wird, detaillierte Vorfallsinformationen sofort an Slack, Discord, Microsoft Teams, Syslog oder Webhooks.
🐳 Docker-Risikoerkennung & Schutz vor Firewall-Umgehung
Erkennt den Start eines privilegierten Containers (--privileged) oder ein docker.sock-Mount in Echtzeit über docker events (nur Benachrichtigung). Der Schutz vor Firewall-Umgehung über die DOCKER-USER-Kette ist in Client- und Server-Edition stets aktiv.
🧫 File Scan Guard (YARA + ClamAV)Nur Server-Edition
Durchsucht regelmäßig Verzeichnisse, in denen Dateien für andere abgelegt werden — etwa ein Mail-Relay, ein freigegebener Ordner oder ein Upload-Ziel (eine zusätzliche Schicht für beliebige freigegebene Verzeichnisse, getrennt von der automatischen Downloads-Ordner-Prüfung der Client-Edition). Die integrierte YARA-Engine läuft stets ohne externe Abhängigkeiten, ClamAV kann optional ergänzt werden. Bestätigte Bedrohungen werden automatisch isoliert.
🔑 Scanner für vertrauliche Daten & API-Schlüssel-Lecks
Erkennt API-Schlüssel (OpenAI, Anthropic, AWS, GitHub, Slack, Stripe u. a.) und private SSH-Schlüssel — nicht nur in eingefügtem Text, sondern in ganzen Verzeichnissen (.git u. Ä. werden automatisch ausgeschlossen). Nutzbar über CLI, MCP und das Python-SDK; Inhalte werden niemals nach außen übertragen.
📦 Paket-CVE-Abgleich (dpkg/pacman/dnf/zypper + Abhängigkeiten)Nur Client-Edition
Gleicht installierte OS-Pakete und die Abhängigkeiten Ihres Projekts (npm, PyPI, crates.io und 4 weitere Ökosysteme) mit einer lokal gespeicherten bekannten CVE-Zuordnung ab. Es findet überhaupt keine Netzwerkaktivität statt.
🖥️ ClickFix-Schutz: Erkennt und löscht bösartige Befehle über die ZwischenablageNur Client-Edition
Schützt vor „ClickFix" – einer gefälschten Anzeige oder CAPTCHA-Seite, die Sie auffordert, einen „Bestätigungscode" zu kopieren und einzufügen, der in Wirklichkeit ein bösartiger Befehl ist. Überwacht die Zwischenablage per gtk::Clipboard-Polling (funktioniert transparent unter X11 und Wayland) und löscht den Inhalt automatisch samt Warnung, sobald ein bekanntes bösartiges Muster kopiert wird – unabhängig davon, ob das Ziel ein Terminal oder der GNOME/KDE-Ausführungsdialog ist.
🔔 Benachrichtigungsverlauf (letzte 7 Tage)
Sehen Sie sich die von RoamSwitch gesendeten Benachrichtigungen auch im Nachhinein an, nicht nur im Moment ihres Erscheinens. Verfügbar über die CLI (roamswitch notifications), die GUI, MCP (get_notification_history) und das Python-SDK. Einträge außerhalb des Aufbewahrungszeitraums werden automatisch gelöscht.
🕵️ DNS-Tunneling-/Exfiltrationserkennung
Erkennt die verdächtigen Abfrageformen, auf die DNS-Tunneling-Tools (iodine, dnscat2, …) angewiesen sind — lange, hochentropische Labels oder TXT/NULL-Abfragetypen. Prüft niemals Nicht-DNS-Verkehr, und ein gestoppter Detektor kann die Namensauflösung nie verzögern. Für Client und Server Edition verfügbar.
📊 Aktualität der Schwachstellen-Scans (pass_age)Nur Client-Edition
Für jede aktive Verifizierungsprüfung sehen Sie das zuletzt erfasste Ergebnis und die seither vergangenen Tage — über GUI, CLI oder MCP. Macht sichtbar, wann zuletzt tatsächlich geprüft wurde.
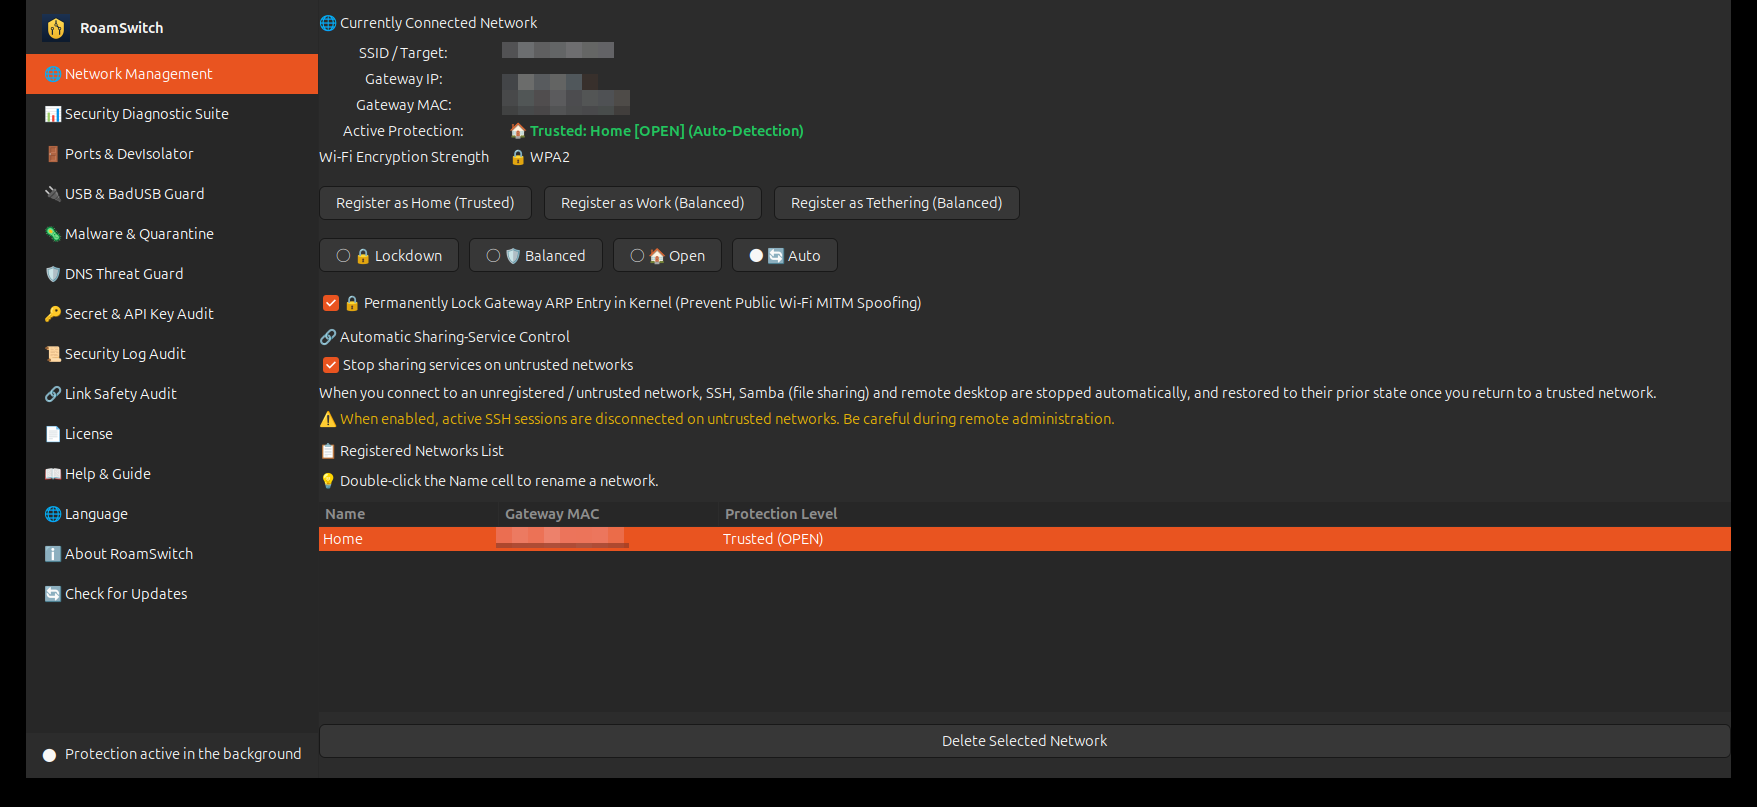
Erkennt die MAC des verbundenen Gateways und wechselt das nftables-Profil autonom. Auch Freigabedienst-Steuerung und ARP-Fixierung sind hier.
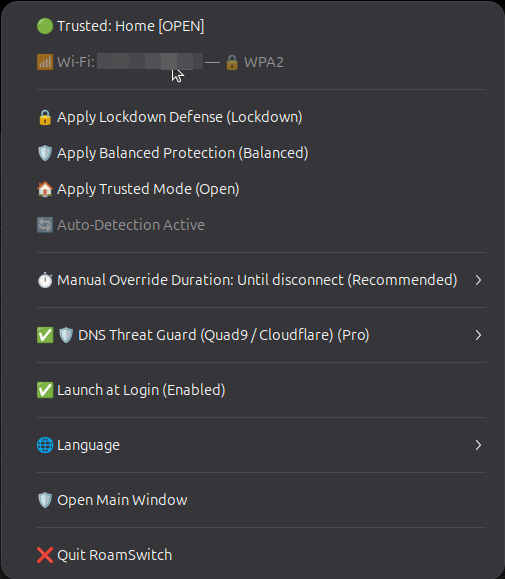
Schutzstufe sofort wechseln, Dauer der manuellen Übersteuerung festlegen, DNS-Bedrohungsschutz und Sprache umschalten – alles aus dem Tray.
Unterstützte Umgebungen
| Vollständig unterstützt | Ubuntu 22.04 / 24.04, Debian 12+, Linux Mint, Pop!_OS, elementary, Zorin, Raspberry Pi OS 64-Bit (Bookworm), Ubuntu für Raspberry Pi |
|---|---|
| Architektur | x86_64 / aarch64 (Raspberry Pi 4 / 5) |
| Erforderlich | systemd, nftables. Die Tray-Oberfläche benötigt einen Desktop mit AppIndicator/StatusNotifierItem (KDE / Cinnamon / MATE / Budgie oder GNOME mit Erweiterung). Headless-Rechner können daemon + CLI + MCP nutzen. |
| Pakete | APT (Ubuntu/Debian-Familie), DNF (Fedora/RHEL), zypper (openSUSE), AUR (Arch). Nicht-systemd-Distributionen (Alpine / Void / Devuan) werden nicht unterstützt. |
| Einsatzzweck | Wir bieten zwei Pakete: eine Client-Edition (GUI + Tray) für Workstations und Notebooks sowie eine Server-Edition (headless, Default Drop, eBPF/Falco-Integration) für Cloud-VPS, Container-Hosts und Rechenzentren. |
Mitgelieferte Apps
Die Pakete der Client-Edition (deb, rpm und tarball) enthalten drei Apps, die von RoamSwitch getrennt sind (PersonalSOC, PathScope und AccessScope). Jede hat ein eigenes Symbol und lässt sich über das Anwendungsmenü öffnen. Sie stehen unter der Apache License 2.0 und fallen nicht unter den Endbenutzer-Lizenzvertrag (EULA) von RoamSwitch. Die Server-Edition (headless) enthält nur die drei Befehle (personalsoc, pathscope und accessscope), nicht die Fenster-Apps.
| PersonalSOC | Fasst Protokolle und Schutzstatus dieses Geräts auf Knopfdruck in einem Bericht zusammen (ein persönliches Security Operations Center). Die LLM-Anbindung ist optional und standardmäßig aus. |
|---|---|
| PathScope | Ermittelt die Pfade, auf denen ein normaler Benutzer root erreichen könnte, und zeigt, wo zuerst zu beheben ist (ein Analysewerkzeug für Pfade zur Rechteausweitung). Die LLM-Anbindung ist optional und standardmäßig aus. |
| AccessScope | Ein Sicherheits-Diagnosewerkzeug für Zugriffsprotokolle: Es findet Angriffsversuche in den Zugriffsprotokollen von Webservern und SSH und zeigt die Belegzeilen. Die LLM-Anbindung ist optional und standardmäßig aus. Der Befehl (accessscope) ist auch in den Paketen der Server-Edition enthalten. |
| Updates und Abhängigkeiten | Die mitgelieferten Apps werden zusammen mit dem RoamSwitch-Paket aktualisiert. Ihre Fenster benötigen WebKitGTK 4.1 (libwebkit2gtk-4.1), das die deb- und rpm-Pakete automatisch installieren; unter Arch (AUR) installieren Sie webkit2gtk-4.1 als optionale Abhängigkeit. |
Client-Edition vs. Server-Edition
Die „Client-Edition“ für Workstations und Notebooks sowie die „Server-Edition“ für Cloud-VPS, Container-Hosts und Rechenzentren — jeweils auf autonome Verteidigung in ihrer Umgebung abgestimmt.
| Bereich | Client-Edition (aktuell) | Server-Edition (Headless) |
|---|---|---|
| Netzwerkerkennung & Profilwechsel | Autonomer Wechsel per WLAN / Gateway-MAC (3 Profile) | Static policy (/etc/roamswitch/server.conf, fixed Default Drop) |
| Firewall-Haltung | Automatische Wahl von Offen / Ausgewogen / Lockdown | Default-Deny + explizite Freigabe der deklarierten Dienstports (minimaler Eingang) |
| Ausgehender (Egress-)Verkehr | Passiver Link-Schutz + DNS-Bedrohungsschutz blockieren Phishing | Egress-Blockierung von C2- / Schaddomains + Ausgangsbeschränkung |
| VPN-Tunnel + Kill-Switch | ✅ WireGuard / Tailscale | ❌ Nicht verfügbar (Verwaltungszugriff nur per SSH; richten Sie bei Bedarf selbst WireGuard o. Ä. über das Betriebssystem ein) |
| Ransomware-Erkennung & -Isolierung / fanotify-Malware-Scan | Autonome fanotify-Ransomware-Erkennung & Prozess-Einfrieren | eBPF-Einbruchserkennung (Falco / Tetragon) + Critical-Path-FIM (ereignisgesteuert, sofortige Erkennung) + Erkennung von Ressourcenerschöpfung/Absturzschleifen |
| Kernel-Härtung (sysctl / Yama / noexec) | Angewendet in einem nicht vertrauenswürdigen Netzwerk | Dauerhaft angewendet |
| Sicherheits-Statusbewertung | ✅ 27 Punkte (GUI / CLI / MCP) | ✅ 34 Punkte (CIS Benchmark, CLI / MCP) |
| Bedien-UI | GTK-GUI + Tray + CLI + MCP | CLI + MCP + Fernverwaltung (headless) |
| Notfallbenachrichtigungen | Desktop-Benachrichtigungen (GTK / libnotify) | Slack / Discord / Teams / Syslog / Webhook Sofortwarnung |
| Zentrale Verwaltung & Auditing | [Geplant – noch nicht verfügbar] Mit einer Business-Lizenz ergänzt | [Geplant – noch nicht verfügbar] Mit einer Business-Lizenz ergänzt (signierte Richtlinienverteilung, regelmäßiger Check-in; kostenlose Version bleibt vollständig lokal) |
| Ausführliche Dokumentation | Sicherheits-Whitepaper (Client) → | Server Edition Betriebshandbuch / Sicherheits-Whitepaper (Linux Server) |
Server Edition Betriebshandbuch Sicherheits-Whitepaper (Linux Server) CLI- / Headless-Betriebsanleitung →
🏢 RoamSwitch Business (für Organisationen)
Die Privatedition (Community Edition) ist kostenlos mit allen Funktionen. Für Organisationen, die mehrere Linux-Geräte verwalten wollen, sind folgende Verwaltungsebenen als kostenpflichtiges Business geplant (noch nichts davon verfügbar). Der Geräteschutz (nftables-Umschaltung, Ransomware-Isolation, USB-Schutz, DNS, Diagnose, MCP) gehört zu Community; Business soll davon nichts entfernen.
| Geplante Funktionen | Übersicht |
|---|---|
| Flottenverwaltung | [Geplant – noch nicht verfügbar] Geräte mit einem Ed25519-signierten Organisations-Token registrieren; Schutzstufe, Health-Score und Richtlinienstatus per regelmäßigem Check-in zusammenführen. |
| Signierte Massen-Richtlinienverteilung | [Geplant – noch nicht verfügbar] Vertrauenswürdige Netzwerke, Away-Stufe, Freigabedienst-Steuerung und den erzwungenen Wert jedes Guards als Ed25519-signiertes JSON verteilen. Auf dem Endpunkt gesperrt. |
| Signiertes internes APT / RPM | Ein privates Repository, signiert mit einem organisationsspezifischen GPG-Schlüssel. In-App-Update-Prüfungen funktionieren weiterhin. |
| SLA-Support | Ein vertraglicher Ansprechpartner für Bereitstellungsdesign, Richtliniendesign und Incident Response (Japanisch, JST-Werktage). |
Derzeit gibt es weder einen Verwaltungsserver noch Fleet-Management, und die Community Edition kommuniziert mit keinem Verwaltungsserver (Zero Telemetry). Die Business-Verwaltungsfunktionen stehen auf der Entwicklungs-Roadmap; falls eingeführt, sind sie Opt-in und auf ausdrücklich von der Organisation registrierte Geräte beschränkt, die übertragenen Felder werden vorab veröffentlicht. Kostenlose Business-Funktionen für macOS-Pro-Lifetime-Inhaber sind zum Start geplant. Preise und Zeitplan auf Anfrage.
Business anfragen🔒 Zero Telemetry / Lizenz
Kommunikationsinhalte, Verbindungsverlauf, aufgerufene URLs und Systemprotokolle werden niemals nach außen gesendet. Die Client-Edition baut standardmäßig nur eine Art ausgehender Verbindung auf: ein tägliches Update, das nur signierte Erkennungsdaten und Ähnliches empfängt (es enthält keine Informationen über Sie oder Ihr Gerät und lässt sich abschalten). Auch die Server-Edition baut standardmäßig nur eine Art ausgehender Verbindung auf: den anonymen Abruf signierter Daten (die Kernel-CVE-Daten, die Web-Regeln und, auf Ubuntu-Servern, die Ubuntu-Paket-CVE-Daten für den CVE-Abgleich der OS-Pakete; das Manifest wird täglich geprüft, die CVE-Daten selbst etwa alle 30 Tage; er enthält keine Informationen über den Host und lässt sich vom Betreiber abschalten). Darüber hinaus verbindet sie sich nur dann nach außen, wenn der Betreiber es aktiviert. RoamSwitch for Linux ist proprietäre Freeware; das offizielle Distributionspaket (.deb) darf unverändert mit allen Urheberrechtshinweisen weiterverbreitet werden. Der Quellcode wird nicht veröffentlicht. Volltext unter /usr/share/doc/roamswitch/copyright. Das RoamSwitchKit SDK wird separat als Open Source bereitgestellt. Die LLM-Anbindung der mitgelieferten eigenen Apps (PersonalSOC, PathScope und AccessScope, einschließlich „LLM-Unterstützung“ von PathScope sowie LLM-Analyse und Protokollsuche von AccessScope) ist in der jeweiligen App standardmäßig aus; wenn aktiviert, können Inhalte über den gewählten LLM-Befehl nach außen gesendet werden (siehe die Seite der jeweiligen App).