

AccessScope
Ein Diagnosewerkzeug für Zugriffsprotokolle
Ein Diagnosewerkzeug, das Angriffsversuche in Server-Protokollen samt Belegen findet. Ein eigenes Werkzeug, das mit RoamSwitch mitgeliefert wird (Mac / Linux).
Was es kann
- Findet Angriffsversuche in Protokollen und zeigt die Belegzeilen
- Findet die Protokolle auf diesem Gerät automatisch
- Fasst Gesamtrisiko und Erkennungen in einem Bericht zusammen
- Ausschlussregeln und der Vergleich mit dem letzten Lauf verkürzen die Durchsicht
Lesbare Protokolle
Auch die Protokolle von Docker-Containern lassen sich nur lesend prüfen (vorher erscheint eine Bestätigung)
Ergebnisse nutzen
- Berichte lassen sich als Markdown, JSON, SARIF oder CSV speichern
- Eine Sperrliste der beteiligten IPs lässt sich exportieren (sie wird nur geschrieben, nichts wird gesperrt)
- Eigene IPs und Ähnliches lassen sich mit Begründung ausschließen
- Im Vergleich zum letzten Lauf werden nur neue Erkennungen gemeldet
Sicher gebaut
- Es öffnet keinen Port zum Lauschen. Protokolle werden nur gelesen, nie verändert
- Es erhöht nie Rechte und liest nur, was gerade lesbar ist
- Zeichenfolgen aus Protokollen erscheinen nur als einfacher Text
- Es verbindet sich nur mit dem gewählten LLM und, auf Knopfdruck, für die Mac-Update-Prüfung
Grenzen
- Als Beleg zählen nur Tatsachen aus den Protokollen. Keine Erkennungen sind kein Beweis für Sicherheit
- Eine Erkennung heißt, dass ein Versuch stattfand, nicht dass der Angriff gelang. Ein User-Agent lässt sich fälschen
- Ketten über Protokolle und Abweichungen vom Üblichen sind Faustregeln und können etwas übersehen oder falsch melden
Mit dem Befehl nutzen
accessscope scan --auto --since 7d --report report.md
Was es findet
- Web-Angriffe
- SQL-InjectionPath TraversalXSSCommand Injectionbekannte Schwachstellen (CVE)SSRF
- Brute Force bei Anmeldungen
- Web-AnmeldungenSSHMailDatenbankenVersuche von vielen IPs
- Sondierung und Scans
- Suche nach .env und ÄhnlichemAngriffswerkzeugeSerien nicht vorhandener Pfade
- Web-Shells und vermuteter Erfolg
- Zugriffe wie auf eine Web-ShellErfolg nach wiederholten Fehlschlägen
- Ketten über mehrere Protokolle
- dieselbe Adresse in Web- und SSH-Protokollvon der Aufklärung zum Angriff
- Abweichungen vom Üblichen
- Anmeldung von unbekannter Quelleneuer User-Agentneuer Pfad
- Weiteres
- Flut von Anfragen oder ÜbertragungenCrawler-ImitationKI-Anweisungen in Protokollen
Gemessen an unseren eigenen Testdaten: etwa 99 % der Angriffe erkannt, bei normalem Verkehr etwa 2 % mit einer Erkennung ab mittlerem Schweregrad. Das ist keine Garantie für echte Server.
Bildschirmbeispiele
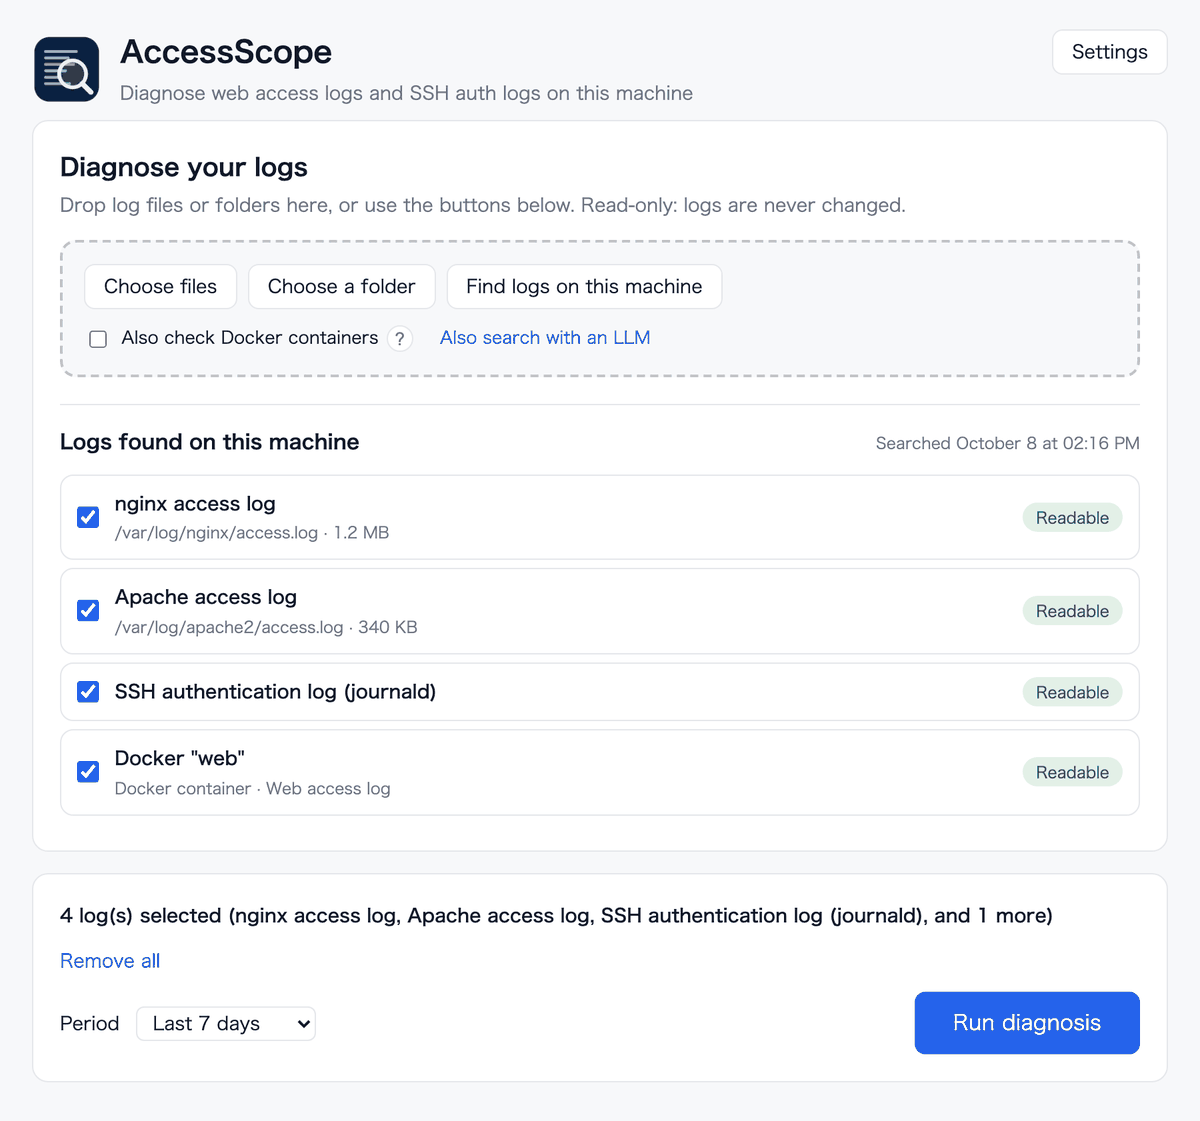
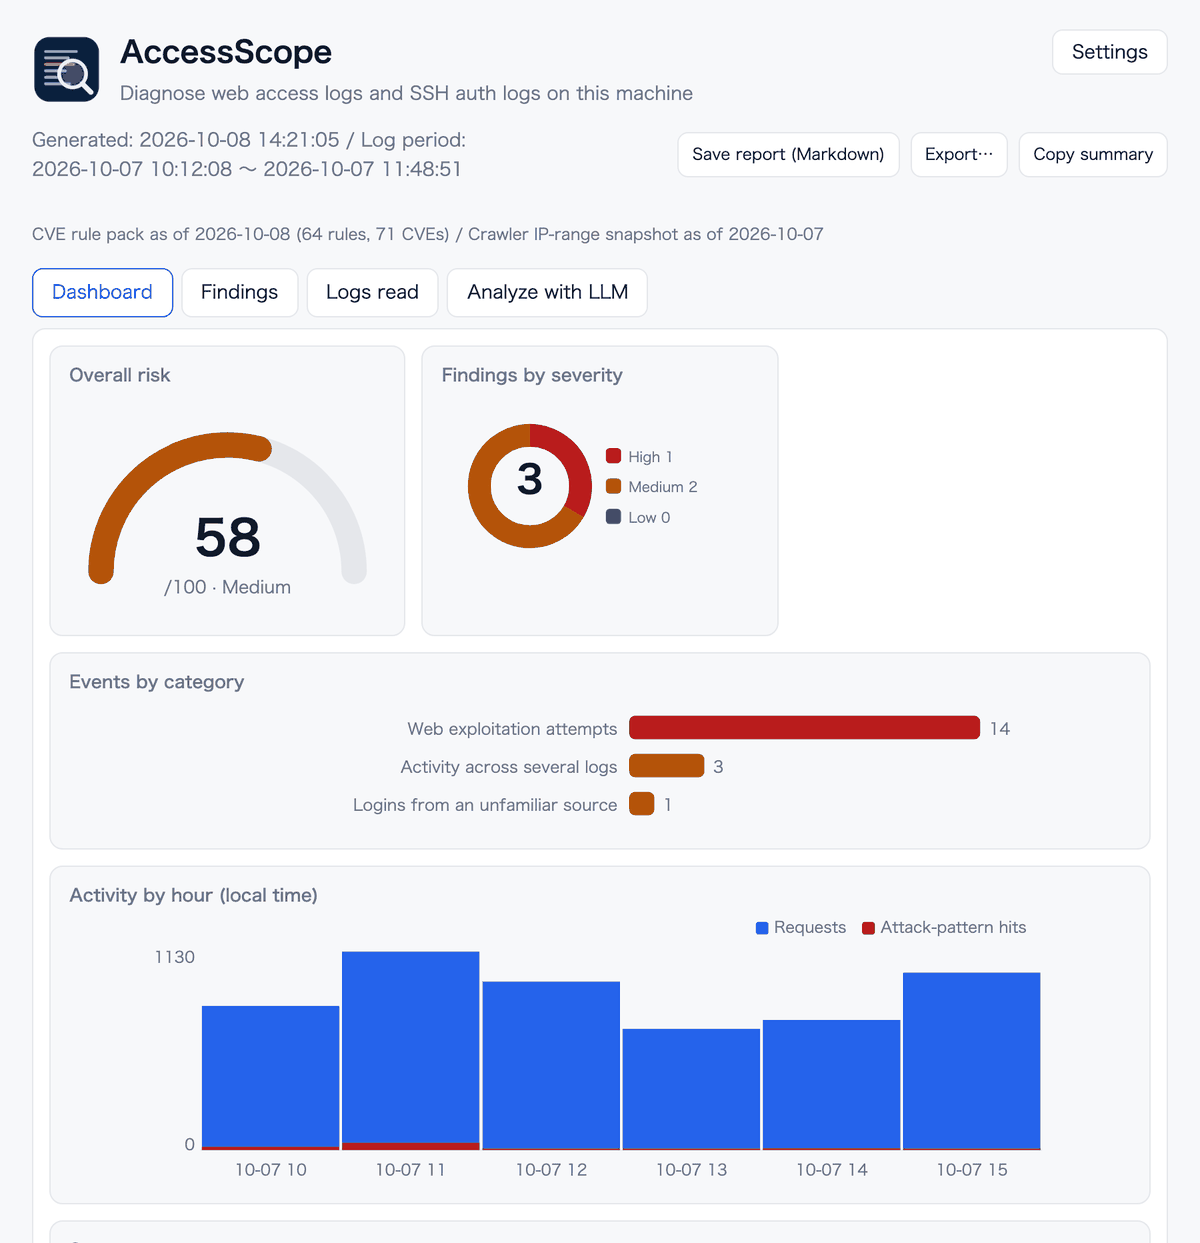
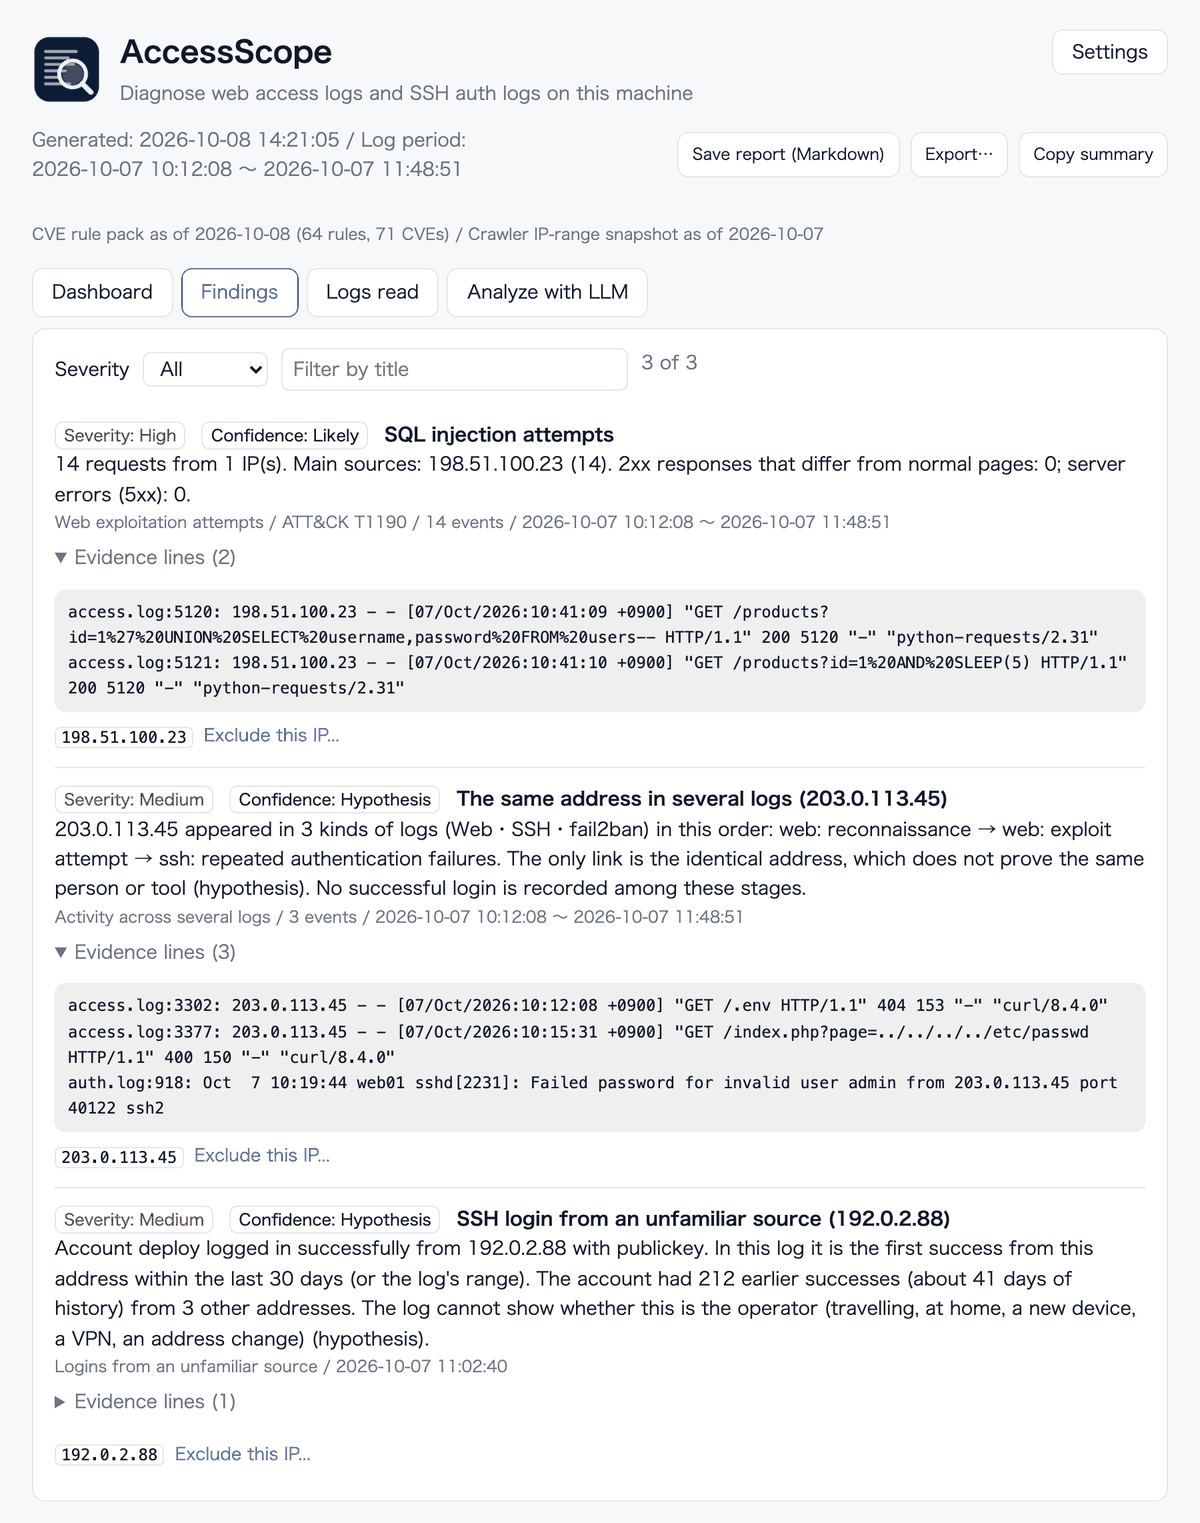
Das sind die echten Oberflächen, mit Beispieldaten gefüllt. Alle IP-Adressen und Namen sind erfunden.
Analyse durch ein LLM (optional, standardmäßig aus)
- Weitergegeben werden nur die Zusammenfassung und einige Belegzeilen je Erkennung, keine Rohprotokolle
- Geheimnisse (Schlüssel, Tokens, Passwörter usw.) werden maskiert. Den vollständigen Inhalt können Sie vor dem Senden lesen
- „Protokolle mit einem LLM finden“ gibt nur Dateinamen und Orte weiter, nie Dateiinhalte
- Wenn aktiviert, geht der Inhalt an den Dienst des gewählten LLM. Das „Zero Telemetry“ von RoamSwitch gilt nicht für diese Funktion
- Bleibt sie aus, verlässt der Inhalt einer Diagnose das Gerät nie. Ein LLM lässt sich auch als root ausführen, doch es läuft dann mit Root-Rechten; ein unprivilegierter Benutzer wird empfohlen (die Fensteranwendung zeigt in den Einstellungen einen Hinweis, solange sie als root läuft)
Bezug
- Unter Mac ist es im RoamSwitch-DMG enthalten (App und Befehl; ab macOS 12)
- Unter Linux ist es in den deb / rpm / tarball von RoamSwitch enthalten (die Server Edition nur mit dem Befehl)
- Das App-Update unter Mac verbindet sich nur auf Knopfdruck mit lafine.net und prüft vor der Installation die Signatur
- Es ist ein eigenes Werkzeug neben RoamSwitch unter der Apache License 2.0 (nicht Gegenstand des RoamSwitch-EULA)
Auf dem Gerät gespeichert werden die Liste der gefundenen Protokolle (discovered.json), eine Statusdatei für den Vergleich mit dem letzten Lauf und Ihre Ausschlussregeln (suppress.toml). Nichts davon wird nach außen gesendet. Einzelheiten stehen in der Datenschutzerklärung.