
從你的發行版安裝
新增官方儲存庫後,此後可透過一般更新指令更新,應用程式內的更新檢查也會生效。請依用途選擇用戶端版(桌面)或伺服器版(無頭)。
Ubuntu / Debian / Mint / Pop!_OS / Raspberry Pi OS (APT)
curl -fsSL https://lafine.net/apt/roamswitch-archive-keyring.asc \
  | sudo gpg --dearmor -o /usr/share/keyrings/roamswitch-archive-keyring.gpg
echo "deb [arch=amd64,arm64 signed-by=/usr/share/keyrings/roamswitch-archive-keyring.gpg] https://lafine.net/apt stable main" \
  | sudo tee /etc/apt/sources.list.d/roamswitch.list
sudo apt update && sudo apt install roamswitch
Fedora / RHEL / CentOS Stream (DNF)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo curl -fsSL -o /etc/yum.repos.d/roamswitch.repo https://lafine.net/rpm/fedora/roamswitch.repo
sudo dnf install roamswitch
openSUSE (zypper)
sudo rpm --import https://lafine.net/rpm/RPM-GPG-KEY-roamswitch
sudo zypper addrepo https://lafine.net/rpm/opensuse/roamswitch.repo
sudo zypper refresh && sudo zypper install roamswitch
Arch / Manjaro / EndeavourOS
從簽章的 pacman 儲存庫安裝(x86_64 和 aarch64,未在 AUR 上架)。一開始只需執行一次指令碼:核對並信任金鑰指紋,然後新增儲存庫。此後透過 pacman -Syu 更新。Server 版請參閱伺服器版分頁。
curl -fsSLO https://lafine.net/archlinux/roamswitch-enable-arch-repo.sh
sudo bash roamswitch-enable-arch-repo.sh
sudo pacman -Syu roamswitch-bin
不使用儲存庫時,可從 lafine.net/linux/dl 直接下載已簽署的 tarball(amd64 / aarch64,.tar.gz + .tar.gz.asc)。這種情況下,應用程式內的更新偵測不會生效。
安裝後,roamswitch.service 會自動啟動,登入時系統匣圖示常駐。首次會開啟設定精靈(GTK)。CLI 的 roamswitch status 會依作業系統的地區設定,以日語或英語輸出診斷結果。
以 Linux 原生方式運行的自主防禦
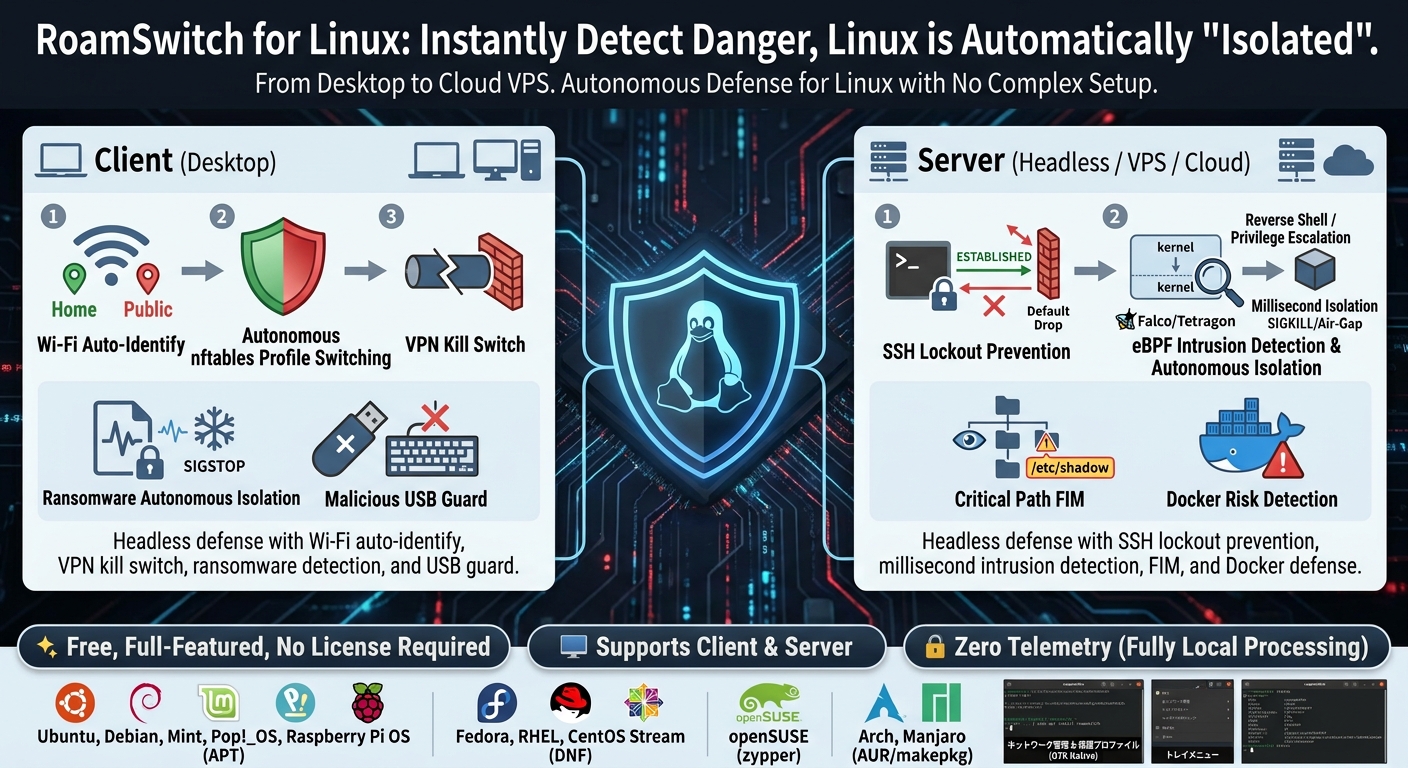
🛡️ nftables 設定檔自主切換僅限用戶端版
在家中允許區域網路通訊,在辦公室監控可疑連接埠,在公共 Wi-Fi 下以隱形方式阻擋所有入站連線。依閘道器 MAC 判定並切換。
🚨 勒索軟體自主隔離僅限用戶端版
透過 fanotify 和夏農熵偵測加密寫入突發,用 SIGSTOP 凍結處理程序,並緊急阻斷所有對外通訊和共享服務(Air-Gap)。金絲雀檔案被竄改時同樣會阻斷,並可從 btrfs、LVM 快照中取出受損之前的檔案。
🧷 可疑自動啟動偵測僅限用戶端版
檢查新建立或被改寫的自動啟動註冊項(systemd、cron、Shell 啟動檔等),只通知看起來像惡意軟體駐留手法的項目,例如反向 Shell 或下載後直接執行。不會停止任何東西。預設開啟。
📶 Wi-Fi 加密強度警告僅限用戶端版
連線到未加密(Open)或 WEP/WPA 網路時,會自動提高保護等級並通知。還可以自動停止和還原共享服務(SSH/Samba/RDP)(預設開啟,可隨時關閉)。
🔌 未授權 USB / BadUSB 防護僅限用戶端版
未經核准的 USB 儲存裝置會被暫緩連線,並跳出核准對話框。對於 BadUSB 鍵盤,透過 evdev 僅阻止輸入(不會在核心層實體中斷連接埠)。還包含對下載資料夾的 ClamAV 自動掃描與隔離。
📜 31/42 項安全綜合診斷
用戶端版包含 LUKS、Secure Boot、SSH/sudo、對外開放的連接埠等 31 項。伺服器版在 CIS 基準之上加入 TLS 憑證到期日、Web 伺服器回應標頭、網域的 SPF/DMARC/MTA-STS(選用),共 42 項。可從 GUI / CLI / MCP 檢視,每一項都標註對應的 NIST CSF 2.0 / CIS Controls v8。可偵測的攻擊手法(MITRE ATT&CK)清單,也可匯出為 ATT&CK Navigator 圖層。
🤖 內建 MCP 伺服器
透過 roamswitch-mcp,Claude 等 AI 代理程式可以用 JSON-RPC (stdio) 讀取安全狀態。完全在本機執行,沒有會變更設定的工具。會寫入的只有更新自身記錄檔的 3 個工具(如 run_active_vuln_scan)。請參閱 MCP 整合設定。
🔒 VPN 隧道 + 斷網開關僅限用戶端版
在公共 Wi-Fi 下,透過 WireGuard 或 Tailscale(Exit Node)讓所有通訊走加密通道。nftables 終止開關會阻止明文洩漏到通道之外,即使通道中斷也不會放行(fail-closed)。
🎣 被動連結防護(攔截釣魚連線)僅限用戶端版
從 DNS 查詢、TLS SNI 和 HTTP Host 取得目的主機名稱,對連往釣魚與詐騙網站的連線發出警告或加以攔截(預設為 block,對 DoH 瀏覽器同樣有效)。判定僅依據本機的資料來源與啟發式規則,目的地不會傳送到任何地方。
🖧 伺服器自主防禦 & SSH 斷線防護僅限伺服器版
針對雲端 VPS 與資料中心,自動套用入站預設拒絕(Default Drop),並保護正在連線的管理用 SSH(ESTABLISHED),避免把自己鎖在門外。透過選用的 guard.yaml,可依嚴重程度設定隔離,並設定安全計時器(無回應則自動還原)。
⚡ eBPF 入侵偵測 & 自主隔離(Falco / Tetragon)
透過 UNIX socket 接收核心 eBPF 事件(反向 shell、權限提升、惡意執行檔的執行),在毫秒內隔離遭入侵的處理程序(SIGSTOP/SIGKILL)或主機(Air-Gap)。感測器可選擇 Falco(預設)或 Cilium Tetragon(gRPC)。
📂 關鍵路徑 FIM(檔案竄改監控)
以事件驅動方式監控 /etc/shadow、/etc/pam.d、/usr/bin/ 等主要系統二進位檔與設定的 SHA-256 雜湊值,於竄改發生當下即可偵測(週期性掃描作為後備機制)。可即時偵測後門植入與未授權竄改,並安全地回報、隔離。通知中會附上做出修改的行程,以及該行程所屬的 SSH 登入(來源、時間、驗證方式)。從其他資料夾以 mv 移到受監控名稱上的檔案,也會當場偵測。
🔐 SSH 暴力破解的偵測與阻斷
在 sshd 登入失敗被寫入的瞬間讀取,攔截達到門檻的來源的新連線,並切斷其已建立的 SSH 連線(已驗證的工作階段與已豁免的來源除外)。伺服器版預設啟用,用戶端版只在 sshd 執行時運作。當 fail2ban 或 CrowdSec 正在保護 sshd 時,只做偵測與通知。
🛡️ 依裝置狀態降低信任僅限用戶端版
即使在「信任(開放)」的網路中,只要 Canary、eBPF Guard、Honeytoken、Exec Recorder、Persistence 有嚴重偵測,就會以啟用防火牆的標準防護運作。不會進行隔離或攔截。可透過 sudo roamswitch posture ack 或應用程式中的按鈕還原,若沒有新的偵測,6 小時後自動還原。預設為開啟。
🔒 限制 SSH 來源僅限伺服器版
只接受來自 ssh_allow_only_sources 所列 IP 位址與 CIDR 的新 SSH 連線。透過專用的 nftables 表從第一個封包起就予以阻斷,已建立的連線不會被切斷。若清單為空,或目前 SSH 來源不在清單中,則不會啟用。這是伺服器版的功能,預設為關閉。
🧠 資源耗盡/處理程序異常偵測防護僅限伺服器版
偵測記憶體洩漏型 DoS 與當機迴圈(UAF 漏洞利用的跡象)。不會誤報 GC 正常的鋸齒狀起伏,只判定沒有回落、持續增長的 RSS。透過 PID 與 eBPF、FIM 事件關聯,並附上信賴度(possible/correlated)。
🧱 Egress / C2 阻擋 & DNS 黑洞僅限伺服器版
透過本機威脅資料來源自動攔截發往已知惡意 IP 的對外連線。藉由選用的 DNS 黑洞(Quad9 / Cloudflare / AdGuard / CleanBrowsing),還能阻止惡意網域的解析(為避免破壞內部 DNS,預設關閉)。
📢 多管道緊急通知僅限伺服器版
一旦發生入侵偵測、處理程序終止、Air-Gap 隔離或 FIM 違規,就會立即附上成因處理程序與命令,通報到 Telegram、LINE、Webhook。Slack、Discord、Microsoft Teams 可透過傳入 Webhook 的 URL 使用。
🐳 Docker 風險偵測 & 防火牆繞過對策
透過 docker events 即時偵測特權容器(--privileged)以及掛載了 docker.sock 的容器的啟動(僅通知)。針對經由 DOCKER-USER 鏈繞過防火牆的防護,用戶端版與伺服器版都始終啟用。
🧫 File Scan Guard(YARA + ClamAV)僅限伺服器版
定期掃描郵件中繼、共用資料夾、上傳目的地等存放要交給他人的檔案的目錄。內建的 YARA 無需外部相依,始終運作,也可以選擇加入 ClamAV。已確認的威脅會自動隔離。
🔑 機密資訊・API 金鑰外洩掃描器
從文字或整個目錄中找出 OpenAI、AWS、GitHub 等的 API 金鑰與 SSH 私密金鑰(.git 等自動排除)。可透過 CLI、MCP、Python SDK 使用,內容絕不會傳送到外部。
📦 軟體包CVE比對(dpkg/pacman/dnf/zypper + 相依關係)僅限用戶端版
將已安裝的作業系統套件與開發中專案的相依套件(npm、PyPI、crates.io 等 7 個生態系)與本機的已知 CVE 對照表進行比對。完全不進行網路連線。不打算立即修復的偵測項目,可附上理由與期限予以接受,期限一過就恢復為一般偵測項目。
🖥️ ClickFix 防護(警告剪貼簿中的惡意命令)僅限用戶端版
防範 ClickFix 型攻擊,即假廣告或 CAPTCHA 頁面誘導使用者「複製並貼上」,從而執行惡意命令。在內容被複製的瞬間進行檢查(同時支援 X11/Wayland),若符合已知的惡意模式,就透過通知與保持在最前面的對話方塊發出警告。剪貼簿不會自動清除,可用對話方塊中的按鈕清空。
🔔 通知歷史(過去7天)
可以事後回顧 RoamSwitch 發出的通知。可透過 CLI(roamswitch notifications)、GUI、MCP(get_notification_history)、Python SDK 檢視,超過保留期限的通知會自動刪除。
🕵️ DNS 通道/資料外洩偵測
偵測 iodine、dnscat2 等 DNS 通道所使用的冗長、高熵標籤以及 TXT/NULL 類型的可疑查詢(用戶端版與伺服器版通用)。除 DNS 外一概不看,即使偵測停止也不會妨礙名稱解析。伺服器版還會通知子網域暴力列舉,即同一網域下 40 個以上不同的名稱在 60 秒內全部回傳不存在。
📊 漏洞掃描時效追蹤(間隔天數)僅限用戶端版
對於實證型弱點診斷的每一項,可以在 GUI / CLI / MCP 中查看最後一次確認的結果與已經過的天數。
🪤 憑證竊取偵測
誘餌憑證(AWS、SSH 金鑰、Docker)放在家目錄中,一被讀取立即偵測。不會覆寫真實檔案。用戶端版在非預期的程式開啟 SSH 私密金鑰、AWS、gcloud、瀏覽器儲存檔案,以及 Claude Code、Codex、Gemini CLI、opencode 的登入資訊、GitHub 憑證、~/.git-credentials、~/.netrc、~/.pgpass 時也會通知(僅通知)。通知會寫明讀取檔案的程式和指令。
🕸️ Web Shell 與惡意程式碼偵測僅限伺服器版
從寫入公開資料夾的檔案中找出 Web shell、經過混淆的注入程式碼、偽裝成圖片的 PHP 以及對 .htaccess 的濫用,嚴重的預設隔離。公開資料夾會根據 Apache、nginx、Caddy 的設定與 Docker 掛載自動找出。PHP 本體的嚴重弱點(CVE-2026-109618、CVE-2026-109619)以及尚無修補的 CVE-2026-115560 的觸發條件,在定期診斷的「高度可能被利用的弱點」一項中檢查。
🛡️ 偵測並阻止對受理編號等的走訪僅限伺服器版
從存取記錄中找出依序替換受理編號、訂單編號的請求並通知,需要時可以攔截。即使攻擊分散到許多 IP,也能憑編號的排列找出。選用的 Web 閘道在 nginx 前面,以依位置計算的額度壓制不斷更換 IP 的攻擊(即使它停止運作,也不會讓網站停止)。預設僅通知。
🤖 AI 代理設定稽核
檢查 Claude Code、Codex 等的指令檔、技能與 MCP 設定,指出不可見字元、指令覆寫、從網路取得後直接執行的寫法,以及機密資訊的外部傳送。從已核准的狀態被改寫時也會通知。只讀取,不進行通訊。
👤 AI 代理專用帳戶保護僅限伺服器版
代理以專用帳戶執行時,將其對外通訊限制在允許清單內,以誘餌憑證發現窺探,並在指示檔案、技能、MCP 設定被改動時通知。比對基準歸 root 所有,代理帳戶無法修改。
🔎 入侵後痕跡偵測僅限伺服器版
非 root 的程式或容器連線至雲端中繼資料位址(如 169.254.169.254)、SUID/SGID 檔案被新增或修改、日誌被清除時,發出通知。
🐚 反向 Shell 偵測
發現 shell 或直譯器的輸入輸出連到外部位址時通知。對象包括 bash -i >& /dev/tcp/…、nc -e、socat exec:、python 或 perl 的單行指令,同時檢查 TCP 和已連線的 UDP。把互動式 shell 接到 openssl、telnet、ssh 等連線上的形式,列為弱警告。用戶端版僅通知(預設開啟)。伺服器版依設定的策略隔離,但弱警告只通知。
🌐 網路設定變化監視僅限用戶端版
在已知網路中,若出現此前沒有過的 DHCP 伺服器、閘道、DNS 伺服器,或新的 PAC、WPAD 自動偵測,就會通知。這是判斷偽造 DHCP 伺服器發動中間人攻擊的線索。僅通知,不變更設定,也不傳送任何內容。預設為開啟。
🧾 行程執行記錄與攻擊手法偵測
以可偵測竄改的形式在本機記錄處理程序的執行(執行檔、參數、父子關係、使用者、容器)。透過 12 條規則,對反向 shell 形態的命令、下載後直接執行等可疑鏈條發出通知,也可以匯入自己的 Sigma 規則。預設僅通知。
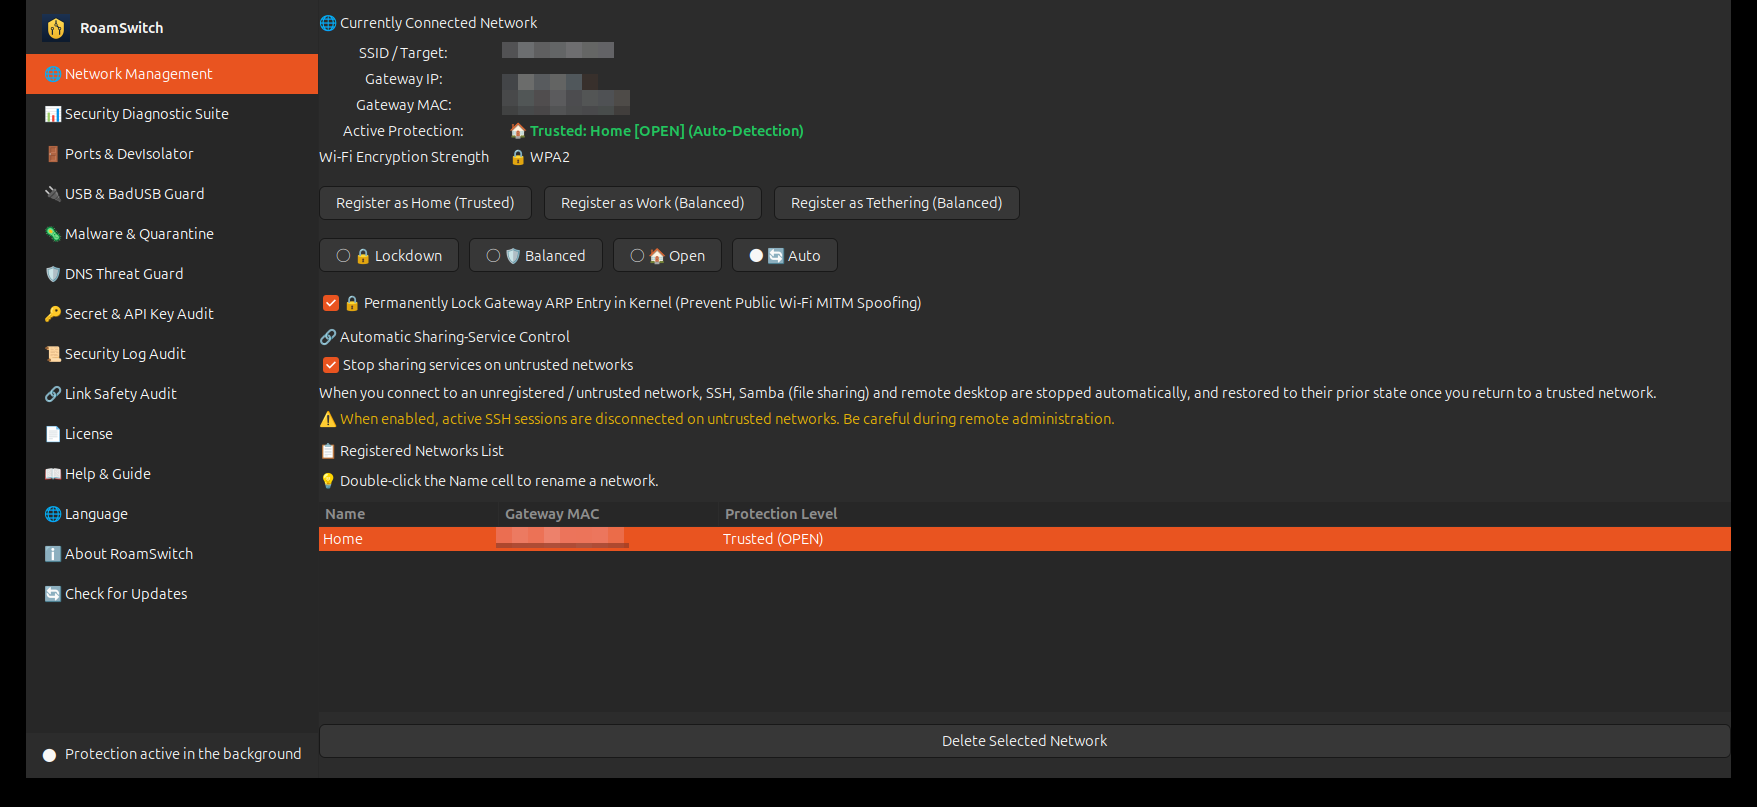
識別目前連線的閘道 MAC,並自動切換 nftables 設定檔。共用服務的控制與 ARP 固定也可以在此畫面中進行。
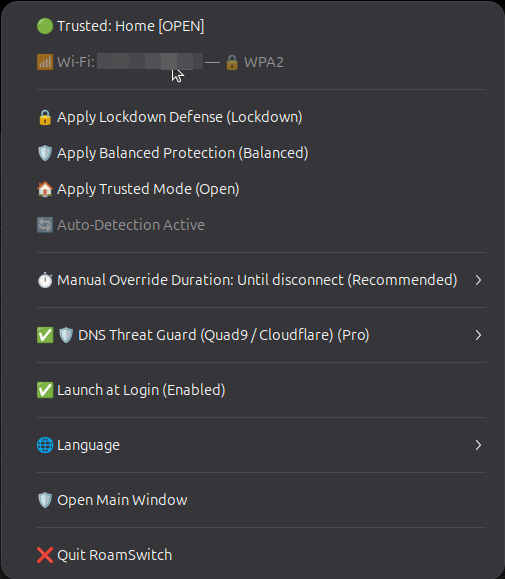
可在系統匣中切換保護等級、設定手動覆寫的有效期間、操作 DNS 威脅防護以及切換語言。
支援的環境
| 完全支援 | Ubuntu 22.04 / 24.04、Debian 12+、Linux Mint、Pop!_OS、elementary、Zorin、Raspberry Pi OS 64 位元 (Bookworm)、Ubuntu for Raspberry Pi |
|---|---|
| 架構 | x86_64 / aarch64(Raspberry Pi 4 / 5) |
| 必要 | systemd、nftables。系統匣 UI 需要支援 AppIndicator/StatusNotifierItem 的桌面(KDE / Cinnamon / MATE / Budgie,或安裝擴充功能的 GNOME)。無頭環境可用 daemon + CLI + MCP 運行。 |
| 套件 | APT(Ubuntu/Debian 系)、DNF(Fedora/RHEL)、zypper(openSUSE)、pacman(Arch)。不支援非 systemd 發行版(Alpine / Void / Devuan)。 |
| 用途 | 我們提供兩種套件:面向工作站、筆記型電腦的用戶端版(含 GUI/系統匣),以及面向雲端 VPS、容器主機、資料中心的伺服器版(無頭・Default Drop・eBPF/Falco 整合)。 |
隨附應用程式
用戶端版的套件(deb、rpm、tarball)中內含 3 個獨立於 RoamSwitch 的應用程式(PersonalSOC、PathScope、AccessScope),可從應用程式清單中開啟。授權為 Apache License 2.0,不屬於 RoamSwitch 使用授權合約(EULA)的範圍。伺服器版只包含 3 個命令(personalsoc、pathscope、accessscope)。
| PersonalSOC | 彙整本裝置的日誌與防護狀況,按下按鈕即可產生一份報告的個人資安營運中心。LLM 串接為選用項目,預設關閉。 |
|---|---|
| PathScope | 找出一般使用者可以到達 root 的路徑,並指出應先修補的地方的提權路徑分析工具。LLM 串接為選用項目,預設關閉。 |
| AccessScope | 從 Web 伺服器和 SSH 的存取記錄中找出攻擊嘗試,並附上作為依據的記錄行的診斷工具。LLM 整合為選用,預設關閉。伺服器版的套件中也包含 accessscope 命令。 |
| 更新與相依套件 | 隨附的應用程式會隨 RoamSwitch 套件的更新一併更新。視窗顯示需要 WebKitGTK 4.1(libwebkit2gtk-4.1),deb / rpm 會自動安裝;在 Arch上請將 webkit2gtk-4.1 作為選用相依套件安裝。 |
用戶端版 / 伺服器版比較
針對工作站與筆記型電腦的用戶端版,以及針對雲端 VPS、容器主機與資料中心的伺服器版。
| 領域 | 用戶端版(現行) | 伺服器版(無頭) |
|---|---|---|
| 網路判定與設定檔切換 | 依 Wi-Fi / 閘道 MAC 自主切換(3 套設定檔) | Static policy (/etc/roamswitch/server.conf, fixed Default Drop) |
| 防火牆姿態 | 自動在開放 / 標準 / 鎖定間選擇 | 預設拒絕 + 僅明確放行對外服務連接埠(最小化入站) |
| 出站(egress)流量 | 被動連結防護 + DNS 威脅防護攔截釣魚 | 對 C2 / 惡意網域的出站攔截 + 發起限制 |
| VPN 隧道 + 斷網開關 | ✅ WireGuard / Tailscale | ❌ 不支援(管理存取僅限 SSH。如需 VPN,請另行建置作業系統內建的 WireGuard 等) |
| 勒索軟體偵測與自主隔離 / fanotify 惡意軟體掃描 | 基於 fanotify 的勒索軟體自主偵測與處理程序凍結 | eBPF 入侵偵測(Falco / Tetragon)+ 關鍵路徑 FIM(事件驅動、即時偵測)+ 資源耗盡/當機迴圈偵測 |
| 反向 Shell 偵測 | ✅ 僅通知(預設開啟) | ✅ 依 guard.yaml 的策略隔離(較弱警告的形態僅通知) |
| 網路設定變化監視 | ✅ 通知 DHCP、DNS、PAC / WPAD 的變化(僅通知) | 用戶端版功能 |
| 核心強化(sysctl / Yama / noexec) | 接入不受信任網路時套用 | 恆常套用 |
| 安全健全性診斷 | ✅ 31 項(GUI / CLI / MCP) | ✅ 42 項(CIS Benchmark 基準・CLI / MCP) |
| 操作介面 | GTK GUI + 系統匣 + CLI + MCP | CLI + MCP + 遠端管理(無頭) |
| 緊急通知 | 桌面通知(GTK / libnotify) | Telegram / LINE / Webhook 即時通報(Slack、Discord、Teams 可透過傳入 URL 使用) |
| 集中管理與稽核 | 【規劃中·尚未提供】透過 Business 授權追加 | 【規劃中·尚未提供】透過 Business 授權追加(簽章政策派送、定期簽入;免費版完全在地運行) |
| 詳細文件 | 安全白皮書 (Client) → | 伺服器版維運手冊 / 安全設計白皮書 (Linux 伺服器版) |
🏢 RoamSwitch Business(面向組織)
個人版(Community Edition)免費,開放全部功能。針對希望在組織內統一管控多台 Linux 裝置的情況,我們規劃在付費的 Business 中提供以下管理功能(目前均未提供)。裝置端的防禦包含在 Community 中,不打算在 Business 中縮減。
| 規劃中的功能 | 概要 |
|---|---|
| 車隊集中管理 | 【規劃中·尚未提供】以 Ed25519 簽章的組織權杖註冊裝置,透過定期 check-in 彙總保護等級、診斷分數與政策套用狀態。 |
| 簽章政策批次派送 | 【規劃中·尚未提供】將信任網路、外出等級、共享服務控制與各項防護的強制值以 Ed25519 簽章 JSON 派送。裝置端顯示鎖定。 |
| 簽章的內部 APT / RPM | 以組織專用 GPG 金鑰簽章的私有儲存庫。應用程式內更新檢查照常運作。 |
| SLA 支援 | 以合約為基礎提供匯入設計、政策設計與障礙處理窗口(日語、JST 工作日)。 |
目前不存在管理伺服器或叢集管理功能,Community Edition 也不與管理伺服器通訊(Zero Telemetry)。如果引入 Business 的管理功能,將採用選擇加入的方式,僅針對組織明確登錄的裝置,並且我們的方針是事先公開所傳送的項目。價格與推出時間,請與我們聯絡。
諮詢 Business🔒 Zero Telemetry / 授權
通訊內容、連線歷程、瀏覽的 URL 和系統記錄絕不會傳送到外部。預設的對外通訊只有接收已簽署的資料更新(用戶端版每天 1 次;伺服器版的清單與 KEV 每天,核心 CVE 資料每週 1 次)。不包含裝置資訊,並且可以停止。除此之外,除非選擇加入,否則不進行通訊。
這是專有免費軟體,原始碼不公開。官方 .deb 在不修改、保留著作權聲明的情況下可以再散布(/usr/share/doc/roamswitch/copyright)。隨附工具的 LLM 整合預設關閉。