

AccessScope
存取日誌診斷工具
從伺服器日誌中找出攻擊嘗試,並附上依據的診斷工具。隨 RoamSwitch 提供的獨立工具(Mac / Linux)。
能做什麼
- 從日誌中找出攻擊嘗試,並給出依據的行
- 自動尋找這台裝置上的日誌
- 把整體風險與偵測清單整理成報告
- 用排除規則與和上次的比較,減少需要查看的數量
能讀取的日誌
ApachenginxCaddyTraefikHAProxyAWS ALB・CloudFrontSSH・sudo・PAM郵件資料庫fail2banDockermacOS 統一日誌
Docker 容器的日誌也可以唯讀地檢查(使用時會先出現確認畫面)
結果的用法
- 報告可以匯出為 Markdown、JSON、SARIF、CSV
- 可以匯出相關 IP 的封鎖清單(只寫出清單,不會封鎖)
- 自己的 IP 等可以附上理由後排除
- 與上次的診斷比較,只通知新的偵測
安全設計
- 不開放監聽連接埠。只讀取日誌,不修改
- 不提升權限,只讀取目前可讀的範圍
- 來自日誌的字串只作為文字顯示在畫面上
- 只會連線到所選的 LLM,以及在按下按鈕時檢查 Mac 更新
限制
- 只以日誌中留下的事實為依據。沒有偵測結果並不等於安全
- 偵測表示出現過嘗試,並不是攻擊成功的證據。User-Agent 等可以偽造
- 跨日誌的關聯與和平時的差異是經驗規則,可能漏報也可能誤報
用指令使用
accessscope scan --auto --since 7d --report report.md
能找出什麼
- Web 攻擊
- SQL 注入路徑遍歷XSS指令注入已知弱點(CVE)SSRF
- 登入暴力破解
- Web 登入SSH郵件資料庫來自大量 IP 的嘗試
- 探測・掃描
- .env 等的探測攻擊工具連續存取不存在的路徑
- Web Shell・疑似成功
- 疑似 Web Shell 的存取連續失敗之後的成功
- 跨多個日誌的關聯
- 同一位址出現在 Web 與 SSH 中從偵察到攻擊的流程
- 與平時的差異
- 來自陌生來源的登入新的 User-Agent新的路徑
- 其他
- 大量請求・傳輸冒充爬蟲日誌中被植入的 AI 指令
這是用我們自己的測試資料測得的結果。攻擊的偵測率約為 99%,正常流量中出現「中」以上偵測的約為 2%。並不保證在真實伺服器上的表現。
畫面範例
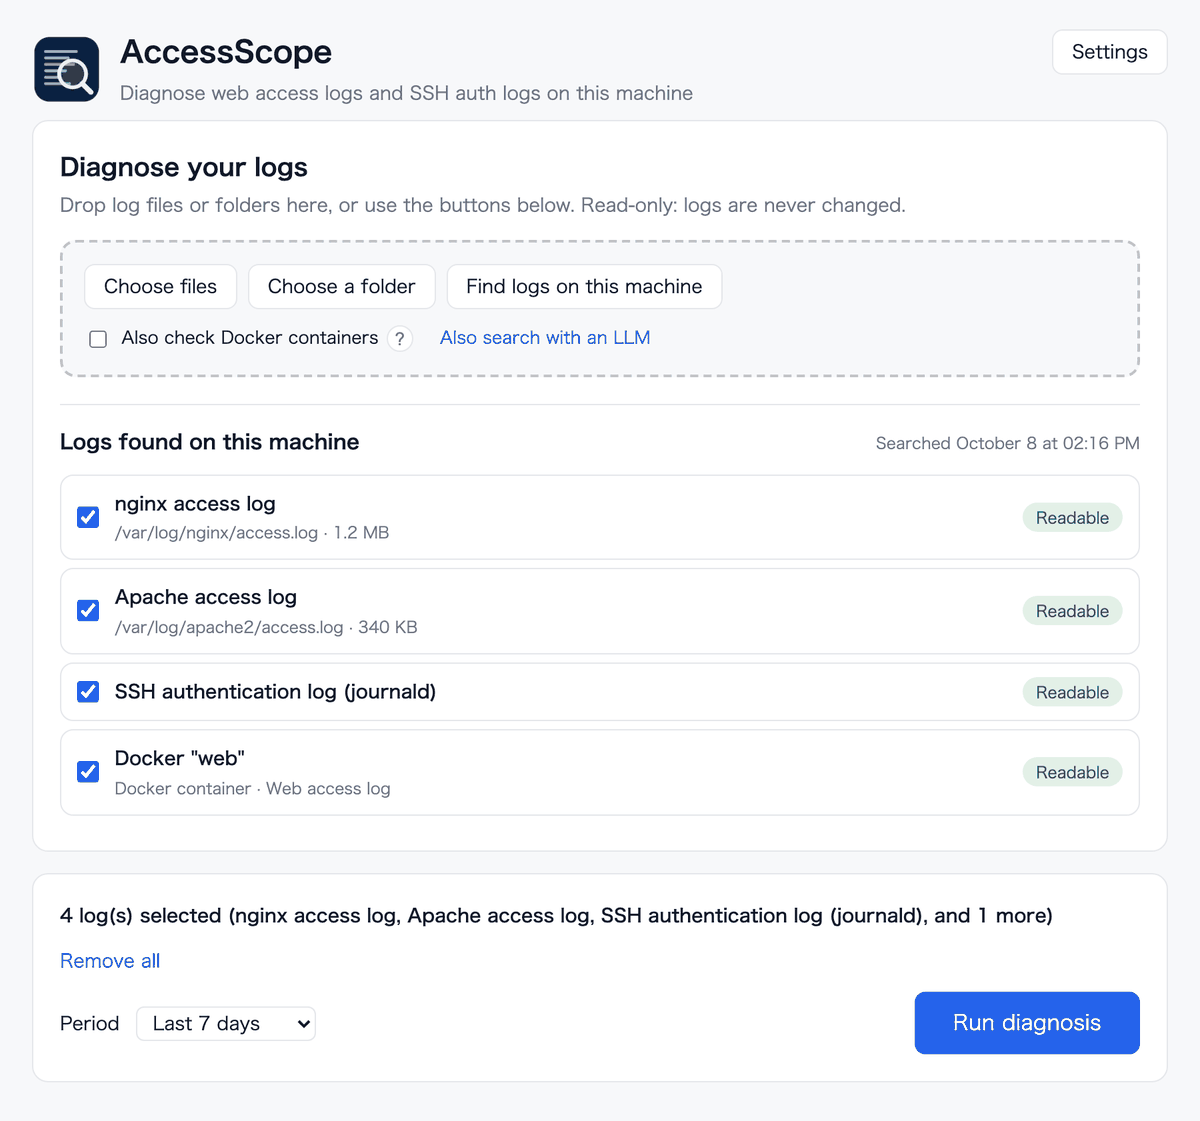
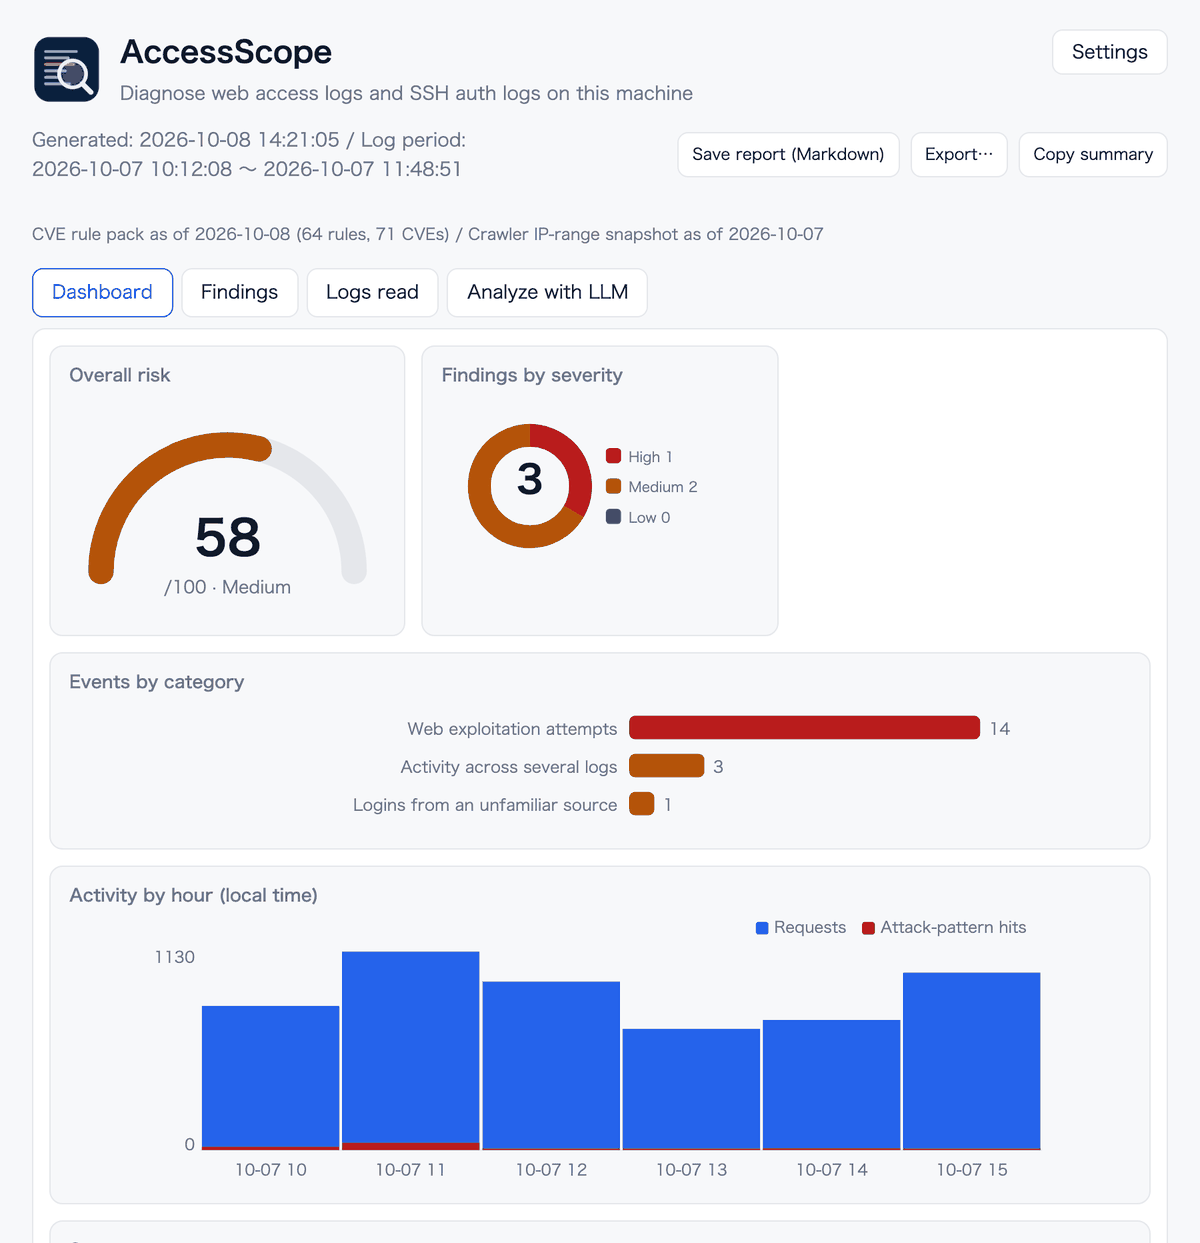
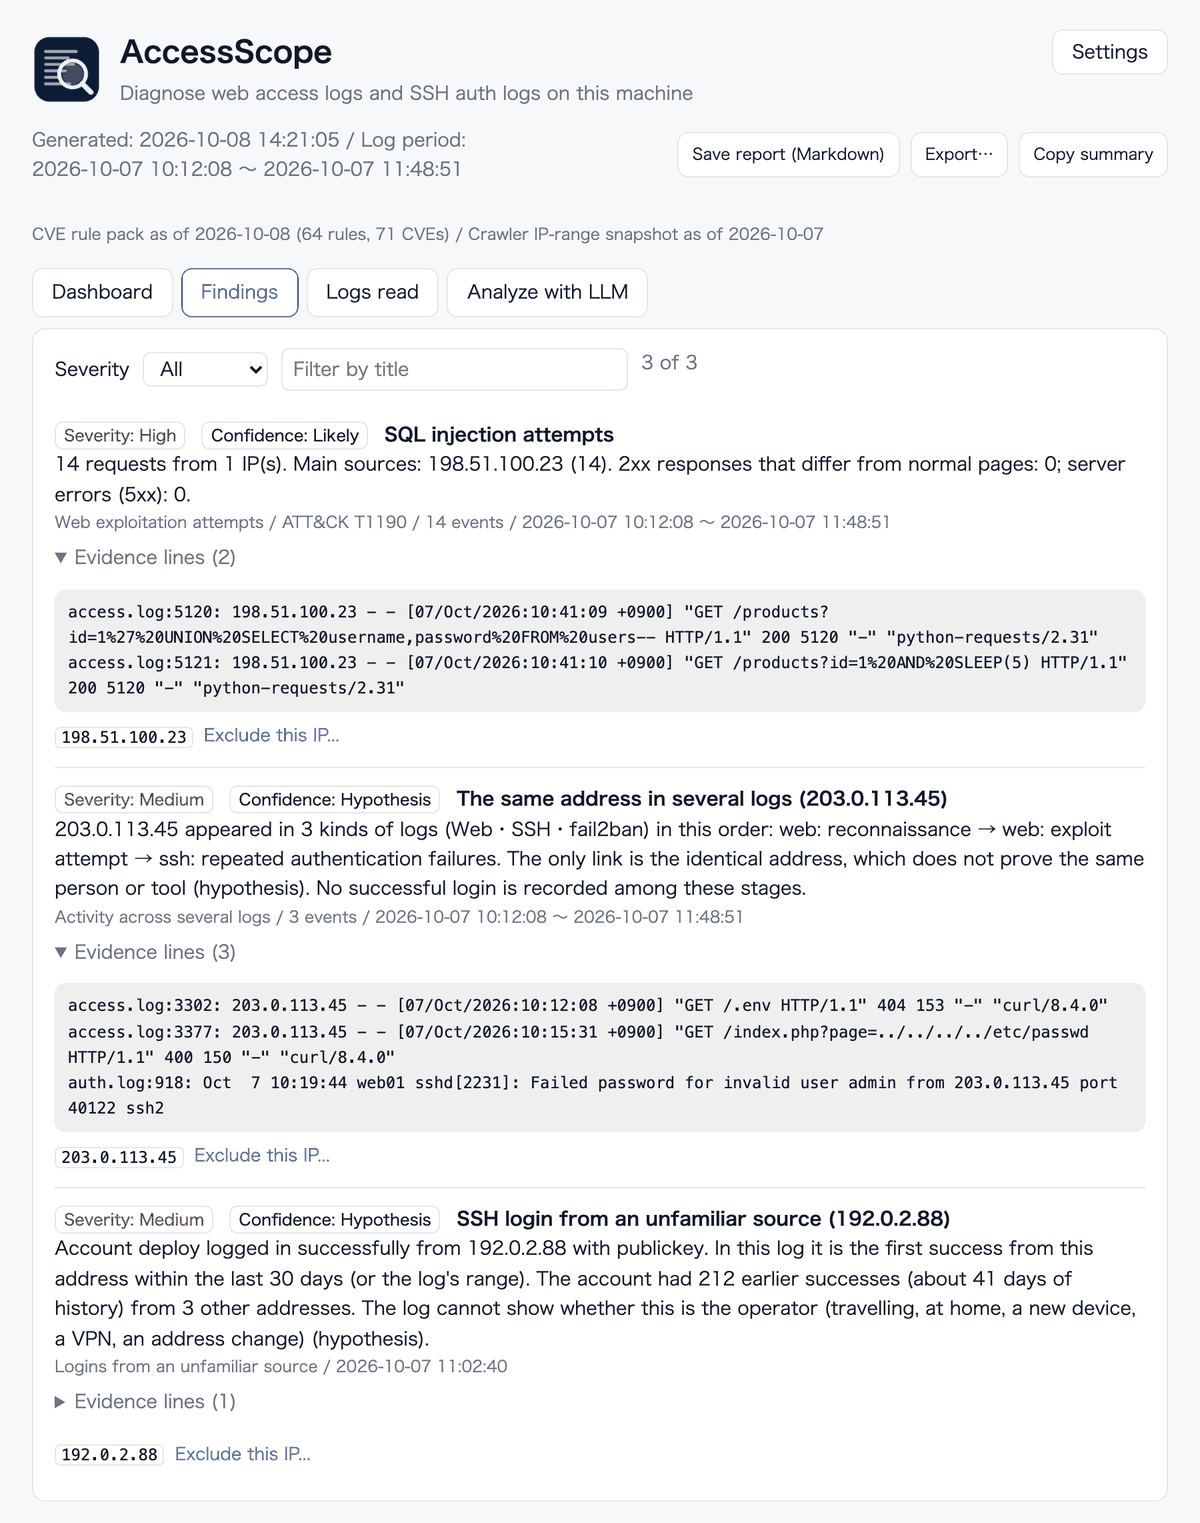
這是在實際畫面中填入範例資料後的顯示。IP 位址等均為虛構。
藉由 LLM 的分析(選用,預設關閉)
- 交給 LLM 的只有摘要與依據的日誌行(每項偵測幾行)。不會交出原始日誌
- 秘密(金鑰、權杖、密碼等)會被遮蔽。傳送前可以查看全部內容
- 「用 LLM 尋找日誌」只交出檔案名稱與位置,不交出檔案內容
- 啟用後,內容會傳送到所選 LLM 的服務。RoamSwitch 的「Zero Telemetry」說明不包括這項功能
- 保持關閉時,診斷的內容不會離開裝置。在 root 下也能執行 LLM,但 LLM 會以 root 權限執行,建議以無特權的一般使用者執行(視窗應用程式在以 root 執行時,會在設定中顯示提示)
取得
- Mac 版包含在 RoamSwitch 的 DMG 中(應用程式與指令。macOS 12 或更新版本)
- Linux 版包含在 RoamSwitch 的 deb / rpm / tarball 中(Server Edition 只有指令)
- Mac 的應用程式內更新只在您按下按鈕時連線 lafine.net,並在驗證簽章後再安裝
- 它是與 RoamSwitch 分開的工具,授權為 Apache License 2.0(不適用 RoamSwitch 的 EULA)
儲存在裝置上的有:找到的日誌清單(discovered.json)、用於與上次比較的狀態檔、排除規則(suppress.toml)。這些都不會傳送到外部。詳情請見隱私權政策。