
PathScope
提权路径分析工具
找出这台终端上普通用户能够到达 root(管理员权限)或机密数据的“路径”,并按优先级显示从哪里修复效果最大。分析是只读的,不会自动更改设置或进行修复。
路径分析
从特权组、SUID、免密码的 sudo、cron、macOS 的 TCC 等出发,以图和列表显示到达 root 或机密数据的路径(包括经由其他用户的多步路径)。同时加入普通用户可借以成为 root 的未修复漏洞(已列入 KEV、EPSS 高、攻击模块已公开)。公开并不等于已确认被利用。不随附数据的 Linux 版显示为“未确认”。
修复点与修复方案
按优先级显示先修复效果最大的位置(对策点),并附上修复命令示例和对应的 MITRE ATT&CK 映射。命令不会自动执行。通过“修复这个会怎样?”,可以假设性地分析修复之后的路径(不会更改这台终端)。
历史记录与比较
分析结果作为历史保存在这台终端上,可与上次比较。还可以导出定期运行的设置,并汇总多台机器的结果。也可以导出监视路径上文件的 auditd 规则,以及面向 RoamSwitch Server 的 Falco 规则(不会应用)。
用 LLM 解读和读取配置(可选,默认关闭)
启用后,可以让 LLM 解说分析结果,或读取 sudoers、cron、脚本等写法各异的配置文件,查找与 root 权限相关的内容。找到的内容在确认原文件中确有该行之后才会使用。私钥以及 API 密钥、密码的值,无论设置如何都不会发送。所提供的摘要中没有的 IP、域名、CVE 编号和哈希,会在解说下方标示为可能是编造的。
支持 10 种语言
界面和命令行都支持日语、English、한국어、简体中文、繁體中文、Deutsch、Français、Español、Italiano、Português 共 10 种语言,并自动与操作系统语言保持一致。界面可在设置中重新选择,命令行可用 --lang= 或环境变量 PATHSCOPE_LANG 重新选择。
命令行
与界面相同的分析也可以通过 pathscope 命令进行。例如路径比上次增加时返回退出码 1,因此也可用于定期运行和自动化。结果可输出为 Markdown 表格、JSON 或 SARIF。
界面示例
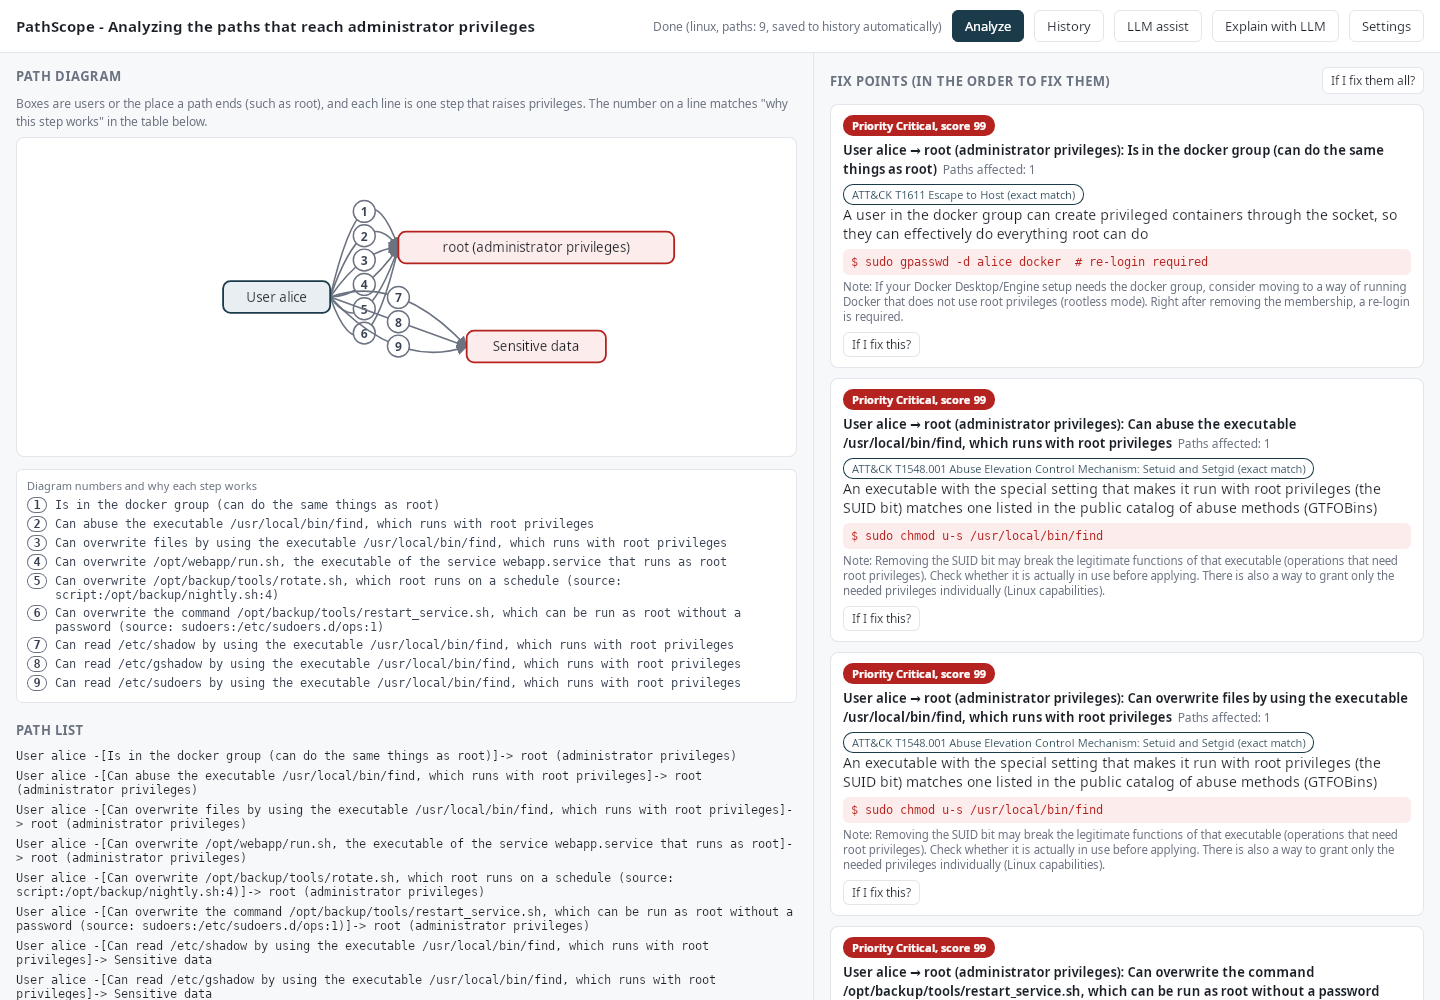
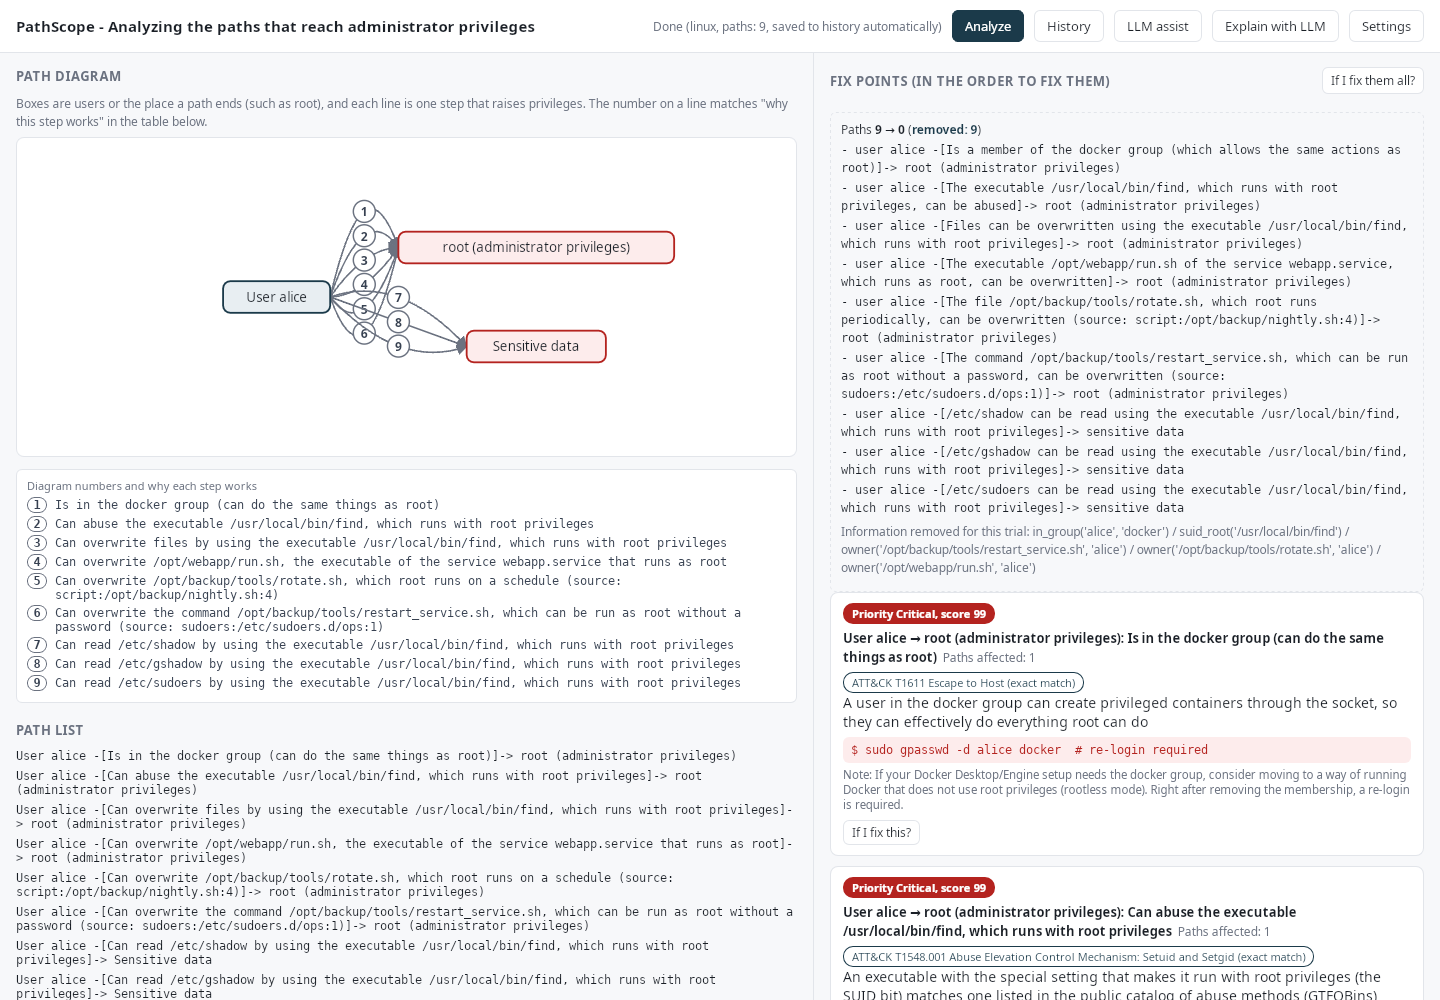
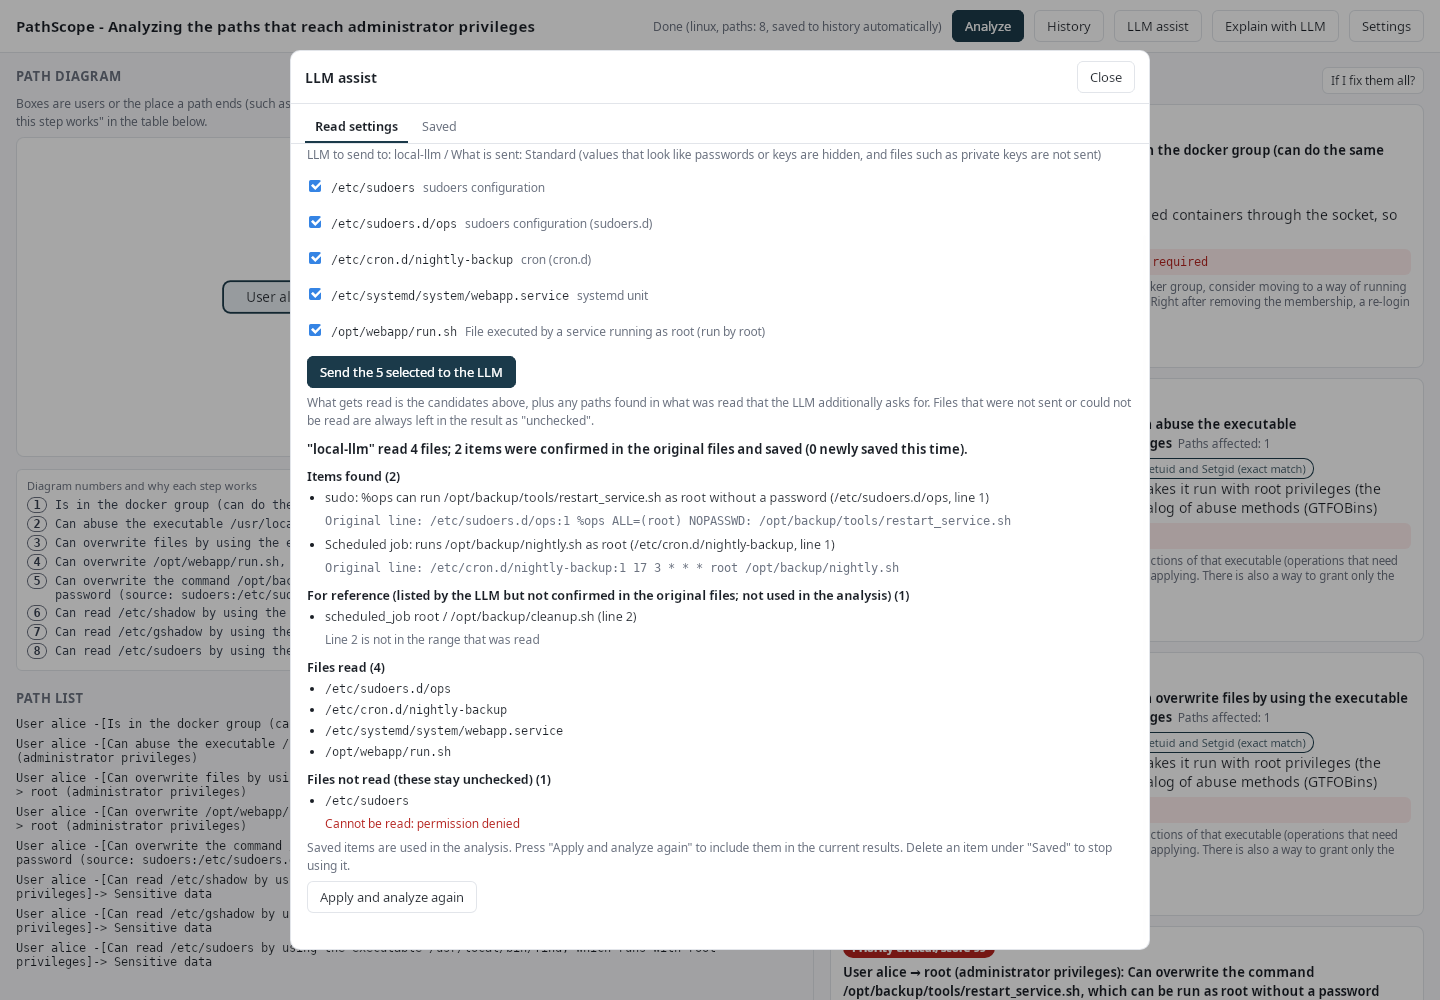
所展示的界面数据(用户名、文件路径等)全部是虚构的。LLM 的回复是用返回固定回复的替代命令生成的。
启动方法
Mac:打开「应用程序」文件夹中的「PathScope」(与 RoamSwitch 不同的图标),然后点击「开始分析」。
Linux:从应用列表中打开「PathScope」(独立图标),然后点击「开始分析」。在终端中运行 pathscope-gui。
命令行:用 PathScope.app/Contents/MacOS/pathscope(Linux 为 pathscope)可以进行同样的分析。可以添加 --what-if-fix=all(全部修复的情况)、--baseline=previous.json --fail-on=new(路径比上次增加则退出码为 1)等选项。
隐私与适用范围
PathScope 的分析全部在这台终端内完成。它是只读的,不会更改设置或文件。不开放监听端口,界面不加载外部站点。分析结果的历史和设置只保存在这台终端上。结果包含这台终端的敏感信息(用户名、文件路径、权限),请限定保管和分享的范围。
RoamSwitch 的“Zero Telemetry”(不向外部发送通信内容和日志)是针对 RoamSwitch 本体的说明,不包括启用 PathScope 的 LLM 联动时的通信。LLM 联动关闭时,PathScope 不会把分析内容发送到终端之外。
许可证
PathScope 采用 Apache License 2.0 许可,不适用 RoamSwitch 的使用许可协议(EULA)。许可文本、NOTICE 以及随附的第三方软件清单,位于应用内部(PathScope.app/Contents/Resources)。
运行环境与更新
macOS 12 或更高版本。仅在应用的“更新”中点击“检查更新”时,才会连接 lafine.net 获取最新版本信息(不会发送这台终端或分析结果的信息)。下载的更新只有通过签名验证才会替换。Linux 需要 WebKitGTK 4.1(libwebkit2gtk-4.1),deb / rpm 会自动安装。Arch 请将 webkit2gtk-4.1 作为可选依赖安装。Linux 的更新包含在 RoamSwitch 软件包的更新中。