
Um nó sensor dedicado para a sua LAN: «RoamSwitch Sensor»
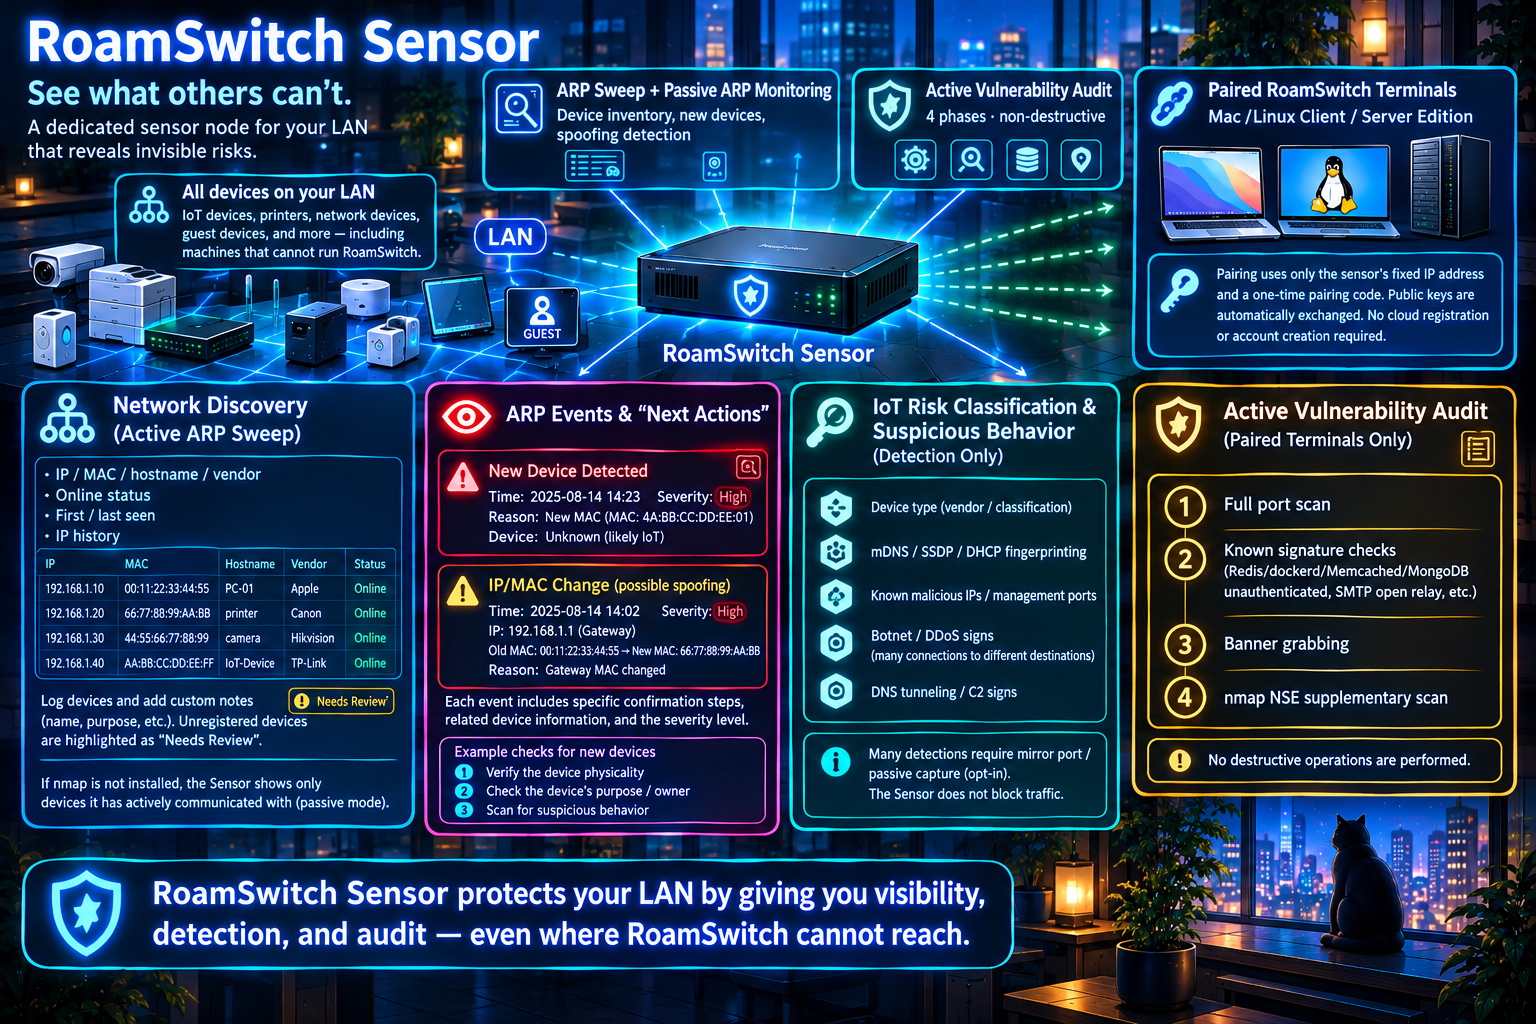
O RoamSwitch Sensor é um nó dedicado à LAN que audita, a partir do exterior, os endpoints RoamSwitch da mesma LAN (Mac / Linux Client / Server Edition). Verifica como um anfitrião é visto por outro dispositivo da LAN (portas abertas, serviços expostos sem autenticação, pontos de apoio para movimento lateral), algo que o anfitrião, por princípio, não consegue ver na sua própria autodiagnose. Também oferece um inventário de dispositivos da LAN e deteção de falsificação ARP.
🛡️ Auditoria de vulnerabilidades ativa (apenas endpoints emparelhados)
Varrimento completo de portas → verificações de assinaturas conhecidas (exposição não autenticada de Redis/dockerd/Memcached/MongoDB/Elasticsearch/CouchDB/Jenkins/VNC, SMBv1 e falta de assinatura SMB, RDP sem NLA, relay SMTP aberto, etc.) → recolha genérica de banners → varrimento complementar com nmap NSE — quatro fases, totalmente não destrutivas.
📋 Composição da rede (varredura ARP ativa)
Encontra os dispositivos da LAN com uma varredura ARP. Cria um inventário com IP, MAC, nome de host, fabricante, estado online, primeira/última deteção e histórico de IP, e permite registar livremente um nome ou uso por dispositivo. Os dispositivos sem nota ficam destacados como a verificar, servindo para cruzar com o seu inventário. Sem o nmap, o Sensor volta a um modo passivo que só mostra os dispositivos com que ele próprio comunicou.
👁️ Eventos ARP com «O que fazer a seguir»
O aparecimento de novos dispositivos e as mudanças de MAC num IP conhecido (indício de falsificação ARP) são apresentados com data/hora, gravidade (crítica a informativa), motivos, dispositivos envolvidos e passos concretos de verificação. Uma mudança de MAC no IP do gateway é considerada crítica. Com a captura passiva opcional, deteta também um dispositivo que envia pedidos ARP para muitos IP (reconhecimento interno).
🔎 Visão geral de outros dispositivos da LAN e comportamento suspeito (apenas deteção)
Apresenta, como informação de referência: fabricante do MAC e categoria do dispositivo, identificação do modelo pelos autoanúncios mDNS/SSDP/DHCP, ligações a IP maliciosos conhecidos ou portas de administração, indícios de participação em botnets/DDoS (ligação a muitos destinos) e de túneis DNS/C2. Quase tudo exige a captura passiva opcional (p. ex., uma porta espelho) e o Sensor nunca bloqueia tráfego.
🔑 Emparelhamento por código (Ed25519, IP fixo, fixação de certificado)
Não confia em nada por predefinição. Ao introduzir o código de emparelhamento de uso único, válido durante 10 minutos, emitido pelo operador do Sensor, juntamente com o endereço IP fixo do Sensor e a impressão digital do certificado apresentada no ecrã do Sensor, estabelece-se confiança mútua nos dois sentidos num único passo. As chaves públicas são trocadas automaticamente, pelo que nunca precisa de as conhecer de antemão. Não é necessária nenhuma conta na nuvem nem registo.
🔐 Reforço da API de controlo (TLS 1.3, fixação de certificado, proteção contra repetição)
O tráfego de controlo com os endpoints (TCP 50543) é aceite sobre TLS 1.3 (control.tls: off / optional (predefinição) / required). O certificado é autoassinado; a confiança vem da impressão digital apresentada no ecrã do Sensor, que o endpoint fixa — nunca é obtida através da rede. As assinaturas dos pedidos de auditoria usam o formato v2, com marca temporal e nonce, pelo que as repetições são recusadas, e as tentativas de adivinhar o código de emparelhamento e as falhas de assinatura bloqueiam o IP de origem. Também é configurável se as assinaturas v1 legadas são aceites e em que IP a API escuta.
🖥️ Uma TUI em 10 idiomas que cobre todas as funcionalidades
A TUI interativa dá acesso a todos os subcomandos da CLI, a todos os métodos IPC do daemon e a todas as chaves de configuração (um editor de configuração, estado do TLS e rotação de certificados, emparelhamento manual, um teste de notificação), às operações do collector e a todas as vistas de eventos (incluindo monitorização passiva, comportamento de IoT, tráfego suspeito e avisos) em 10 idiomas. A CLI está em japonês e inglês. Os relatórios de auditoria e as exportações também podem ser produzidos em 10 idiomas.
📅 Auditorias agendadas e deteção de alterações (opcional)
Audita automaticamente, segundo um calendário, todos os endpoints emparelhados e mostra o que mudou desde a auditoria anterior: novas deteções, resolvidas e portas recém-abertas. Se todas as portas que estavam abertas deixarem de ser visíveis, isso é comunicado como possivelmente inacessível, e não como resolvido. Mesmo sem supervisão, o Sensor confirma antes e depois de cada auditoria que o endereço MAC do endpoint continua a ser aquele com que se autenticou e ignora a auditoria se o IP passou para outro dispositivo. Desativado por predefinição; define o intervalo e a janela horária.
📣 Notificações e evidências de auditoria (opcional)
Envie regressões, novos dispositivos, ARP spoofing e muito mais para webhooks (Slack, Discord, Teams e outros) e para syslog (RFC 5424). O emparelhamento, a sua remoção, as auditorias e as alterações de configuração ficam registados, com quem os realizou, num registo de operações à prova de adulteração (uma cadeia de hashes), e os resultados das auditorias, o inventário de dispositivos e o registo podem ser exportados em CSV, JSON ou relatório HTML (guarde-o como PDF a partir de um browser). Todos os destinos de notificação são configurados por si; por predefinição, nenhum dado de dispositivos nem resultado de auditoria é enviado para lado nenhum. Os dados de deteção (o mapa de CVE e a base de dados NSE do nmap) são obtidos diariamente do serviço de atualização; pode desativá-lo com updates.fetch_cve_map, e esse tráfego não contém dados de dispositivos nem de auditorias.
🗂️ Agregar vários Sensors (coletor central, opcional)
Para organizações com Sensors em vários locais, está incluído um collector central que reúne resumos assinados (desativado por predefinição). Oferece um painel por local e exportação em CSV, e deteta quando o registo de auditoria de um Sensor é truncado ou revertido. Os dispositivos sem RoamSwitch (dispositivos não geridos) podem ser incluídos no resumo, classificados como «anfitrião RoamSwitch não emparelhado» ou «dispositivo desconhecido» (collector.send_unmanaged_devices; nunca o conteúdo do tráfego). Aceita apenas pedidos assinados de Sensors que tenha registado e recusa ser exposto para além da LAN sem TLS.
🚨 Servidores DHCP e routers IPv6 não autorizados (apenas deteção)
De hora a hora envia, a partir de um MAC aleatório, um único pacote DHCP discover (DHCPv6 solicit em IPv6) e conta todos os servidores que respondem; não é tomada nenhuma concessão de endereço. Comunica servidores que aparecem depois, servidores que distribuem um gateway ou um DNS que o legítimo não distribui, anúncios de router IPv6 de algo que não seja o gateway IPv4, uma mudança de titular de um endereço IPv6 (falsificação NDP) e dispositivos visíveis apenas por IPv6. O inventário de dispositivos também guarda endereços IPv6. O Sensor nunca bloqueia tráfego.
🔎 Auditoria ligeira de dispositivos sem RoamSwitch (opcional, apenas verificações de ligação)
Em impressoras, câmaras, NAS e outros dispositivos que nunca foram emparelhados, e apenas dentro dos intervalos autorizados pelo operador, verifica a ligação a um conjunto fixo de portas e lê o que os serviços anunciam por si. Não é tentado qualquer início de sessão nem explorada qualquer vulnerabilidade; as análises profundas ao estilo do OpenVAS ficam reservadas aos endpoints que aceitaram (emparelhados). Não pode ser ativada sem definir o registo de quem aprova e os intervalos permitidos, e a autorização é escrita no registo de auditoria a cada execução.
🔒 Revogação e bloqueio em caso de perda, roubo ou desativação
Se um Sensor for revogado no coletor, para por si no envio seguinte: sem emparelhamentos, auditorias, envios nem notificações, e o bloqueio sobrevive a um reinício. Também pode apagar as chaves e os dados, parar se estiver demasiado tempo sem contactar o coletor, ou ser desativado por um comando. É mostrada ainda a lista de endpoints que estavam emparelhados e como remover o emparelhamento.
Se o próprio Sensor precisar de proteção contra ataques, recomendamos instalar separadamente o RoamSwitch for Linux Server Edition na mesma máquina — ambos funcionam como processos totalmente independentes.
Exemplo de relatório de auditoria
Exemplo do relatório gerado por roamswitch-sensor export all --format html (a tecla e na TUI). É um único ficheiro HTML: abra-o num navegador e escolha «Guardar como PDF» para obter um PDF a entregar aos auditores.
Relatório de auditoria do RoamSwitch Sensor
| Criado em | 2026年9月20日(日) 11:30:12 (UTC+9) |
|---|---|
| Local | Sala de servidores do 3º andar da matriz |
| Chave pública do Sensor | +kbYCoN5jJSykTAr8zDv/VCs2SdBcrwYbkCrzCRgsLM= |
| Log de auditoria | Verificação de integridade: OK (sem adulteração), 18 entradas, head #18 771a265c58fa2f0a8990bc6be79ff5259d96a76a0a3fea472f308df02eaa087f |
Último resultado de auditoria por dispositivo
| Dispositivo | Endereço | Data de execução | Achados | Portas abertas |
|---|---|---|---|---|
| web-prod-01 | 192.168.20.21 | 2026年9月20日(日) 11:00:43 (UTC+9) | 1 item | 2 |
| db-prod-01 | 192.168.20.22 | 2026年9月20日(日) 11:01:14 (UTC+9) | 2 itens | 3 |
| dev-laptop-07 | 192.168.20.35 | 2026年9月20日(日) 11:02:07 (UTC+9) | Sem problemas | 1 |
Achados
| Data e hora | Dispositivo | Porta | Descrição | Ação recomendada |
|---|---|---|---|---|
| 2026年9月20日(日) 11:01:14 (UTC+9) | db-prod-01 | 22 | Banner de versão SSH exposto Este servidor SSH expõe o banner de versão na conexão. O banner em si é um comportamento normal, mas dá a um atacante pistas para restringir vulnerabilidades conhecidas. | Atualize o SSH para a versão mais recente e, se necessário, minimize o conteúdo do banner. |
| 2026年9月20日(日) 11:01:14 (UTC+9) | db-prod-01 | 6379 | Vulnerabilidade conhecida: CVE-2021-32626 (Redis) Descrição da NVD (texto original em inglês): Redis is an open source, in-memory database that persists on disk. In affected versions specially crafted Lua scripts executing in Redis can cause the heap-based Lua stack to be overflowed, due to incomplete checks for this condition. This can result with heap corruption and potentially remote code execution. This problem exists in all versions of Redis with Lua scripting support, starting from 2.6. The problem is fixed in versions 6.2.6, 6.0.16 and 5.0.14. | Atualize o Redis com urgência para uma versão não afetada pela CVE-2021-32626 e, até lá, restrinja o acesso de rede sem autenticação. |
| 2026年9月20日(日) 11:00:43 (UTC+9) | web-prod-01 | 22 | Banner de versão SSH exposto Este servidor SSH expõe o banner de versão na conexão. O banner em si é um comportamento normal, mas dá a um atacante pistas para restringir vulnerabilidades conhecidas. | Atualize o SSH para a versão mais recente e, se necessário, minimize o conteúdo do banner. |
| 2026年9月19日(土) 17:33:18 (UTC+9) | db-prod-01 | 22 | Banner de versão SSH exposto Este servidor SSH expõe o banner de versão na conexão. O banner em si é um comportamento normal, mas dá a um atacante pistas para restringir vulnerabilidades conhecidas. | Atualize o SSH para a versão mais recente e, se necessário, minimize o conteúdo do banner. |
Inventário de equipamentos (todos os dispositivos observados na LAN)
| MAC | IP | Nome do host | Fabricante | Gerenciado pelo RoamSwitch | Observação |
|---|---|---|---|---|---|
| 00:1b:8b:3c:9a:07 | 192.168.20.1 | _gateway | NEC Platforms | Não gerenciado | Roteador gateway da matriz |
| 7c:8b:ca:61:d2:4e | 192.168.20.2 | TP-Link Technologies | Não gerenciado | Ponto de acesso Wi-Fi do 3º andar | |
| e4:e7:49:2b:70:c1 | 192.168.20.3 | Hewlett Packard | Não gerenciado | Multifuncional do 2º andar | |
| 90:61:ae:17:4d:e2 | 192.168.20.21 | Intel Corporate | Gerenciado | Servidor web de produção | |
| 90:61:ae:17:4d:f9 | 192.168.20.22 | Intel Corporate | Gerenciado | Servidor de banco de dados de produção | |
| 04:20:9a:cc:31:8f | 192.168.20.31 | sensor-hq-01 | Panasonic AVC Networks Company | Não gerenciado | RoamSwitch-Sensor |
| a0:c9:a0:5e:83:2b | 192.168.20.35 | Murata Manufacturing | Gerenciado | Notebook de desenvolvimento | |
| 8e:0f:95:a2:64:5d | 192.168.20.44 | Não gerenciado | |||
| 5e:e2:59:1d:c8:03 | 192.168.20.45 | Não gerenciado | |||
| a8:3b:76:9c:20:e4 | 192.168.20.52 | Cloud Network Technology Singapore PTE. | Não gerenciado |
Log de operações e aprovações
| # | Data e hora | Executor | Operação | Escopo | Detalhes |
|---|---|---|---|---|---|
| 18 | 2026年9月20日(日) 11:02:07 (UTC+9) | scheduler | audit_completed | dev-laptop-07 (Q9mW3sLp0xVc) | trigger=scheduled host=192.168.20.35 findings=0 open_ports=1 new_findings=0 resolved_findings=0 |
| 17 | 2026年9月20日(日) 11:02:05 (UTC+9) | scheduler | audit_started | dev-laptop-07 (Q9mW3sLp0xVc) | host=192.168.20.35 |
| 16 | 2026年9月20日(日) 11:01:14 (UTC+9) | scheduler | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=scheduled host=192.168.20.22 findings=2 open_ports=3 new_findings=1 resolved_findings=0 |
| 15 | 2026年9月20日(日) 11:01:12 (UTC+9) | scheduler | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | host=192.168.20.22 |
| 14 | 2026年9月20日(日) 11:00:43 (UTC+9) | scheduler | audit_completed | web-prod-01 (Xk3F9aLm2QzB) | trigger=scheduled host=192.168.20.21 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 13 | 2026年9月20日(日) 11:00:41 (UTC+9) | scheduler | audit_started | web-prod-01 (Xk3F9aLm2QzB) | host=192.168.20.21 |
| 12 | 2026年9月19日(土) 18:11:40 (UTC+9) | cli:uid=1000 | config_changed | schedule.window_end_hour | value=5 |
| 11 | 2026年9月19日(土) 18:11:32 (UTC+9) | cli:uid=1000 | config_changed | schedule.window_start_hour | value=1 |
| 10 | 2026年9月19日(土) 18:10:02 (UTC+9) | cli:uid=1000 | config_changed | schedule.enabled | value=true |
| 9 | 2026年9月19日(土) 17:47:19 (UTC+9) | control_api: | pair | dev-laptop-07 (Q9mW3sLp0xVc) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 8 | 2026年9月19日(土) 17:46:52 (UTC+9) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 7 | 2026年9月19日(土) 17:33:18 (UTC+9) | cli:uid=1000 | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=manual host=192.168.20.22 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 6 | 2026年9月19日(土) 17:33:15 (UTC+9) | cli:uid=1000 | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | manual audit; host=192.168.20.22 |
| 5 | 2026年9月19日(土) 17:31:07 (UTC+9) | control_api: | pair | db-prod-01 (Zt4Kb8NwY1eR) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 4 | 2026年9月19日(土) 17:30:41 (UTC+9) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 3 | 2026年9月19日(土) 17:12:26 (UTC+9) | control_api: | pair | web-prod-01 (Xk3F9aLm2QzB) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 2 | 2026年9月19日(土) 17:11:58 (UTC+9) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 1 | 2026年9月19日(土) 17:00:03 (UTC+9) | daemon | daemon_started | version 0.3.4 |
RoamSwitch Sensor Audit Report
| Generated | Sun, 2026-09-20 02:30:12 (UTC) |
|---|---|
| Site | HQ – 3F server room |
| Sensor public key | +kbYCoN5jJSykTAr8zDv/VCs2SdBcrwYbkCrzCRgsLM= |
| Audit log | Integrity check: OK (no tampering detected) — 18 entries, head #18 771a265c58fa2f0a8990bc6be79ff5259d96a76a0a3fea472f308df02eaa087f |
Latest audit per endpoint
| Endpoint | Address | Timestamp | Findings | Open ports |
|---|---|---|---|---|
| web-prod-01 | 192.168.20.21 | Sun, 2026-09-20 02:00:43 (UTC) | 1 finding(s) | 2 |
| db-prod-01 | 192.168.20.22 | Sun, 2026-09-20 02:01:14 (UTC) | 2 finding(s) | 3 |
| dev-laptop-07 | 192.168.20.35 | Sun, 2026-09-20 02:02:07 (UTC) | clean | 1 |
Findings
| When | Endpoint | Port | Finding | Recommendation |
|---|---|---|---|---|
| Sun, 2026-09-20 02:01:14 (UTC) | db-prod-01 | 22 | SSH Version Banner Disclosed This SSH server discloses its version banner on connect. This is normal SSH behavior, but the banner gives an attacker a starting point to look up known vulnerabilities for that version. | Keep SSH updated to the latest version, and minimize the banner's detail if your SSH implementation allows it. |
| Sun, 2026-09-20 02:01:14 (UTC) | db-prod-01 | 6379 | Known Vulnerability: CVE-2021-32626 (Redis) Redis is an open source, in-memory database that persists on disk. In affected versions specially crafted Lua scripts executing in Redis can cause the heap-based Lua stack to be overflowed, due to incomplete checks for this condition. This can result with heap corruption and potentially remote code execution. This problem exists in all versions of Redis with Lua scripting support, starting from 2.6. The problem is fixed in versions 6.2.6, 6.0.16 and 5.0.14. | Upgrade Redis to a version not affected by CVE-2021-32626 as soon as possible, and restrict unauthenticated network access to it in the meantime. |
| Sun, 2026-09-20 02:00:43 (UTC) | web-prod-01 | 22 | SSH Version Banner Disclosed This SSH server discloses its version banner on connect. This is normal SSH behavior, but the banner gives an attacker a starting point to look up known vulnerabilities for that version. | Keep SSH updated to the latest version, and minimize the banner's detail if your SSH implementation allows it. |
| Sat, 2026-09-19 08:33:18 (UTC) | db-prod-01 | 22 | SSH Version Banner Disclosed This SSH server discloses its version banner on connect. This is normal SSH behavior, but the banner gives an attacker a starting point to look up known vulnerabilities for that version. | Keep SSH updated to the latest version, and minimize the banner's detail if your SSH implementation allows it. |
Device inventory (every device observed on the LAN)
| MAC | IP | Hostname | Vendor | Managed | Note |
|---|---|---|---|---|---|
| 00:1b:8b:3c:9a:07 | 192.168.20.1 | _gateway | NEC Platforms | no | HQ gateway router |
| 7c:8b:ca:61:d2:4e | 192.168.20.2 | TP-Link Technologies | no | 3F Wi-Fi access point | |
| e4:e7:49:2b:70:c1 | 192.168.20.3 | Hewlett Packard | no | 2F multifunction printer | |
| 90:61:ae:17:4d:e2 | 192.168.20.21 | Intel Corporate | yes | Production web server | |
| 90:61:ae:17:4d:f9 | 192.168.20.22 | Intel Corporate | yes | Production database server | |
| 04:20:9a:cc:31:8f | 192.168.20.31 | sensor-hq-01 | Panasonic AVC Networks Company | no | RoamSwitch-Sensor |
| a0:c9:a0:5e:83:2b | 192.168.20.35 | Murata Manufacturing | yes | Development laptop | |
| 8e:0f:95:a2:64:5d | 192.168.20.44 | no | |||
| 5e:e2:59:1d:c8:03 | 192.168.20.45 | no | |||
| a8:3b:76:9c:20:e4 | 192.168.20.52 | Cloud Network Technology Singapore PTE. | no |
Operation & approval log
| # | When | Actor | Action | Target | Detail |
|---|---|---|---|---|---|
| 18 | Sun, 2026-09-20 02:02:07 (UTC) | scheduler | audit_completed | dev-laptop-07 (Q9mW3sLp0xVc) | trigger=scheduled host=192.168.20.35 findings=0 open_ports=1 new_findings=0 resolved_findings=0 |
| 17 | Sun, 2026-09-20 02:02:05 (UTC) | scheduler | audit_started | dev-laptop-07 (Q9mW3sLp0xVc) | host=192.168.20.35 |
| 16 | Sun, 2026-09-20 02:01:14 (UTC) | scheduler | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=scheduled host=192.168.20.22 findings=2 open_ports=3 new_findings=1 resolved_findings=0 |
| 15 | Sun, 2026-09-20 02:01:12 (UTC) | scheduler | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | host=192.168.20.22 |
| 14 | Sun, 2026-09-20 02:00:43 (UTC) | scheduler | audit_completed | web-prod-01 (Xk3F9aLm2QzB) | trigger=scheduled host=192.168.20.21 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 13 | Sun, 2026-09-20 02:00:41 (UTC) | scheduler | audit_started | web-prod-01 (Xk3F9aLm2QzB) | host=192.168.20.21 |
| 12 | Sat, 2026-09-19 09:11:40 (UTC) | cli:uid=1000 | config_changed | schedule.window_end_hour | value=5 |
| 11 | Sat, 2026-09-19 09:11:32 (UTC) | cli:uid=1000 | config_changed | schedule.window_start_hour | value=1 |
| 10 | Sat, 2026-09-19 09:10:02 (UTC) | cli:uid=1000 | config_changed | schedule.enabled | value=true |
| 9 | Sat, 2026-09-19 08:47:19 (UTC) | control_api: | pair | dev-laptop-07 (Q9mW3sLp0xVc) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 8 | Sat, 2026-09-19 08:46:52 (UTC) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 7 | Sat, 2026-09-19 08:33:18 (UTC) | cli:uid=1000 | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=manual host=192.168.20.22 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 6 | Sat, 2026-09-19 08:33:15 (UTC) | cli:uid=1000 | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | manual audit; host=192.168.20.22 |
| 5 | Sat, 2026-09-19 08:31:07 (UTC) | control_api: | pair | db-prod-01 (Zt4Kb8NwY1eR) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 4 | Sat, 2026-09-19 08:30:41 (UTC) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 3 | Sat, 2026-09-19 08:12:26 (UTC) | control_api: | pair | web-prod-01 (Xk3F9aLm2QzB) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 2 | Sat, 2026-09-19 08:11:58 (UTC) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 1 | Sat, 2026-09-19 08:00:03 (UTC) | daemon | daemon_started | version 0.3.4 |
Todos os nomes de máquinas, endereços MAC, endereços IP e chaves apresentados são fictícios. O corpo do relatório pode ser produzido em qualquer um dos 10 idiomas; aqui são mostrados um exemplo em japonês e outro em inglês.