

AccessScope
Ferramenta de diagnóstico de registos de acesso
Uma ferramenta de diagnóstico que encontra tentativas de ataque nos registos do servidor, com as provas. Ferramenta independente incluída no RoamSwitch (Mac / Linux).
O que faz
- Encontra tentativas de ataque nos registos e mostra as linhas de prova
- Encontra automaticamente os registos deste dispositivo
- Resume o risco global e as deteções num relatório
- As regras de exclusão e a comparação com a última execução reduzem o que é preciso rever
Registos que lê
Também pode verificar os registos de contentores Docker, só em leitura (antes aparece um ecrã de confirmação)
Usar os resultados
- Os relatórios podem ser guardados em Markdown, JSON, SARIF ou CSV
- Pode exportar uma lista de bloqueio dos IP envolvidos (só escreve a lista, não bloqueia nada)
- Os seus próprios IP e afins podem ser excluídos, com um motivo
- Em comparação com a última execução, avisa apenas das deteções novas
Seguro por conceção
- Não abre nenhuma porta de escuta. Só lê os registos e nunca os altera
- Nunca eleva privilégios e lê apenas o que é legível no momento
- As cadeias de texto vindas dos registos são mostradas apenas como texto simples
- Só se liga ao LLM escolhido e, quando carrega no botão, para verificar atualizações no Mac
Limites
- Só valem como prova os factos guardados nos registos. A ausência de deteções não é prova de segurança
- Uma deteção indica que houve uma tentativa, não que o ataque teve êxito. Um User-Agent pode ser forjado
- As cadeias entre registos e as diferenças face ao habitual são regras empíricas, com possíveis omissões e falsos alarmes
Usar com o comando
accessscope scan --auto --since 7d --report report.md
O que encontra
- Ataques web
- injeção de SQLtravessia de caminhosXSSinjeção de comandosvulnerabilidades conhecidas (CVE)SSRF
- Força bruta em inícios de sessão
- inícios de sessão webSSHcorreiobases de dadostentativas de muitos IP
- Sondagem e análise
- procura de .env e semelhantesferramentas de ataqueséries de caminhos inexistentes
- Web shells e êxito suspeito
- acessos típicos de uma web shellêxito após falhas repetidas
- Cadeias entre vários registos
- o mesmo endereço nos registos Web e SSHdo reconhecimento ao ataque
- Diferenças face ao habitual
- início de sessão a partir de uma origem desconhecidanovo User-Agentnovo caminho
- Outros
- enxurrada de pedidos ou transferênciasfalsos rastreadoresinstruções para IA colocadas nos registos
Medido com os nossos próprios dados de teste: cerca de 99% dos ataques foram detetados, e cerca de 2% do tráfego normal gerou uma deteção de gravidade média ou superior. Não é uma garantia para servidores reais.
Exemplos de ecrã
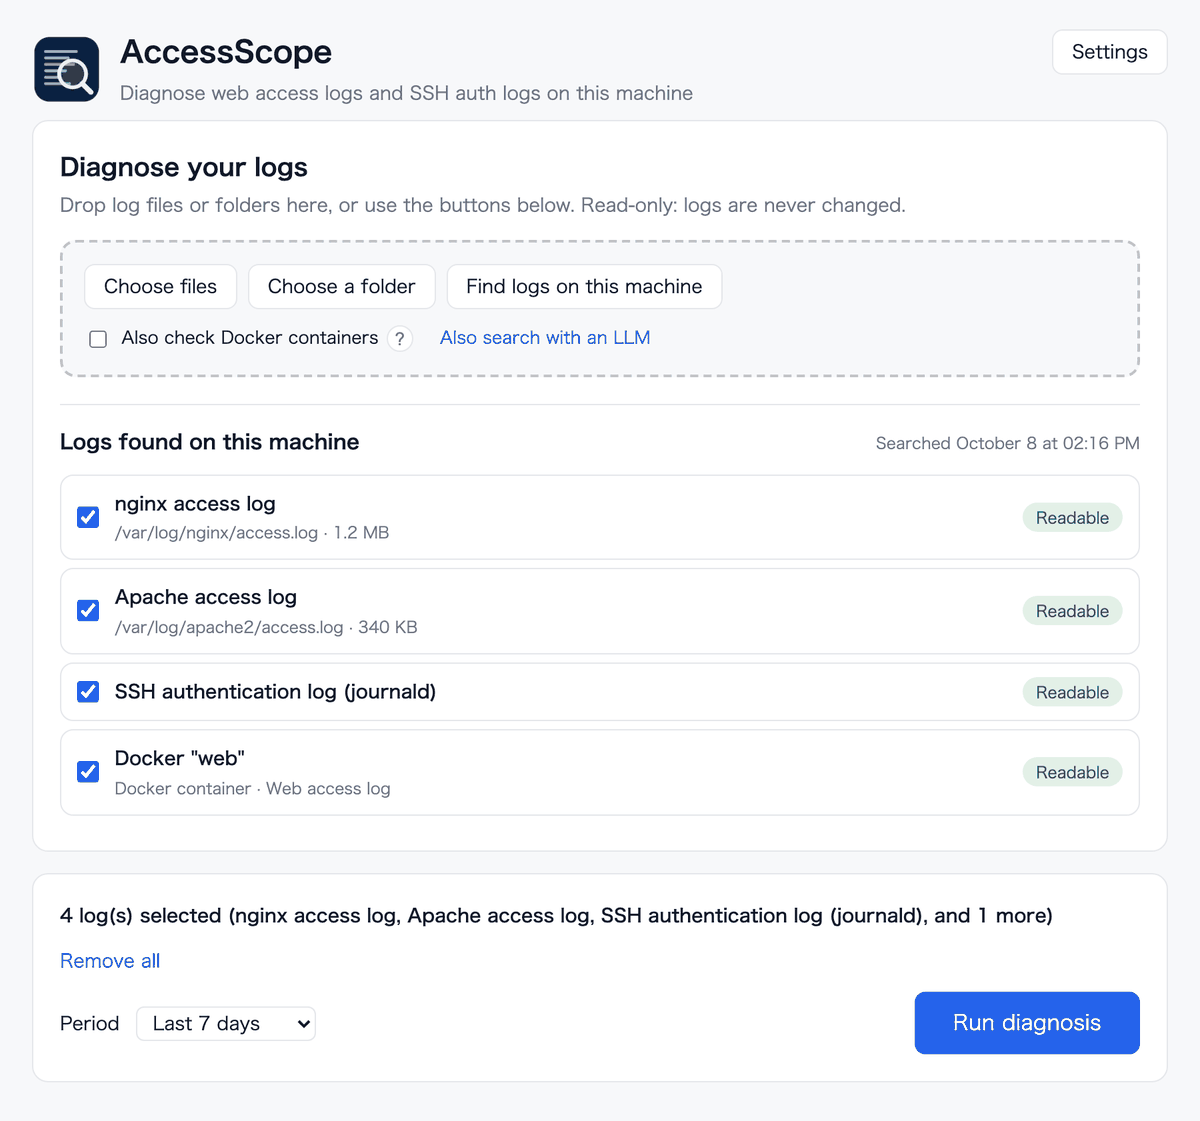
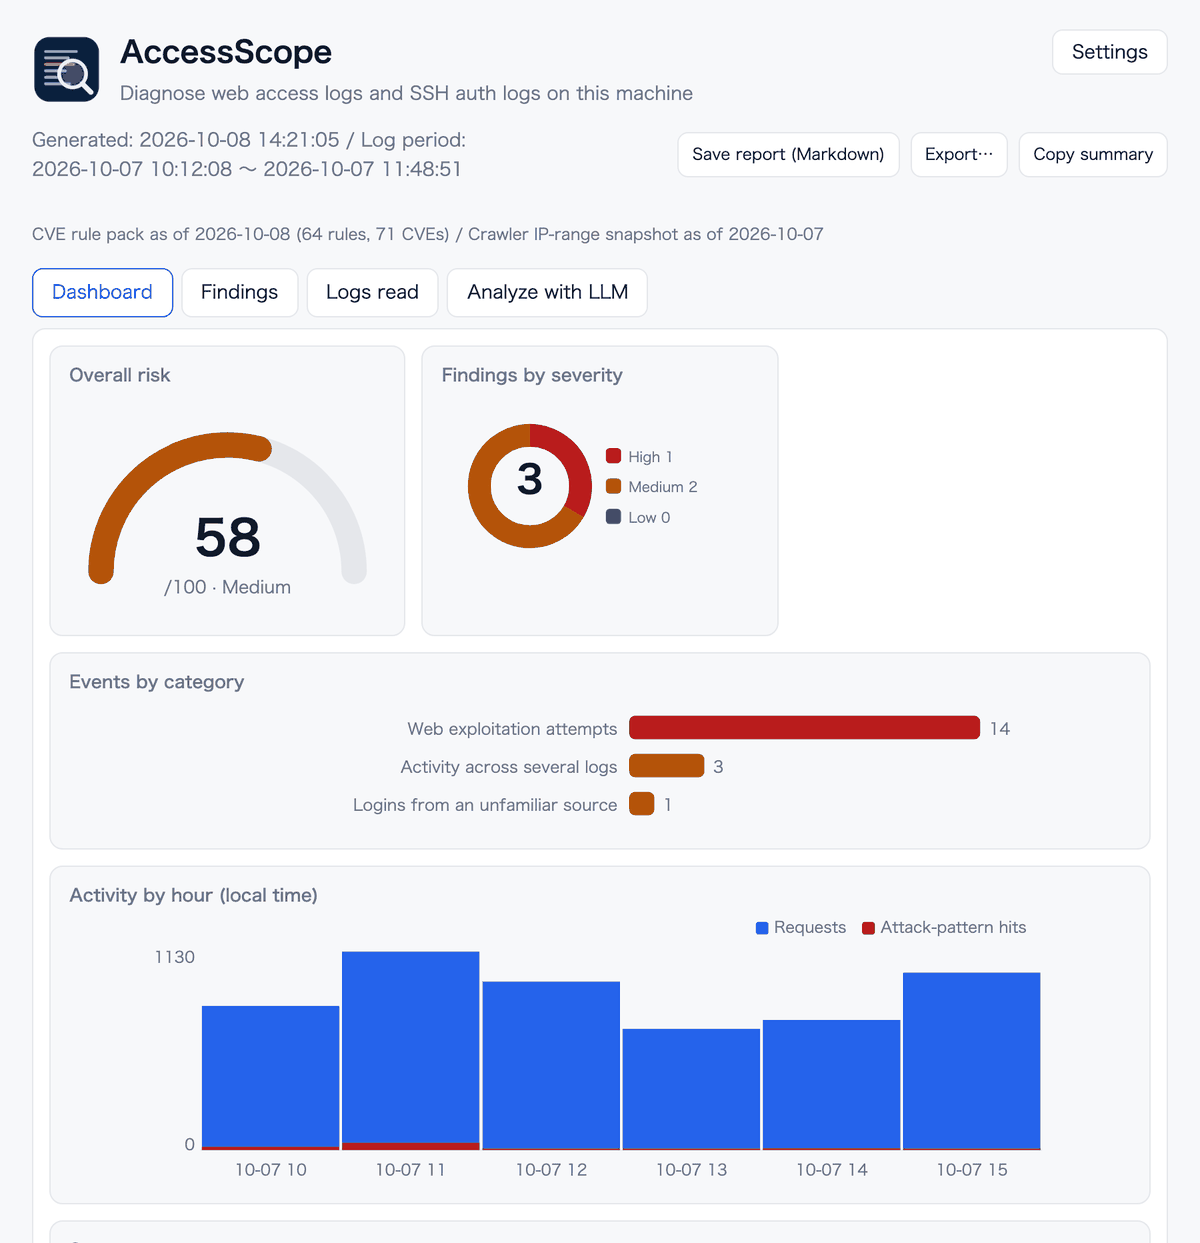
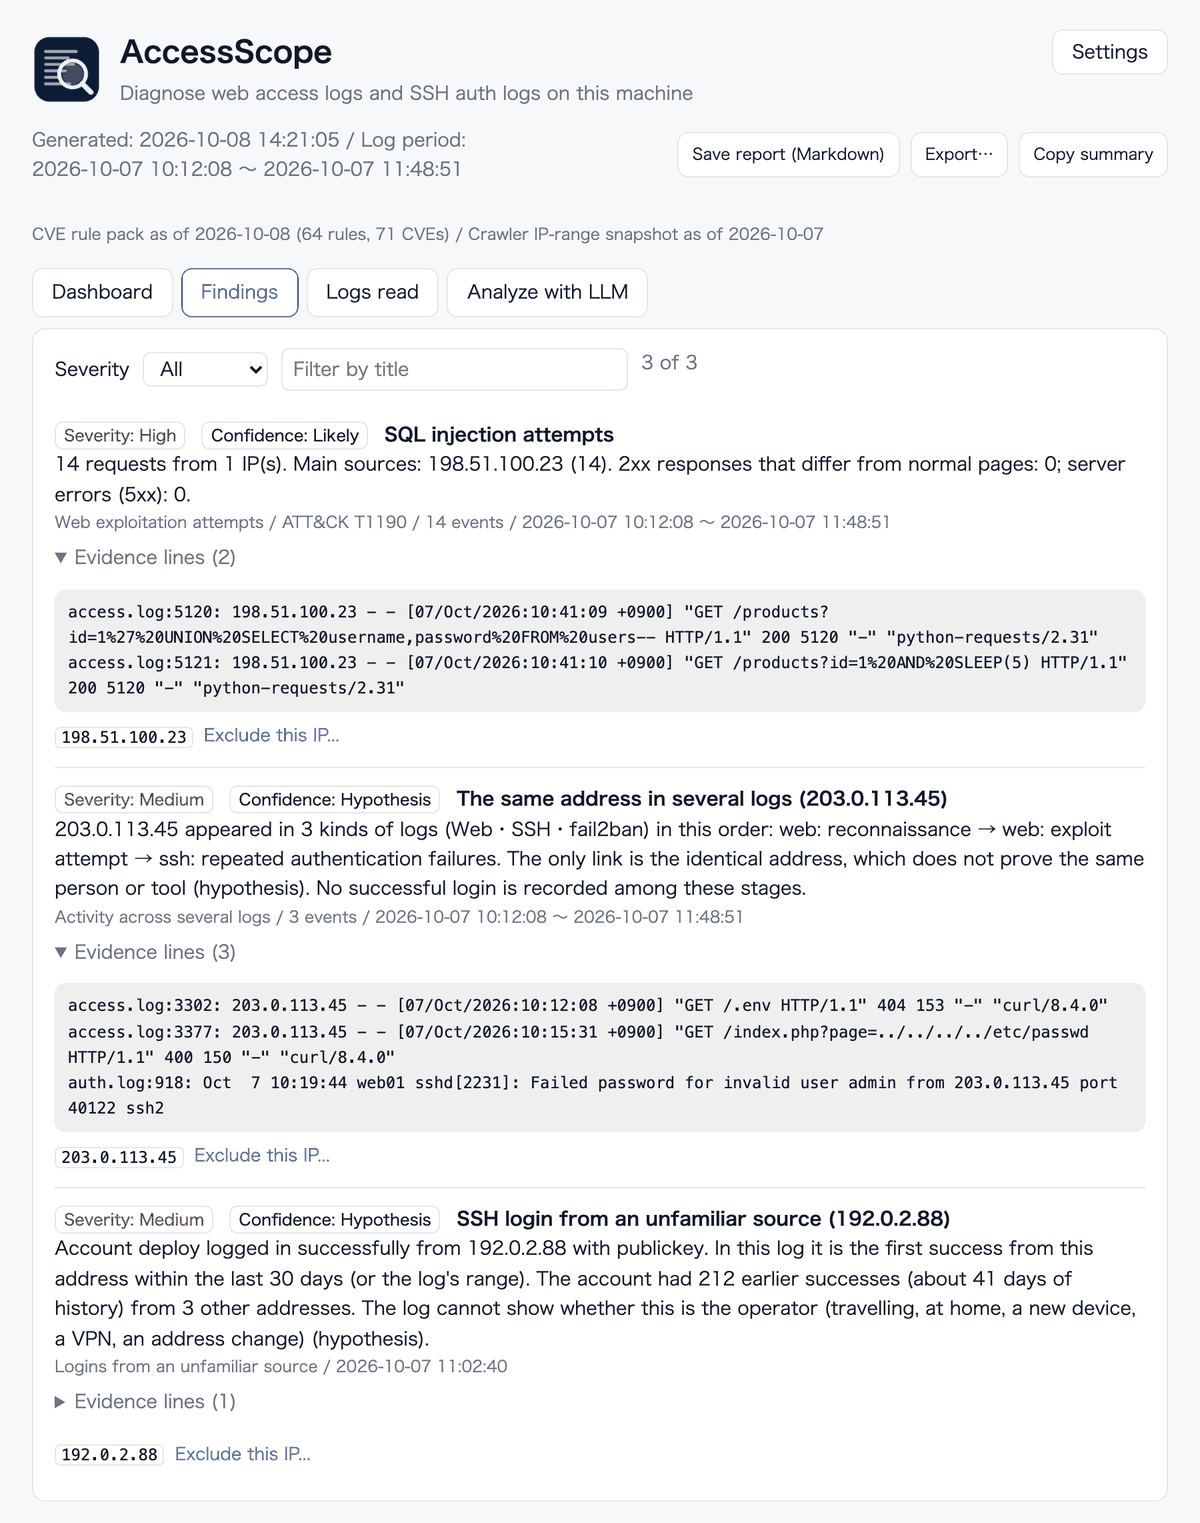
São os ecrãs reais preenchidos com dados de exemplo. Todos os endereços IP e nomes são fictícios.
Análise por um LLM (opcional, desativada por predefinição)
- Só se entrega o resumo e algumas linhas de prova por deteção, nunca os registos em bruto
- Os segredos (chaves, tokens, palavras-passe, etc.) são mascarados. Pode ler todo o conteúdo antes do envio
- «Encontrar registos com um LLM» entrega apenas nomes de ficheiros e localizações, nunca o seu conteúdo
- Ao ativar, o conteúdo vai para o serviço do LLM escolhido. O «Zero Telemetry» do RoamSwitch não abrange esta funcionalidade
- Se a deixar desativada, o conteúdo de um diagnóstico nunca sai do dispositivo. Um LLM também pode correr como root, mas corre então com os privilégios de root; recomenda-se um utilizador sem privilégios (a aplicação de janela mostra uma nota nas definições enquanto corre como root)
Obter
- No Mac, vem no DMG do RoamSwitch (aplicação e comando; macOS 12 ou posterior)
- No Linux, vem nos deb / rpm / tarball do RoamSwitch (a Server Edition traz só o comando)
- A atualização integrada no Mac só se liga a lafine.net quando carrega no botão e verifica a assinatura antes de instalar
- É uma ferramenta separada do RoamSwitch, com licença Apache 2.0 (fora do EULA do RoamSwitch)
No dispositivo ficam guardados a lista de registos encontrados (discovered.json), um ficheiro de estado para comparar com a última execução e as suas regras de exclusão (suppress.toml). Nada disto é enviado para o exterior. Os detalhes estão na política de privacidade.