
LAN에 두는 전용 센서 노드 “RoamSwitch Sensor”
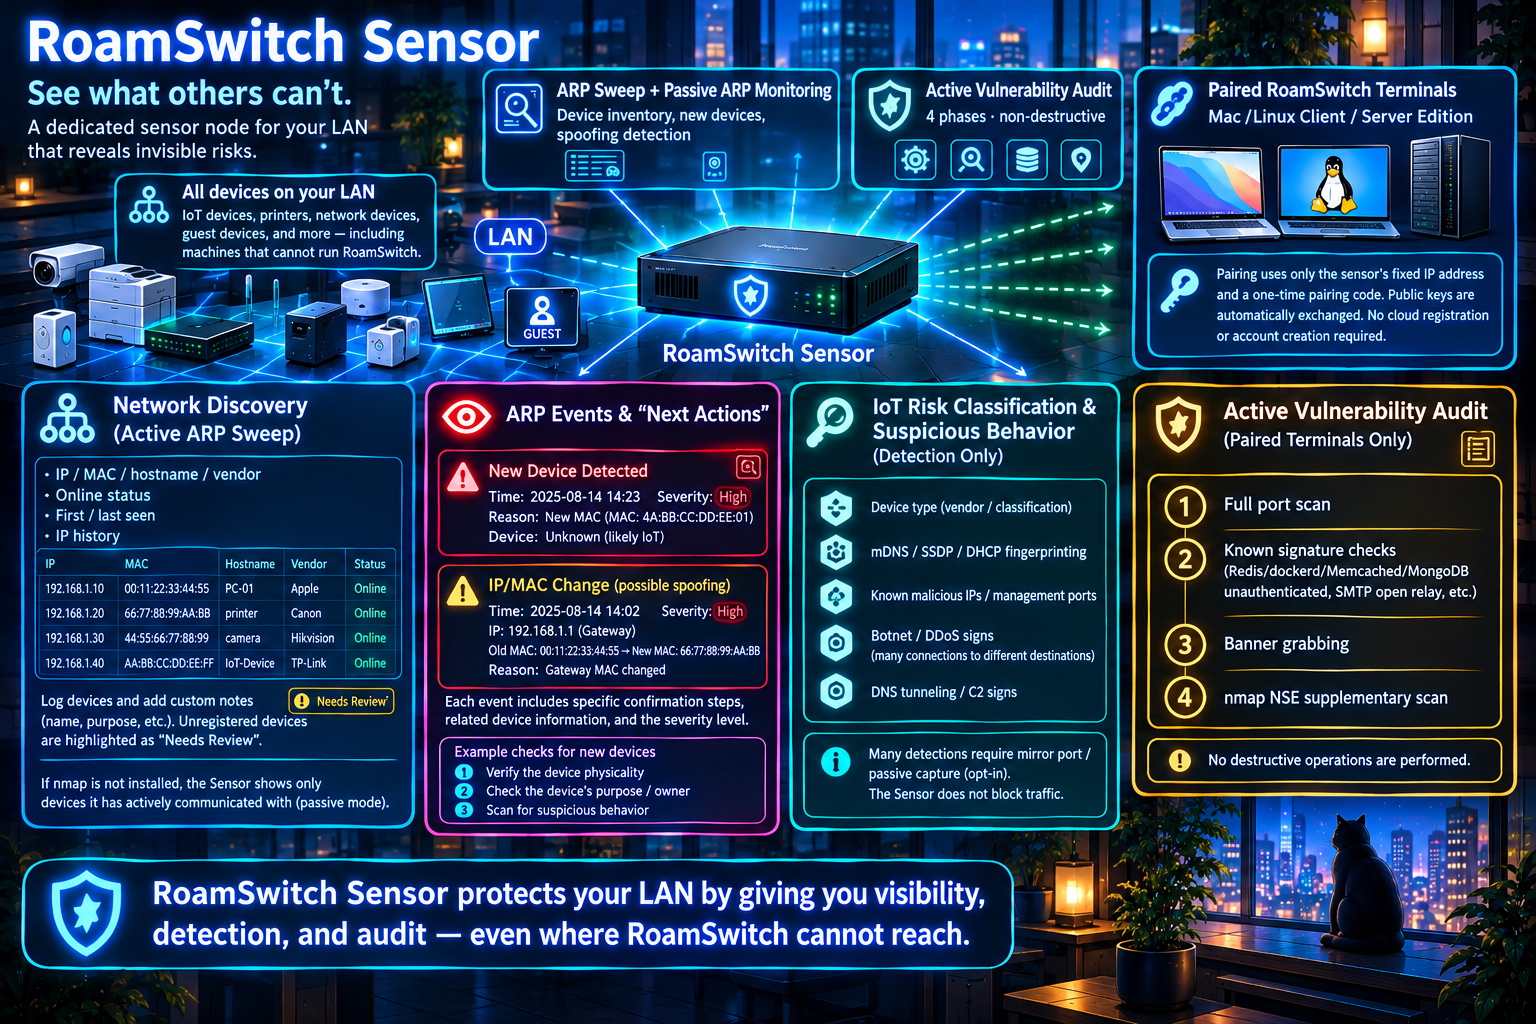
RoamSwitch Sensor는 LAN에 두는 전용 노드입니다. 같은 LAN의 RoamSwitch 단말(Mac / Linux Client / Server Edition)을 단말의 바깥에서 감사합니다. 호스트의 자체 진단으로는 원리적으로 보이지 않는 “같은 LAN의 다른 기기에서 어떻게 보이는가”(열려 있는 포트, 인증 없이 노출된 서비스, 횡이동의 발판)를 확인합니다. LAN 상의 기기 대장과 ARP 스푸핑 탐지도 갖추고 있습니다.
🛡️ 능동적 취약점 점검(페어링된 단말 대상)
4단계로 감사합니다. 전체 포트 스캔, 알려진 시그니처 진단(Redis/dockerd/Memcached/MongoDB/Elasticsearch/CouchDB/Jenkins/VNC의 인증 없는 노출, SMBv1·서명 없음, RDP의 NLA 미강제, SMTP 오픈 릴레이 등), 범용 배너 취득, nmap NSE에 의한 보완 진단의 순서입니다. 파괴적인 조작은 일절 하지 않습니다. 표준 외 포트에서 동작하는 서비스(6380번의 Redis 등)도, 포트가 처음 보내는 표시나 응답으로 판별하여 같은 읽기 전용 점검으로 조사합니다.
📋 네트워크 구성 파악(능동 ARP 스윕)
LAN 상의 기기를 ARP 스윕으로 찾아내, IP, MAC, 호스트명, 벤더, 온라인 상태, 최초/최종 탐지, IP 이력을 대장으로 만듭니다. 기기마다 이름이나 용도 등을 자유롭게 적을 수 있습니다. 메모가 없는 기기는 “확인 필요”로 눈에 띄므로 기기 대장과 대조하는 데 쓸 수 있습니다. nmap이 없을 때는 Sensor와 통신한 기기만 표시하는 수동 모드로 돌아갑니다.
👁️ ARP 이벤트와 「다음에 할 일」
새 기기의 출현과 알려진 IP의 MAC 변화(ARP 스푸핑의 징후)를 알립니다. 발생 시각, 심각도(치명적~정보), 판단의 근거, 관련 기기의 정체, 구체적인 확인 절차가 붙습니다. 게이트웨이 IP의 MAC 변화는 “치명적”으로 다룹니다. 옵트인 수동 캡처를 활성화하면 한 기기에서 다수의 IP로 가는 ARP 요청(LAN 내 정찰)도 탐지합니다.
🔎 LAN 상의 다른 기기 파악과 의심스러운 동작(모두 감지 전용)
MAC 벤더와 기기 분류, mDNS/SSDP/DHCP/LLDP/WS-Discovery의 자기 신고에 의한 기종 특정, 알려진 악성 IP나 관리용 포트로의 접속, 봇넷화·DDoS 참가의 징후(다수의 목적지로의 접속), DNS 터널링/C2의 징후를 참고 정보로 보여 줍니다. 대부분 미러 포트 등 수동 캡처 설정(옵트인)이 필요합니다. Sensor가 통신을 차단하는 일은 없습니다. 캡처 실패나 패킷 누락은 상태 표시와 알림으로 알립니다. VLAN 태그가 붙은 프레임과 IPv6 통신도 읽으며, 보인 VLAN ID를 기기 대장에 남깁니다.
🔑 페어링 코드 방식(Ed25519·고정 IP·인증서 핀 고정)
초기 상태에서는 아무것도 신뢰하지 않습니다. Sensor 오퍼레이터가 발행하는 일회용 페어링 코드(10분간 유효)를, Sensor의 고정 IP 주소, Sensor 화면에 나오는 인증서 지문과 함께 단말 쪽에서 입력합니다. 이 한 번의 조작으로 양방향 신뢰가 성립합니다. 공개 키는 자동으로 교환되므로 미리 알아 둘 필요가 없습니다. 클라우드 등록이나 계정 생성은 필요 없습니다.
🔐 제어 API 방어(TLS 1.3·인증서 핀 고정·리플레이 방지)
단말과의 제어 통신(TCP 50543)은 TLS 1.3입니다(control.tls: off / optional(기본값) / required). 인증서는 자체 서명이며, 화면의 지문을 단말에서 고정하고 자동 취득은 하지 않습니다. 서명은 시각과 nonce가 붙은 v2이며 재전송을 거부합니다. 무차별 대입이나 서명 실패는 IP별로 잠급니다.
🖥️ 모든 기능을 조작할 수 있는 10개 언어 TUI
대화형 TUI에서는 CLI의 모든 하위 명령, 데몬 IPC, 모든 설정 키(설정 편집기, TLS 상태와 인증서 재생성, 수동 페어링, 알림 테스트), 컬렉터 운용, 모든 이벤트 화면(수동 감시, IoT 동작, 의심스러운 통신, 취약점 정보 포함)을 10개 언어로 조작할 수 있습니다. CLI는 일본어와 영어입니다. 감사 보고서와 내보내기도 10개 언어로 출력할 수 있습니다.
📅 정기 감사와 이전 감사와의 차이(옵트인)
페어링된 단말을 정기적으로 감사하고 이전 결과와의 차이(신규 검출, 해소, 새로 열린 포트)를 보여 줍니다(기본값은 비활성). 모든 포트가 보이지 않게 되면 “도달 불가 의심”으로 표시합니다. 전후로 MAC 주소를 확인하며, IP가 다른 기기로 옮겨졌으면 감사하지 않습니다. 다른 서브넷의 단말은 schedule.allow_routed_endpoints로 활성화했을 때만 확인을 거쳐 감사합니다.
📣 알림과 감사 증적(옵트인)
회귀, 신규 기기, ARP 스푸핑 등을 Webhook과 syslog(RFC 5424)로 알릴 수 있습니다. 작업은 변조를 감지할 수 있는 로그(해시 체인)에 기록하고, 결과는 CSV, JSON, HTML로 내보낼 수 있습니다. 알림은 설정한 대상에게만 가며, 기본값에서는 아무것도 보내지 않습니다. 탐지용 데이터는 매일 가져오고, 기기 및 감사 데이터는 포함하지 않으며, updates.fetch_cve_map으로 중지할 수 있습니다.
🗂️ 여러 Sensor 집계(중앙 컬렉터, 옵트인)
여러 거점용으로 Sensor의 서명된 요약을 모으는 중앙 컬렉터를 포함하고 있습니다(기본값은 비활성). 거점별 대시보드와 CSV 출력이 있으며, 감사 로그의 잘라내기나 되돌리기도 감지합니다. 등록된 Sensor의 서명된 요청만 받으며, TLS 없이는 LAN 밖으로 공개할 수 없습니다.
미도입 기기도 요약에 포함할 수 있습니다(collector.send_unmanaged_devices. 통신 내용은 포함하지 않습니다). collector.send_unmanaged_audits(기본값 꺼짐)에서는 경량 감사 결과도 모읍니다(배너나 요청은 포함하지 않습니다). 학습 요약은 수치뿐이며 기기 이름은 보내지 않습니다.
🚨 불법 DHCP 서버·IPv6 라우터 탐지(감지 전용)
1시간마다 임의의 MAC으로 DHCP(IPv6에서는 DHCPv6) 탐색 패킷을 하나만 보내고, 응답한 서버를 모두 셉니다(IP 주소 임대는 받지 않습니다). 알리는 것은 나중에 늘어난 서버, 정상과 다른 게이트웨이나 DNS를 배포하는 서버, IPv4 게이트웨이 이외가 보내는 IPv6 라우터 광고, IPv6 주소 소유자의 교체(NDP 스푸핑), IPv4에서는 보이지 않고 IPv6에서만 보이는 기기입니다. 기기 대장은 IPv6 주소에도 대응합니다. Sensor가 통신을 차단하는 일은 없습니다.
🔎 RoamSwitch 미도입 기기의 경량 감사(옵트인·연결 확인만)
페어링하지 않은 프린터, 카메라, NAS 등을 허용한 범위에서만 조사합니다. 하는 일은 연결 확인과 서비스가 스스로 보내는 표시 읽기뿐이며, 로그인이나 악용은 하지 않습니다. 승인자 기록과 범위 설정이 필요하고, 실행할 때마다 감사 로그에 남습니다. 별도의 옵트인(기본값 꺼짐)으로 KEV 등재 제품인지 확인과, Redis 등에 읽기 요청을 하나 보내는 인증 없는 확인도 선택할 수 있습니다. 쓰기, 비밀번호 전송, 추측은 하지 않습니다.
🔒 분실·도난·폐기 시의 폐기 처리와 락다운
컬렉터에서 폐기하면 그 Sensor는 다음 전송 때 스스로 중지되어 페어링·감사·전송·알림을 모두 멈춥니다(중지는 재시작 후에도 유지됩니다). 키와 저장된 데이터를 삭제하는 설정, 컬렉터에 오랫동안 연결하지 못하면 중지하는 설정, 폐기용 명령도 있습니다. 페어링했던 단말 목록과 해제 방법도 표시합니다.
🔌 다른 도구에서 읽을 수 있는 읽기 전용 LAN 전체 보기
LAN 전체의 상태(기기 수, VLAN, 위협 건수 등)와 위협 목록을 JSON으로 반환합니다(roamswitch-sensor lan-overview --json / network-threats --json). 읽기만 하며, 차단도 설정 변경도 하지 않습니다. Linux의 MCP 도구(get_lan_sensor_overview / get_lan_network_threats)와 PersonalSOC가 사용합니다. 보이지 않는 범위가 있으면 0건이어도 그 취지를 덧붙입니다.
Sensor 자체에 대한 공격에도 대비하려면 같은 머신에 RoamSwitch for Linux의 Server Edition을 별도로 설치하기를 권장합니다. 둘은 독립된 프로세스로 공존할 수 있습니다.
감사 보고서 출력 예시
roamswitch-sensor export all --format html(TUI에서는 e 키)로 내보낼 수 있는 보고서의 예시입니다. 단일 HTML 파일이므로 브라우저에서 열어 'PDF로 저장'하면 감사인에게 제출할 수 있는 PDF가 됩니다.
RoamSwitch Sensor 감사 리포트
| 생성 일시 | 2026年9月20日(日) 11:30:12 (UTC+9) |
|---|---|
| 거점 | 본사 3층 서버실 |
| Sensor 공개 키 | +kbYCoN5jJSykTAr8zDv/VCs2SdBcrwYbkCrzCRgsLM= |
| 감사 로그 | 무결성 검증: 정상(변조 없음), 18건, head #18 771a265c58fa2f0a8990bc6be79ff5259d96a76a0a3fea472f308df02eaa087f |
단말별 최신 감사 결과
| 단말 | 주소 | 실행 일시 | 발견 | 열린 포트 |
|---|---|---|---|---|
| web-prod-01 | 192.168.20.21 | 2026年9月20日(日) 11:00:43 (UTC+9) | 1건 | 2 |
| db-prod-01 | 192.168.20.22 | 2026年9月20日(日) 11:01:14 (UTC+9) | 2건 | 3 |
| dev-laptop-07 | 192.168.20.35 | 2026年9月20日(日) 11:02:07 (UTC+9) | 문제 없음 | 1 |
발견 사항
| 일시 | 단말 | 포트 | 설명 | 권장 조치 |
|---|---|---|---|---|
| 2026年9月20日(日) 11:01:14 (UTC+9) | db-prod-01 | 22 | SSH 버전 배너 공개 이 SSH 서버는 접속 시 버전 배너를 공개하고 있습니다. 배너 자체는 정상 동작이지만, 공격자가 알려진 취약점을 좁히는 단서가 됩니다. | SSH를 최신 버전으로 업데이트하고, 필요에 따라 배너 내용을 최소화하세요. |
| 2026年9月20日(日) 11:01:14 (UTC+9) | db-prod-01 | 6379 | 알려진 취약점: CVE-2021-32626 (Redis) NVD 설명(영어 원문): Redis is an open source, in-memory database that persists on disk. In affected versions specially crafted Lua scripts executing in Redis can cause the heap-based Lua stack to be overflowed, due to incomplete checks for this condition. This can result with heap corruption and potentially remote code execution. This problem exists in all versions of Redis with Lua scripting support, starting from 2.6. The problem is fixed in versions 6.2.6, 6.0.16 and 5.0.14. | Redis를 CVE-2021-32626의 영향을 받지 않는 버전으로 서둘러 업그레이드하고, 그때까지는 인증 없는 네트워크 접근을 제한하세요. |
| 2026年9月20日(日) 11:00:43 (UTC+9) | web-prod-01 | 22 | SSH 버전 배너 공개 이 SSH 서버는 접속 시 버전 배너를 공개하고 있습니다. 배너 자체는 정상 동작이지만, 공격자가 알려진 취약점을 좁히는 단서가 됩니다. | SSH를 최신 버전으로 업데이트하고, 필요에 따라 배너 내용을 최소화하세요. |
| 2026年9月19日(土) 17:33:18 (UTC+9) | db-prod-01 | 22 | SSH 버전 배너 공개 이 SSH 서버는 접속 시 버전 배너를 공개하고 있습니다. 배너 자체는 정상 동작이지만, 공격자가 알려진 취약점을 좁히는 단서가 됩니다. | SSH를 최신 버전으로 업데이트하고, 필요에 따라 배너 내용을 최소화하세요. |
기기 대장(LAN에서 관측한 모든 기기)
| MAC | IP | 호스트명 | 벤더 | RoamSwitch 관리 | 메모 |
|---|---|---|---|---|---|
| 00:1b:8b:3c:9a:07 | 192.168.20.1 | _gateway | NEC Platforms | 관리 외 | 본사 게이트웨이 라우터 |
| 7c:8b:ca:61:d2:4e | 192.168.20.2 | TP-Link Technologies | 관리 외 | 3층 Wi-Fi 액세스 포인트 | |
| e4:e7:49:2b:70:c1 | 192.168.20.3 | Hewlett Packard | 관리 외 | 2층 복합기 | |
| 90:61:ae:17:4d:e2 | 192.168.20.21 | Intel Corporate | 관리 중 | 운영 웹 서버 | |
| 90:61:ae:17:4d:f9 | 192.168.20.22 | Intel Corporate | 관리 중 | 운영 DB 서버 | |
| 04:20:9a:cc:31:8f | 192.168.20.31 | sensor-hq-01 | Panasonic AVC Networks Company | 관리 외 | RoamSwitch-Sensor |
| a0:c9:a0:5e:83:2b | 192.168.20.35 | Murata Manufacturing | 관리 중 | 개발용 노트북 | |
| 8e:0f:95:a2:64:5d | 192.168.20.44 | 관리 외 | |||
| 5e:e2:59:1d:c8:03 | 192.168.20.45 | 관리 외 | |||
| a8:3b:76:9c:20:e4 | 192.168.20.52 | Cloud Network Technology Singapore PTE. | 관리 외 |
작업 및 승인 로그
| # | 일시 | 실행자 | 작동 | 대상 | 상세 |
|---|---|---|---|---|---|
| 18 | 2026年9月20日(日) 11:02:07 (UTC+9) | scheduler | audit_completed | dev-laptop-07 (Q9mW3sLp0xVc) | trigger=scheduled host=192.168.20.35 findings=0 open_ports=1 new_findings=0 resolved_findings=0 |
| 17 | 2026年9月20日(日) 11:02:05 (UTC+9) | scheduler | audit_started | dev-laptop-07 (Q9mW3sLp0xVc) | host=192.168.20.35 |
| 16 | 2026年9月20日(日) 11:01:14 (UTC+9) | scheduler | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=scheduled host=192.168.20.22 findings=2 open_ports=3 new_findings=1 resolved_findings=0 |
| 15 | 2026年9月20日(日) 11:01:12 (UTC+9) | scheduler | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | host=192.168.20.22 |
| 14 | 2026年9月20日(日) 11:00:43 (UTC+9) | scheduler | audit_completed | web-prod-01 (Xk3F9aLm2QzB) | trigger=scheduled host=192.168.20.21 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 13 | 2026年9月20日(日) 11:00:41 (UTC+9) | scheduler | audit_started | web-prod-01 (Xk3F9aLm2QzB) | host=192.168.20.21 |
| 12 | 2026年9月19日(土) 18:11:40 (UTC+9) | cli:uid=1000 | config_changed | schedule.window_end_hour | value=5 |
| 11 | 2026年9月19日(土) 18:11:32 (UTC+9) | cli:uid=1000 | config_changed | schedule.window_start_hour | value=1 |
| 10 | 2026年9月19日(土) 18:10:02 (UTC+9) | cli:uid=1000 | config_changed | schedule.enabled | value=true |
| 9 | 2026年9月19日(土) 17:47:19 (UTC+9) | control_api: | pair | dev-laptop-07 (Q9mW3sLp0xVc) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 8 | 2026年9月19日(土) 17:46:52 (UTC+9) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 7 | 2026年9月19日(土) 17:33:18 (UTC+9) | cli:uid=1000 | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=manual host=192.168.20.22 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 6 | 2026年9月19日(土) 17:33:15 (UTC+9) | cli:uid=1000 | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | manual audit; host=192.168.20.22 |
| 5 | 2026年9月19日(土) 17:31:07 (UTC+9) | control_api: | pair | db-prod-01 (Zt4Kb8NwY1eR) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 4 | 2026年9月19日(土) 17:30:41 (UTC+9) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 3 | 2026年9月19日(土) 17:12:26 (UTC+9) | control_api: | pair | web-prod-01 (Xk3F9aLm2QzB) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 2 | 2026年9月19日(土) 17:11:58 (UTC+9) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 1 | 2026年9月19日(土) 17:00:03 (UTC+9) | daemon | daemon_started | version 0.3.4 |
RoamSwitch Sensor Audit Report
| Generated | Sun, 2026-09-20 02:30:12 (UTC) |
|---|---|
| Site | HQ – 3F server room |
| Sensor public key | +kbYCoN5jJSykTAr8zDv/VCs2SdBcrwYbkCrzCRgsLM= |
| Audit log | Integrity check: OK (no tampering detected) — 18 entries, head #18 771a265c58fa2f0a8990bc6be79ff5259d96a76a0a3fea472f308df02eaa087f |
Latest audit per endpoint
| Endpoint | Address | Timestamp | Findings | Open ports |
|---|---|---|---|---|
| web-prod-01 | 192.168.20.21 | Sun, 2026-09-20 02:00:43 (UTC) | 1 finding(s) | 2 |
| db-prod-01 | 192.168.20.22 | Sun, 2026-09-20 02:01:14 (UTC) | 2 finding(s) | 3 |
| dev-laptop-07 | 192.168.20.35 | Sun, 2026-09-20 02:02:07 (UTC) | clean | 1 |
Findings
| When | Endpoint | Port | Finding | Recommendation |
|---|---|---|---|---|
| Sun, 2026-09-20 02:01:14 (UTC) | db-prod-01 | 22 | SSH Version Banner Disclosed This SSH server discloses its version banner on connect. This is normal SSH behavior, but the banner gives an attacker a starting point to look up known vulnerabilities for that version. | Keep SSH updated to the latest version, and minimize the banner's detail if your SSH implementation allows it. |
| Sun, 2026-09-20 02:01:14 (UTC) | db-prod-01 | 6379 | Known Vulnerability: CVE-2021-32626 (Redis) Redis is an open source, in-memory database that persists on disk. In affected versions specially crafted Lua scripts executing in Redis can cause the heap-based Lua stack to be overflowed, due to incomplete checks for this condition. This can result with heap corruption and potentially remote code execution. This problem exists in all versions of Redis with Lua scripting support, starting from 2.6. The problem is fixed in versions 6.2.6, 6.0.16 and 5.0.14. | Upgrade Redis to a version not affected by CVE-2021-32626 as soon as possible, and restrict unauthenticated network access to it in the meantime. |
| Sun, 2026-09-20 02:00:43 (UTC) | web-prod-01 | 22 | SSH Version Banner Disclosed This SSH server discloses its version banner on connect. This is normal SSH behavior, but the banner gives an attacker a starting point to look up known vulnerabilities for that version. | Keep SSH updated to the latest version, and minimize the banner's detail if your SSH implementation allows it. |
| Sat, 2026-09-19 08:33:18 (UTC) | db-prod-01 | 22 | SSH Version Banner Disclosed This SSH server discloses its version banner on connect. This is normal SSH behavior, but the banner gives an attacker a starting point to look up known vulnerabilities for that version. | Keep SSH updated to the latest version, and minimize the banner's detail if your SSH implementation allows it. |
Device inventory (every device observed on the LAN)
| MAC | IP | Hostname | Vendor | Managed | Note |
|---|---|---|---|---|---|
| 00:1b:8b:3c:9a:07 | 192.168.20.1 | _gateway | NEC Platforms | no | HQ gateway router |
| 7c:8b:ca:61:d2:4e | 192.168.20.2 | TP-Link Technologies | no | 3F Wi-Fi access point | |
| e4:e7:49:2b:70:c1 | 192.168.20.3 | Hewlett Packard | no | 2F multifunction printer | |
| 90:61:ae:17:4d:e2 | 192.168.20.21 | Intel Corporate | yes | Production web server | |
| 90:61:ae:17:4d:f9 | 192.168.20.22 | Intel Corporate | yes | Production database server | |
| 04:20:9a:cc:31:8f | 192.168.20.31 | sensor-hq-01 | Panasonic AVC Networks Company | no | RoamSwitch-Sensor |
| a0:c9:a0:5e:83:2b | 192.168.20.35 | Murata Manufacturing | yes | Development laptop | |
| 8e:0f:95:a2:64:5d | 192.168.20.44 | no | |||
| 5e:e2:59:1d:c8:03 | 192.168.20.45 | no | |||
| a8:3b:76:9c:20:e4 | 192.168.20.52 | Cloud Network Technology Singapore PTE. | no |
Operation & approval log
| # | When | Actor | Action | Target | Detail |
|---|---|---|---|---|---|
| 18 | Sun, 2026-09-20 02:02:07 (UTC) | scheduler | audit_completed | dev-laptop-07 (Q9mW3sLp0xVc) | trigger=scheduled host=192.168.20.35 findings=0 open_ports=1 new_findings=0 resolved_findings=0 |
| 17 | Sun, 2026-09-20 02:02:05 (UTC) | scheduler | audit_started | dev-laptop-07 (Q9mW3sLp0xVc) | host=192.168.20.35 |
| 16 | Sun, 2026-09-20 02:01:14 (UTC) | scheduler | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=scheduled host=192.168.20.22 findings=2 open_ports=3 new_findings=1 resolved_findings=0 |
| 15 | Sun, 2026-09-20 02:01:12 (UTC) | scheduler | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | host=192.168.20.22 |
| 14 | Sun, 2026-09-20 02:00:43 (UTC) | scheduler | audit_completed | web-prod-01 (Xk3F9aLm2QzB) | trigger=scheduled host=192.168.20.21 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 13 | Sun, 2026-09-20 02:00:41 (UTC) | scheduler | audit_started | web-prod-01 (Xk3F9aLm2QzB) | host=192.168.20.21 |
| 12 | Sat, 2026-09-19 09:11:40 (UTC) | cli:uid=1000 | config_changed | schedule.window_end_hour | value=5 |
| 11 | Sat, 2026-09-19 09:11:32 (UTC) | cli:uid=1000 | config_changed | schedule.window_start_hour | value=1 |
| 10 | Sat, 2026-09-19 09:10:02 (UTC) | cli:uid=1000 | config_changed | schedule.enabled | value=true |
| 9 | Sat, 2026-09-19 08:47:19 (UTC) | control_api: | pair | dev-laptop-07 (Q9mW3sLp0xVc) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 8 | Sat, 2026-09-19 08:46:52 (UTC) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 7 | Sat, 2026-09-19 08:33:18 (UTC) | cli:uid=1000 | audit_completed | db-prod-01 (Zt4Kb8NwY1eR) | trigger=manual host=192.168.20.22 findings=1 open_ports=2 new_findings=1 resolved_findings=0 |
| 6 | Sat, 2026-09-19 08:33:15 (UTC) | cli:uid=1000 | audit_started | db-prod-01 (Zt4Kb8NwY1eR) | manual audit; host=192.168.20.22 |
| 5 | Sat, 2026-09-19 08:31:07 (UTC) | control_api: | pair | db-prod-01 (Zt4Kb8NwY1eR) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 4 | Sat, 2026-09-19 08:30:41 (UTC) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 3 | Sat, 2026-09-19 08:12:26 (UTC) | control_api: | pair | web-prod-01 (Xk3F9aLm2QzB) | endpoint redeemed an operator-issued pairing code and was added to the audit scope |
| 2 | Sat, 2026-09-19 08:11:58 (UTC) | cli:uid=1000 | pairing_code_issued | single-use, valid 10 minutes | |
| 1 | Sat, 2026-09-19 08:00:03 (UTC) | daemon | daemon_started | version 0.3.4 |
게재한 머신 이름, MAC 주소, IP 주소, 공개 키는 모두 가공의 것입니다. 보고서 본문은 표시 언어(10개 언어)로 출력할 수 있습니다. 여기서는 일본어판과 영어판 예시를 싣고 있습니다(일본어 이외의 표시에서는 영어판).