RoamSwitch
by Lafine Systems Design
- 제품 ▾
- 문서 ▾
- 매뉴얼 ▾
- 법무 및 정책 ▾
- 고객지원 ▾
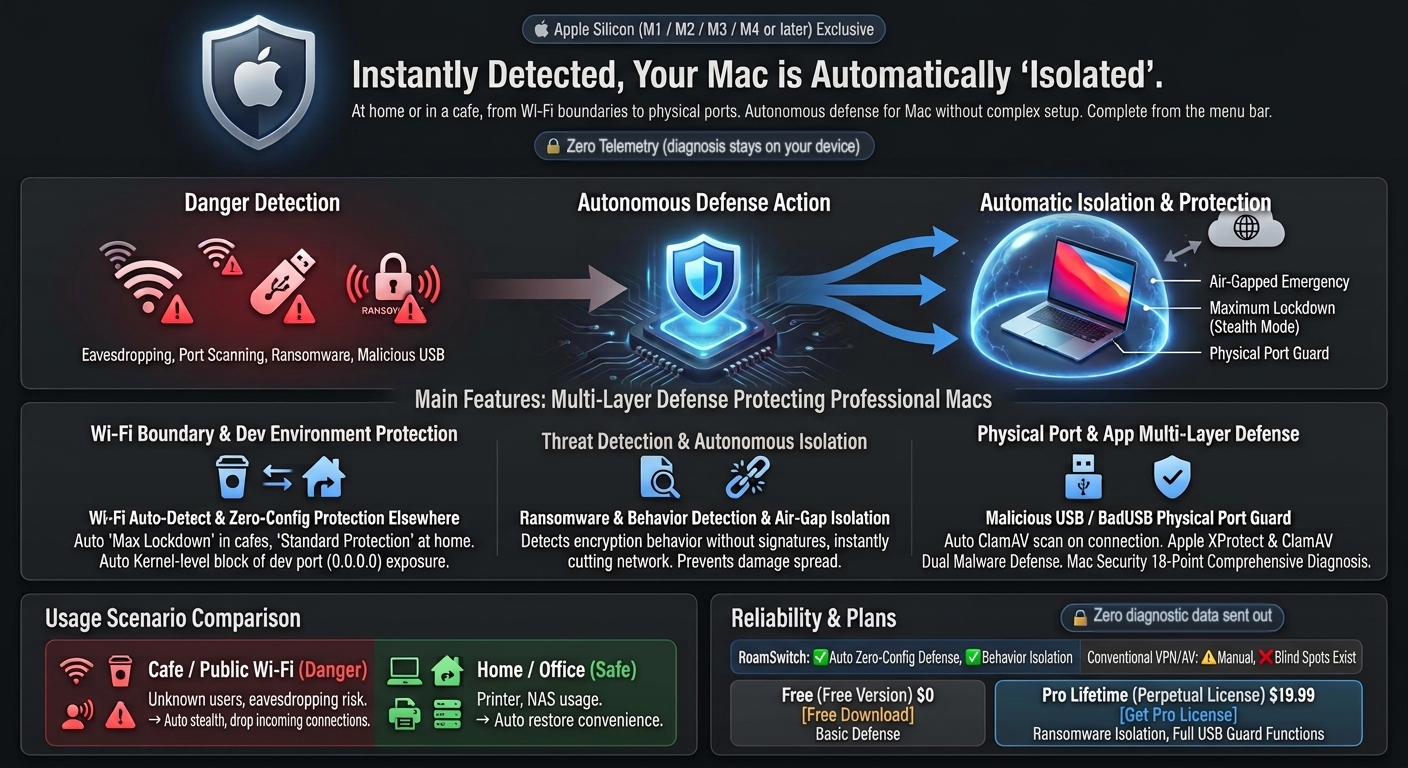
집에서든 카페에서든, Wi-Fi 경계부터 물리 포트까지 복잡한 설정 없이 Mac을 지킵니다. 공용 Wi-Fi에서의 도청 대책, 랜섬웨어 행위 탐지와 Air-Gap 격리, 불법 USB 가드까지 메뉴 막대 하나로 다룰 수 있습니다.
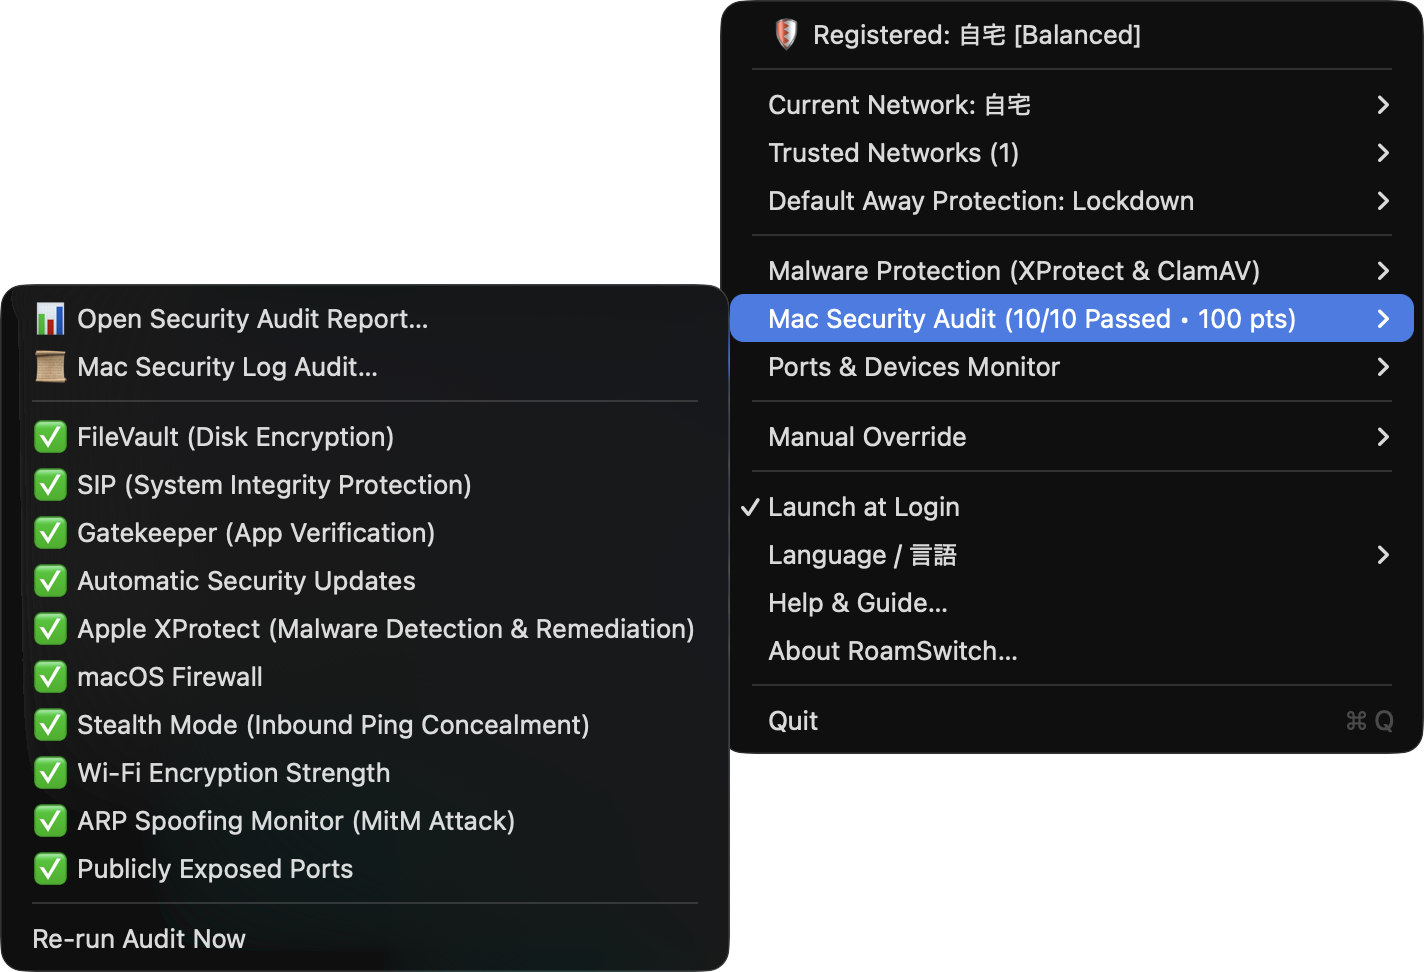
메뉴 막대에서 전체 23개 항목의 합격 현황, 멀웨어 대책, 포트 감시를 바로 열 수 있습니다
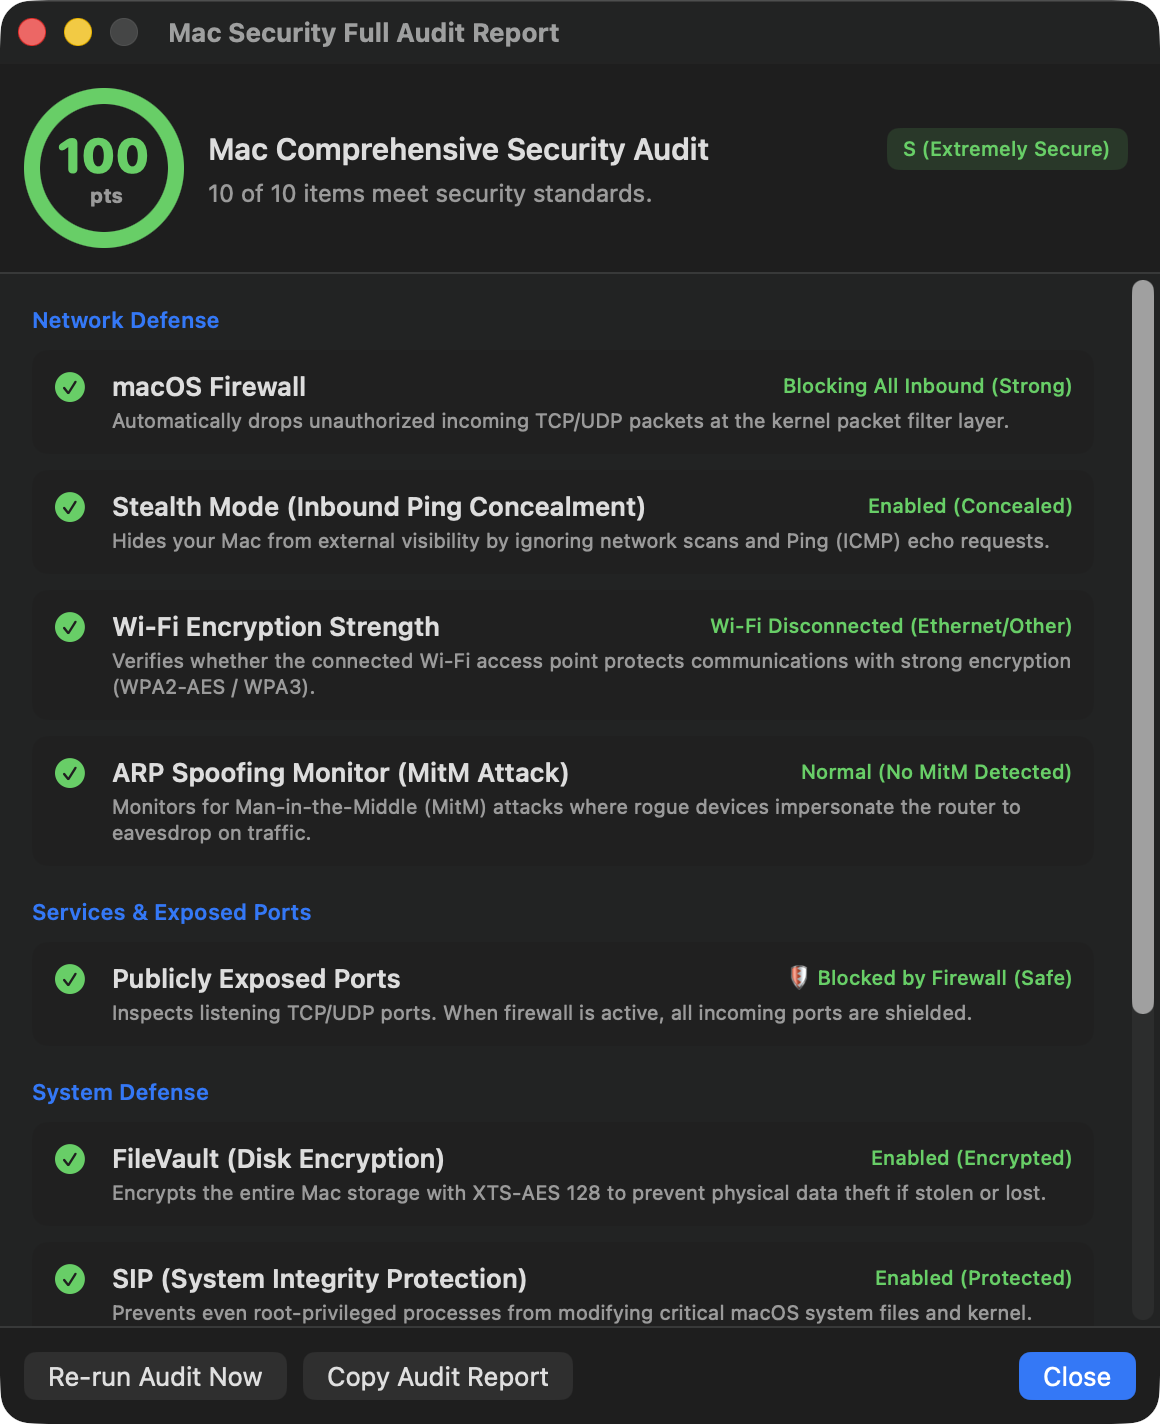
FileVault, SIP, Gatekeeper, 방화벽, ARP 스푸핑 등의 상세 상태
MacBook을 들고 이동하는 사람에게도, 자택이나 사무실이 중심인 사람에게도. 장소를 가리지 않고 보안 설정을 신경 쓸 필요가 없습니다.
공용 Wi-Fi에는 불특정 다수의 단말이 같은 네트워크에 있습니다. 포트 스캔이나 공유 폴더 침입의 위험이 항상 있습니다.
RoamSwitch의 동작: 등록되지 않은 Wi-Fi에서는 즉시 "외출 시 최대 락다운"으로 전환하여 외부에서 들어오는 연결을 모두 폐기합니다. 웹과 메일은 그대로 사용할 수 있습니다(방문하는 사이트의 안전성은 별개입니다).Vite, Docker, Ollama 등의 개발·AI 서버를 켜 둔 채 외출한 곳의 Wi-Fi에 연결하면, 같은 LAN의 다른 사람에게 개발 중인 소스, AI 모델, 관리 화면이 의도치 않게 그대로 보일 우려가 있습니다.
RoamSwitch의 동작: 열린 포트를 패시브하게 감사하여 외부 공개 위험을 바로 보고하고, 커널 패킷 필터로 외부 LAN에서의 불법 접근을 막습니다.자택이나 회사의 안전한 네트워크에서는 프린터, 사내 파일 서버(NAS), 동료와의 AirDrop을 편하게 쓰고 싶습니다. 그러나 매번 직접 설정을 바꾸는 것은 번거롭고, 외출할 때 되돌리는 것을 잊는 원인이 되기도 합니다.
RoamSwitch의 동작: 라우터 고유의 게이트웨이 MAC 주소로 식별하여, 등록된 네트워크에서는 자동으로 "표준 보호"로 되돌립니다. 평소의 사용감은 그대로입니다.메일 첨부 파일이나 수상한 다운로드로 인한 랜섬웨어 감염은 자택의 안전한 Wi-Fi에서도 막을 수 없습니다. 감염되면 파일 암호화가 가정 내 NAS와 다른 PC로 한꺼번에 퍼질 우려가 있습니다.
개발 서버와 기밀 파일을 다루는 MacBook을 위해 설계한 자율형 보안.
라우터의 게이트웨이 MAC 주소로 네트워크를 식별합니다. 자택이나 사무실 같은 "신뢰할 수 있는 네트워크"를 벗어나는 순간, macOS 방화벽(Application Firewall)을 최대 락다운으로 전환합니다(웹이나 메일 등 평소 작업은 그대로 사용할 수 있습니다). 처음 연결하는 Wi-Fi의 이름이 알려진 네트워크 이름과 매우 비슷하면 가짜 액세스 포인트가 의심된다고 경고합니다(Pro).
FileVault, SIP, 방화벽, ARP 중간자 공격 등 전체 23개 항목을 100점 만점으로 진단하고, 개선 절차를 보여 줍니다.
지금까지 보지 못한 포트가 외부 LAN에 공개되는 순간, 시그니처 없이 자동으로 차단합니다(Pro 활성화 시 기본적으로 켜짐). Redis/MongoDB 같은 인증 없는 DB나 Ollama/LM Studio 같은 로컬 AI 추론 서버가 0.0.0.0에서 공개되면 바로 경고합니다. Node.js/Vite/Docker 등의 개발 서버는 CORS 와일드카드나 인증 설정까지, 망가뜨리지 않고 감사합니다.
macOS 통합 로그에서 Sudo 인증 실패, SSH 불법 침입 시도, Gatekeeper 차단 이력, Apple XProtect 제거 로그를 추출하여 타임라인으로 표시합니다.
Apple 공식 XProtect의 동작 확인에 더해, 파일과 앱의 공증(Notarization)과 격리 속성을 확인하고, 오픈 소스 ClamAV로 온디맨드 검사도 할 수 있습니다. 외부 저장장치를 연결하면 허가된 기기를 포함해 자동으로 스캔하고, 안전을 확인한 뒤에 본래의 권한으로 전환합니다. XProtect가 멀웨어를 탐지하는 순간에는 Mac을 네트워크에서 자동으로 격리합니다(Pro 활성화 시 기본적으로 켜짐).
신뢰할 수 없는 네트워크에서는 게이트웨이, IPv6 라우터, 동일 링크 DNS의 MAC을 이웃 테이블에 고정하여, 위조된 ARP/NDP로 경로가 바뀌지 않게 합니다(예방적 잠금). 게이트웨이의 물리 주소(MAC 주소)가 수상하게 급변하는 순간에는 도청과 변조를 막기 위해 통신을 긴급 차단합니다(Air-Gap 격리). 게이트웨이 고정은 기본적으로 꺼져 있는 옵트인입니다. 긴급 차단은 Pro 활성화 시 기본적으로 켜지며, 안전을 확인한 뒤 언제든지 해제할 수 있습니다.
일괄 암호화 등 랜섬웨어의 행위를 시그니처 없이 탐지합니다. 미끼 파일과 쓰기 엔트로피를 살피므로 일부만 암호화하는 경우도 포착합니다. 탐지하면 Mac을 네트워크에서 차단합니다. APFS 스냅샷도 정기적으로 남기며, 파일 단위로 꺼낼 수 있습니다(전체 디스크 접근 권한 필요). 복구 윈도우는 Pro 버전, 스냅샷은 무료 버전에서도 동작합니다. 탐지는 Pro에서 기본적으로 켜져 있습니다.
알 수 없는 키보드나 개조된 USB 케이블(Rubber Ducky 등)을 연결하면 키 입력을 일시적으로 멈추고, 악의적인 명령의 자동 실행을 막습니다. USB 저장장치를 연결하면 허가된 기기를 포함해 ClamAV로 전수 스캔합니다.
Safari, Chrome, Mail, Slack 등에서 저장된 파일을 FSEvents로 실시간 감지합니다. 격리 속성(com.apple.quarantine)을 가진 파일과 위험한 Pickle 형식 AI 모델(.pkl/.pt)을 자동으로 스캔하고, 감염된 파일은 즉시 격리합니다. Pro 기능이며, Pro를 활성화한 시점부터 자동으로 켜집니다.
외출 중 Wi-Fi에 연결하면 Quad9 / Cloudflare Security 등의 보안 DNS로 자동 전환하여, 악성코드 C2나 피싱 사기 사이트의 이름 해석을 사전에 차단합니다. 적용 범위(외출 시만 / 항상)를 선택할 수 있습니다.
외출 중에는 WireGuard 설정 또는 Tailscale Exit Node로 모든 통신을 암호화 터널로 통과시킵니다. pf 킬 스위치가 터널 밖으로의 평문 유출을 막으며, 터널이 끊겨도 그대로 통과시키지 않습니다. 중간자 공격(MITM)에 대한 주요 대책입니다(옵트인).
외향 연결의 목적지를 DNS 이름, TLS SNI, HTTP Host에서 읽어, 피싱/사기 사이트에 대한 연결을 경고하거나 차단합니다(기본값은 block. DoH 브라우저에도 효과가 있습니다). NEFilter 시스템 확장으로 이름 해석 이후의 실제 통신을 보므로 /etc/hosts는 변경하지 않습니다. warn 모드에서 응답이 없으면 fail-closed입니다. 판정은 로컬에서만 수행합니다. 진단 도구가 공격의 성공 여부를 확인하는 외부 서버(interact.sh 등)에 대한 통신은 막지 않고 알림으로만 알립니다.
다운로드한 파일을 EICAR 테스트 시그니처와 공개된 리버스 셸 한 줄 명령의 경량 패턴으로 탐지합니다(ClamAV가 없어도 동작합니다). 로그인 시 자동 시작(LaunchAgent/LaunchDaemon)에 대한 신규 등록도 실시간으로 감시하고, 셸 시작 파일(.zshrc 등)이나 git 훅 등에 추가된 수상한 줄도 5초마다 점검합니다. EndpointSecurity 권한은 필요 없습니다. 자동 시작 감시는 Pro 기능이며, Pro를 활성화한 시점부터 자동으로 켜집니다.
가짜 오류 화면이나 인증 화면에서 “Terminal에 붙여넣어 실행하세요”라고 유도하는 ClickFix형 공격에 대비합니다. 붙여넣을 곳(Terminal, Script Editor, Spotlight 등)과 관계없이 복사한 시점에 클립보드를 검사하고, 알려진 악성 패턴이면 붙여넣기 전에 알림과 전면에 남는 대화상자로 경고합니다. 클립보드는 자동으로 지워지지 않으며, 대화상자의 버튼으로 비울 수 있습니다. Pro 버전에서는 명령 실행 이력 감시에 의한 네트워크 긴급 차단도 선택할 수 있습니다(옵트인).
RoamSwitch가 보낸 알림(보안 로그 감사의 이상, ClickFix 탐지 등)을 나중에 되돌아볼 수 있습니다. 알림에는 원인이 된 프로그램과 명령을 싣습니다(특정할 수 없을 때는 그 취지를 적습니다). 보존 기간이 지난 알림은 자동으로 삭제됩니다.
--privileged로 기동한 컨테이너나 /var/run/docker.sock을 마운트한 컨테이너가 새로 올라오면 알립니다(Pro, 옵트인). 위험한 설정을 알리기만 하며 자동으로 차단하지 않습니다.
텍스트를 붙여넣기만 하면 API 키나 토큰의 유출을 조사합니다. 폴더 단위 재귀 스캔도 지원하며, .git이나 node_modules 등은 자동으로 제외합니다. 진단은 모두 단말 내에서 완결됩니다.
설치된 Homebrew 패키지와 개발 중인 프로젝트의 의존성(npm, PyPI, crates.io 등 7개 에코시스템)을 로컬의 알려진 CVE 맵과 대조합니다. 네트워크 연결은 일절 하지 않습니다. 영향이 없는 CVE는 이유와 기한을 붙여 수용할 수 있으며, 기한이 지나면 일반 탐지로 돌아갑니다. pip와 npm의 가져오는 곳에 있는 혼동 공격으로 이어지는 설정과, 설치 시 실행되는 코드가 늘어난 패키지도 점검합니다(Pro).
~/.aws/credentials나 ~/.ssh/id_rsa 등에 가짜 인증 정보 파일을 두고, 접근이 있으면 즉시 알립니다(Pro 활성화 시 기본값 켜짐). 브라우저의 저장된 비밀번호나 쿠키 데이터베이스에 대한 수상한 접근 감시도 선택할 수 있습니다(기본값 꺼짐. Chrome, Firefox 등이 대상이며 Orion과 DuckDuckGo는 대상이 아닙니다). 둘 다 알림뿐이며 차단하지 않습니다. Mac에서는 진짜 인증 정보 파일을 읽는 동작은 탐지할 수 없습니다.
단시간에 많은 포트로 접속해 오는 출발지를 알리고 10분간 차단합니다. SSH는 10분간 로그인에 6회 실패한 출발지를 알리고 SSH 포트로의 새 연결을 1시간 차단합니다(수립된 세션은 끊지 않습니다). 게이트웨이, DNS, 자기 자신, 접속 중인 SSH 출발지는 차단하지 않습니다. Pro 활성화 시 기본값으로 켜집니다(SSH는 원격 로그인이 켜져 있을 때만 동작합니다).
root 권한으로만 변경할 수 있는 중요한 시스템 파일을 SHA-256 기준값과 대조하고, 의존성 락 파일과 함께 변조를 알립니다. 대상에는 /etc/sudoers.d와 /etc/pam.d의 모든 파일도 포함하며, 새 파일이 추가되었을 때도 알립니다. 같은 시간대에 SSH 로그인이 있었다면 단서로 알림에 덧붙입니다. Pro 활성화 시 기본값으로 켜집니다.
Mac에서 기동한 프로세스를 기록하고, 브라우저/Office에서의 셸 기동, curl | sh, 난독화된 스크립트 실행 등의 수법을 탐지하여 알립니다(규칙은 총 14종). Sigma 규칙(process_creation)을 두면 탐지에 추가됩니다. 명령줄 안의 비밀 정보는 가려서 출력하며, AI에서 기록을 검색할 수도 있습니다. Pro, 기본값 꺼짐(전체 디스크 접근 권한 필요).
로그인 중인 사용자 자신의 셸과 인터프리터, nc, ncat, socat을 수 초마다 조사하여, 입출력이 공개 주소로의 TCP 연결에 이어져 있는 것을 알립니다. 알림뿐이며 프로세스를 종료하거나 네트워크를 차단하지 않습니다. root 권한 프로세스와, 가정 내 LAN이나 Tailscale 등 사설 주소로의 연결은 대상이 아닙니다. 짐작 가는 프로그램은 메뉴에서 허용 목록에 넣을 수 있습니다. Pro를 활성화한 시점부터 자동으로 켜집니다.
연결한 네트워크가 배포한 DNS 서버, 라우터, 프록시 자동 구성(PAC)을 같은 네트워크의 이전 상태와 비교합니다. 본 적 없는 DNS 서버나 PAC 호스트가 나타났을 때, 프록시 자동 검색(WPAD)이 새로 켜졌을 때 알립니다. 가짜 DHCP 서버나 WPAD를 이용한 중간자 공격의 단서가 됩니다. 알림뿐이며 설정을 변경하거나 차단하지 않습니다. Pro를 활성화한 시점부터 자동으로 켜집니다. 이전과 같은 DNS와 라우터를 배포하는 가짜 서버는 찾아낼 수 없습니다.
자택 등 “신뢰(오픈)”로 등록한 네트워크에서도, 이 Mac에서 랜섬웨어, 미끼 인증 정보 접촉, 리버스 셸 같은 중대한 탐지가 있는 동안에는 방화벽과 스텔스를 활성화한 표준 보호로 동작합니다. 격리나 통신 차단은 하지 않으며, 최대 락다운으로 하지도 않습니다. 메뉴의 “확인함(신뢰 복원)”으로 되돌릴 수 있고, 새 탐지가 없으면 6시간 뒤 자동으로 돌아갑니다. Pro 활성화 시 기본값으로 켜집니다.
허용할 IP 주소나 범위를 적어 두면, 목록에 없는 곳에서 오는 새 SSH 연결을 포트에 닿기 전에 거부합니다. 이미 연결된 세션은 끊지 않습니다. 목록이 비어 있거나 지금 로그인 중인 접속 원본이 목록에 없으면 켜지 않습니다. VPN 킬 스위치를 통과하지 못합니다. Pro 기능이며 기본값은 꺼짐입니다.
Claude Code, Codex, Cursor, Gemini 등의 에이전트가 읽는 지시 파일, 스킬, MCP 설정의 위험한 기술을 점검합니다. 보이지 않는 문자로 숨긴 명령, 지시 덮어쓰기, curl | sh, 도구 자동 승인 등을 지적하고, 확인된 상태로부터의 변경도 지적합니다. 열기만 해도 동작하는 VS Code 작업이나 GitHub Actions, Claude Code의 settings.json의 전체 허용이나 훅도 대상입니다. 통신하지 않으며 비밀 값은 표시하지 않습니다.
시그니처에 의존하지 않고, 행위 자체를 보고 자율적으로 판단·차단합니다.
파일의 수상한 일괄 암호화 등 랜섬웨어 특유의 행위를 실시간으로 탐지합니다. 알려진 바이러스 정의(시그니처)에는 의존하지 않습니다.
위협을 감지하는 즉시 Mac을 네트워크에서 긴급 차단합니다. 명령 서버와의 통신과 암호화 진행을 그 자리에서 멈춥니다.
자택 LAN의 NAS나 가족·동료의 PC 등 다른 기기로 감염이 퍼지는 것을 막습니다. 안전을 확인한 뒤에는 언제든 해제할 수 있습니다.
진단 결과는 RoamSwitch 밖에서도 사용할 수 있습니다. AI 클라이언트에서도, 직접 만든 앱에서도 그대로 참조할 수 있습니다.
공식 MCP 서버를 동봉하고 있습니다. “낯선 경고가 떴다”, “긴급 차단이 됐는데 무슨 일인가?”라고 물으면 Claude, OpenCode, Antigravity 등의 AI가 RoamSwitch의 공식 지식과 진단 결과를 바탕으로 원인과 복구 절차를 답합니다. 로컬 LLM(Ollama 등)이라면 네트워크가 차단된 중에도 완전 오프라인으로 상담할 수 있습니다. AI에 전달하는 로그나 설정 이름에 AI에 대한 명령처럼 보이는 문구가 섞여 있으면 경고를 붙입니다. ATT&CK 기법별 탐지 범위와 담당 가드의 가동 상황도 AI로 확인할 수 있으며, ATT&CK Navigator 레이어로 출력할 수 있습니다.
RoamSwitchKit는 RoamSwitch의 진단 결과를 Swift에서 직접 참조할 수 있는 무료 오픈소스 클라이언트입니다. ARP 감시나 포트 스캔을 직접 만들지 않아도 “지금 네트워크는 안전한가”를 내 앱에 넣을 수 있습니다. 도입은 Swift Package Manager로 한 줄입니다. 설정을 바꾸는 API는 없습니다.
root 권한 헬퍼가 실행할 수 있는 작업의 전체 목록, 외부로 나가는 통신의 전체 경로, 라이선스 인증의 암호 방식, 위협 모델과 “하지 않는 것”을 구현과 대조할 수 있는 수준의 상세함으로 문서화했습니다. 배포 바이너리를 검증하는 명령도 실려 있습니다.
시스템의 견고성, 네트워크 방어, 서비스 노출을 한꺼번에 확인합니다.
기존 VPN이나 유료 백신 소프트웨어로는 막을 수 없는 “Wi-Fi 전환”의 사각지대를 보완합니다.
| 기능 및 방어 범위 | RoamSwitch |
macOS 기본 기능 | 일반 상용 VPN | 기존 백신 소프트웨어 |
|---|---|---|---|---|
| Wi-Fi 전환 시 자동 제로 설정 방어 | ✅ 완전 자동 (게이트웨이 MAC 식별 / 0초 적용) | ❌ 수동 변경 필요 | ⚠️ VPN 연결 필요 (LAN 노출 잔존) | ❌ 미지원 (스캔만 수행) |
| 개발 포트 (0.0.0.0) 외부 노출 차단 | ✅ 커널 레벨 차단 | ⚠️ 수동 설정 필요 | ❌ 방어 불가 (LAN 내 노출) | ❌ 미지원 |
| ARP 스푸핑 (중간자 공격) 감시 | ✅ 실시간 감지 | ❌ 미지원 | ⚠️ 일부 암호화만 | ❌ 미지원 |
| Mac 보안 23개 항목 종합 진단 | ✅ 100점 점수 & 리포트 | ❌ 개별 설정 분산 | ❌ 미지원 | ❌ 미지원 |
| 랜섬웨어 행위 탐지 & 자율 격리 | ✅ 탐지 즉시 에어갭 긴급 차단 | ⚠️ 알려진 변종만 (XProtect) | ❌ 미지원 | ⚠️ 일부 행위 감시형 제품만 |
| 불법 USB / BadUSB 물리 포트 방어 | ✅ 자동 차단 + 연결 시 ClamAV 전수 검사 | ❌ 미지원 | ❌ 미지원 | ❌ 미지원 (일부 상위 버전만) |
| VPN 터널 + 킬 스위치(fail-closed) | ✅ WireGuard / Tailscale + pf 킬 스위치(끊겨도 누출 없음) | ❌ 미지원 | ⚠️ 터널은 제공, 킬 스위치는 클라이언트에 따라 다름 | ❌ 미지원 |
| 개인정보 보호 (텔레메트리 없음) | ✅ Zero Telemetry (통신은 라이선스 인증과 업데이트 데이터 수신이 중심이며 VPN·Sensor 등은 선택 기능) | ⚠️ Apple로 일부 전송 | ❌ 서버 경유 로그 보관 | ❌ 클라우드로 로그 전송 |
| 배터리 및 CPU 부하 | ⚡ 실질적 제로 (이벤트 기반) | ⚡ 제로 | ⚠️ 암호화 처리로 소모 | ❌ 상시 스캔으로 고부하 |
월 요금 없음. 고도의 방어 기능을 모두 평생 사용할 수 있는 일회성 구매 라이선스입니다.
Mac의 기본 방어와 수동 보안 감사가 필요한 분께.
설정은 약 2분 소요되며, 도중에 macOS 승인을 한 번 진행합니다.
MacBook을 들고 다니는 엔지니어·크리에이터를 위해. 위협에 자동으로 대처하는 방어.
일회 구매, 구독 없음. 디지털 제품이므로 환불은 불가합니다. 먼저 무료 버전으로 사용 환경에서의 작동을 확인하세요. 결제는 Stripe의 보안 페이지에서 완료됩니다.
macOS 13.0 Ventura 이상 지원. 다운로드 후 몇 분 만에 설정 완료.