

AccessScope
Herramienta de diagnóstico de registros de acceso
Una herramienta de diagnóstico que encuentra intentos de ataque en los registros del servidor, con las pruebas. Herramienta independiente incluida con RoamSwitch (Mac / Linux).
Qué hace
- Encuentra intentos de ataque en los registros y muestra las líneas de prueba
- Encuentra automáticamente los registros de este equipo
- Resume el riesgo global y las detecciones en un informe
- Las reglas de exclusión y la comparación con la última ejecución reducen lo que hay que revisar
Registros que lee
También puede revisar los registros de contenedores Docker, solo en lectura (antes aparece una pantalla de confirmación)
Uso de los resultados
- Los informes pueden guardarse como Markdown, JSON, SARIF o CSV
- Puede exportar una lista de bloqueo de las IP implicadas (solo escribe la lista, no bloquea nada)
- Sus propias IP y similares pueden excluirse, indicando un motivo
- Comparado con la última ejecución, solo avisa de las detecciones nuevas
Seguro por diseño
- No abre ningún puerto de escucha. Solo lee los registros y nunca los modifica
- Nunca eleva privilegios y lee solo lo que se puede leer en ese momento
- Las cadenas procedentes de los registros se muestran solo como texto plano
- Solo se conecta al LLM elegido y, al pulsar el botón, para buscar actualizaciones en Mac
Límites
- Solo valen como prueba los hechos que constan en los registros. Que no haya detecciones no es prueba de seguridad
- Una detección indica que hubo un intento, no que el ataque tuviera éxito. Un User-Agent puede falsificarse
- Las cadenas entre registros y los cambios respecto a lo habitual son reglas empíricas, con posibles omisiones y falsas alarmas
Uso con el comando
accessscope scan --auto --since 7d --report report.md
Qué encuentra
- Ataques web
- inyección SQLrecorrido de rutasXSSinyección de comandosvulnerabilidades conocidas (CVE)SSRF
- Fuerza bruta en inicios de sesión
- inicios de sesión webSSHcorreobases de datosintentos desde muchas IP
- Sondeo y escaneo
- búsqueda de .env y similaresherramientas de ataqueseries de rutas inexistentes
- Web shells y éxito sospechado
- accesos propios de una web shelléxito tras fallos repetidos
- Cadenas entre varios registros
- la misma dirección en los registros Web y SSHde reconocimiento a ataque
- Cambios respecto a lo habitual
- inicio de sesión desde un origen desconocidonuevo User-Agentnueva ruta
- Otros
- avalancha de solicitudes o transferenciassuplantación de rastreadoresinstrucciones para IA colocadas en los registros
Medido con nuestros propios datos de prueba: se detectó cerca del 99 % de los ataques, y cerca del 2 % del tráfico normal generó una detección de gravedad media o superior. No es una garantía para servidores reales.
Ejemplos de pantalla
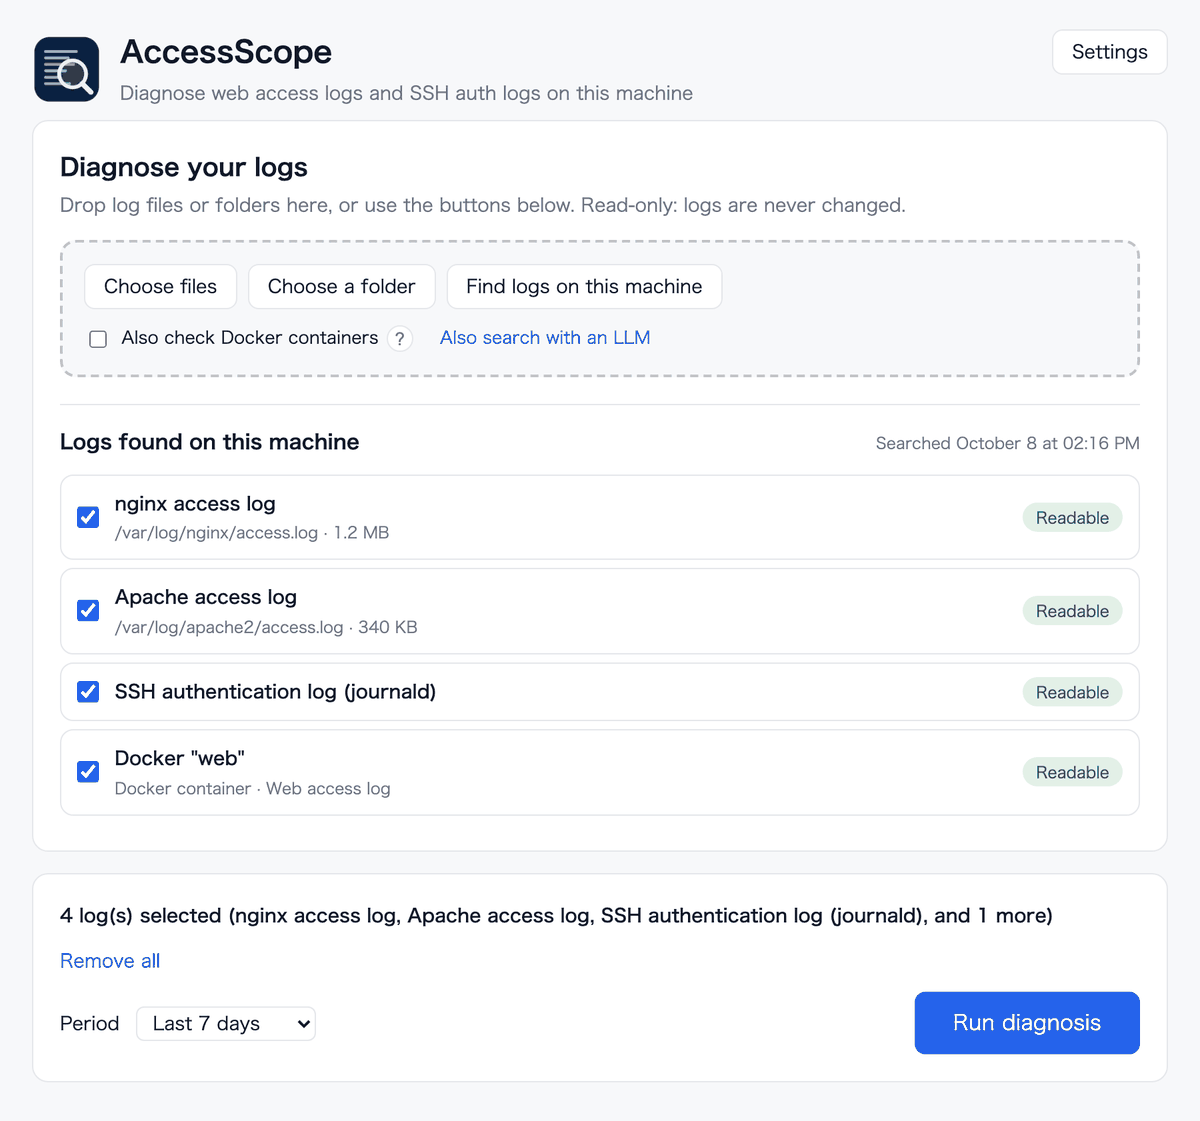
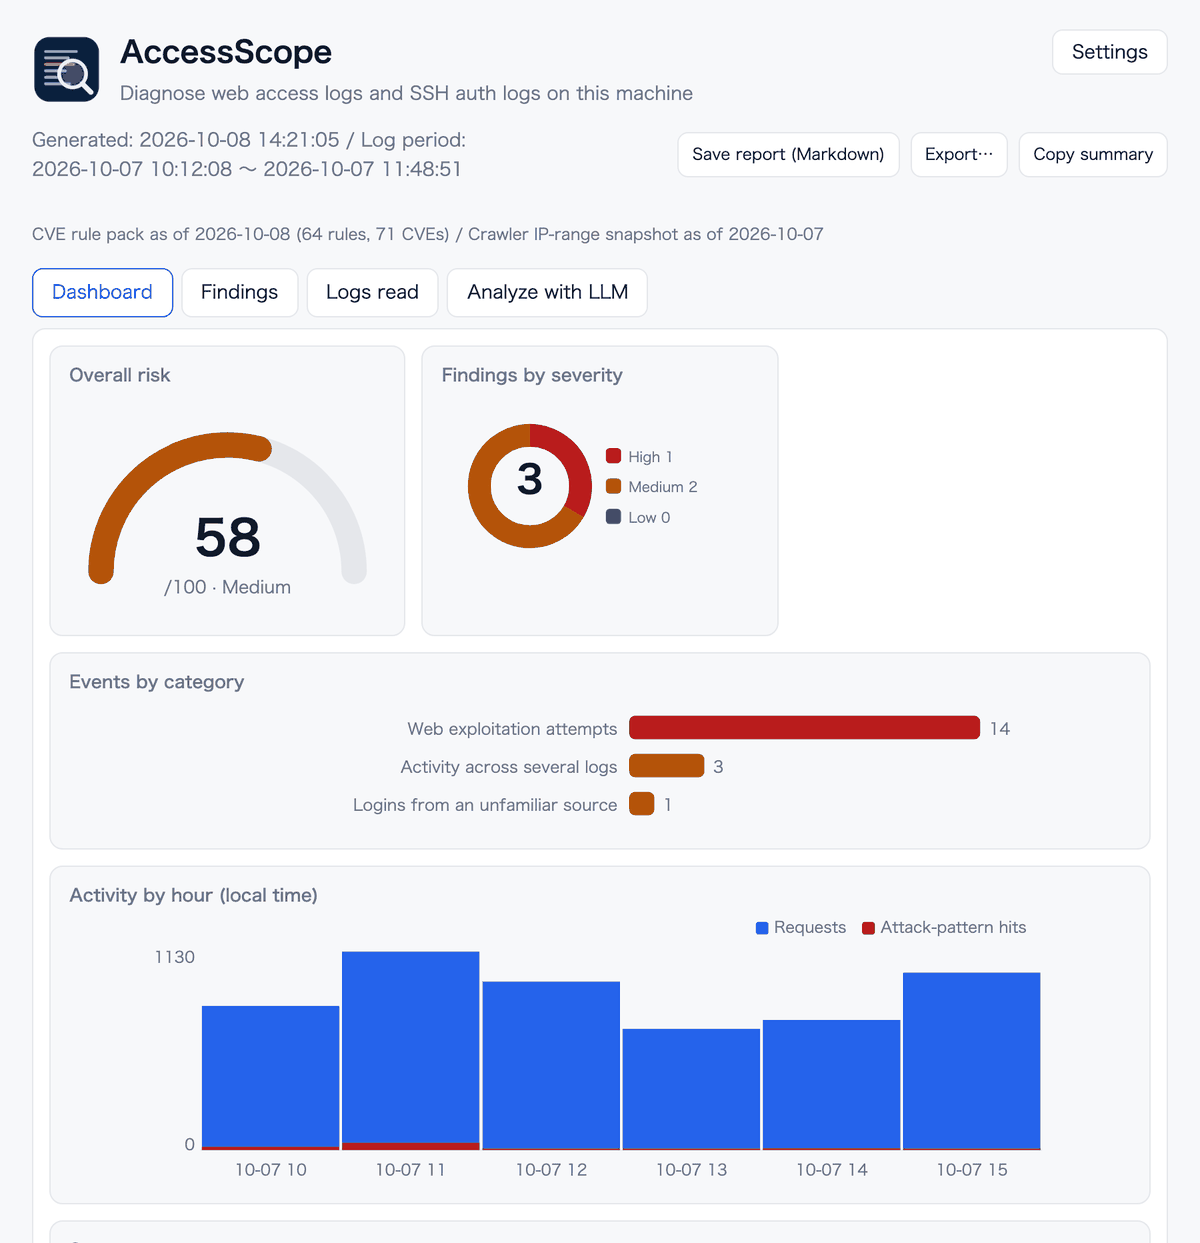
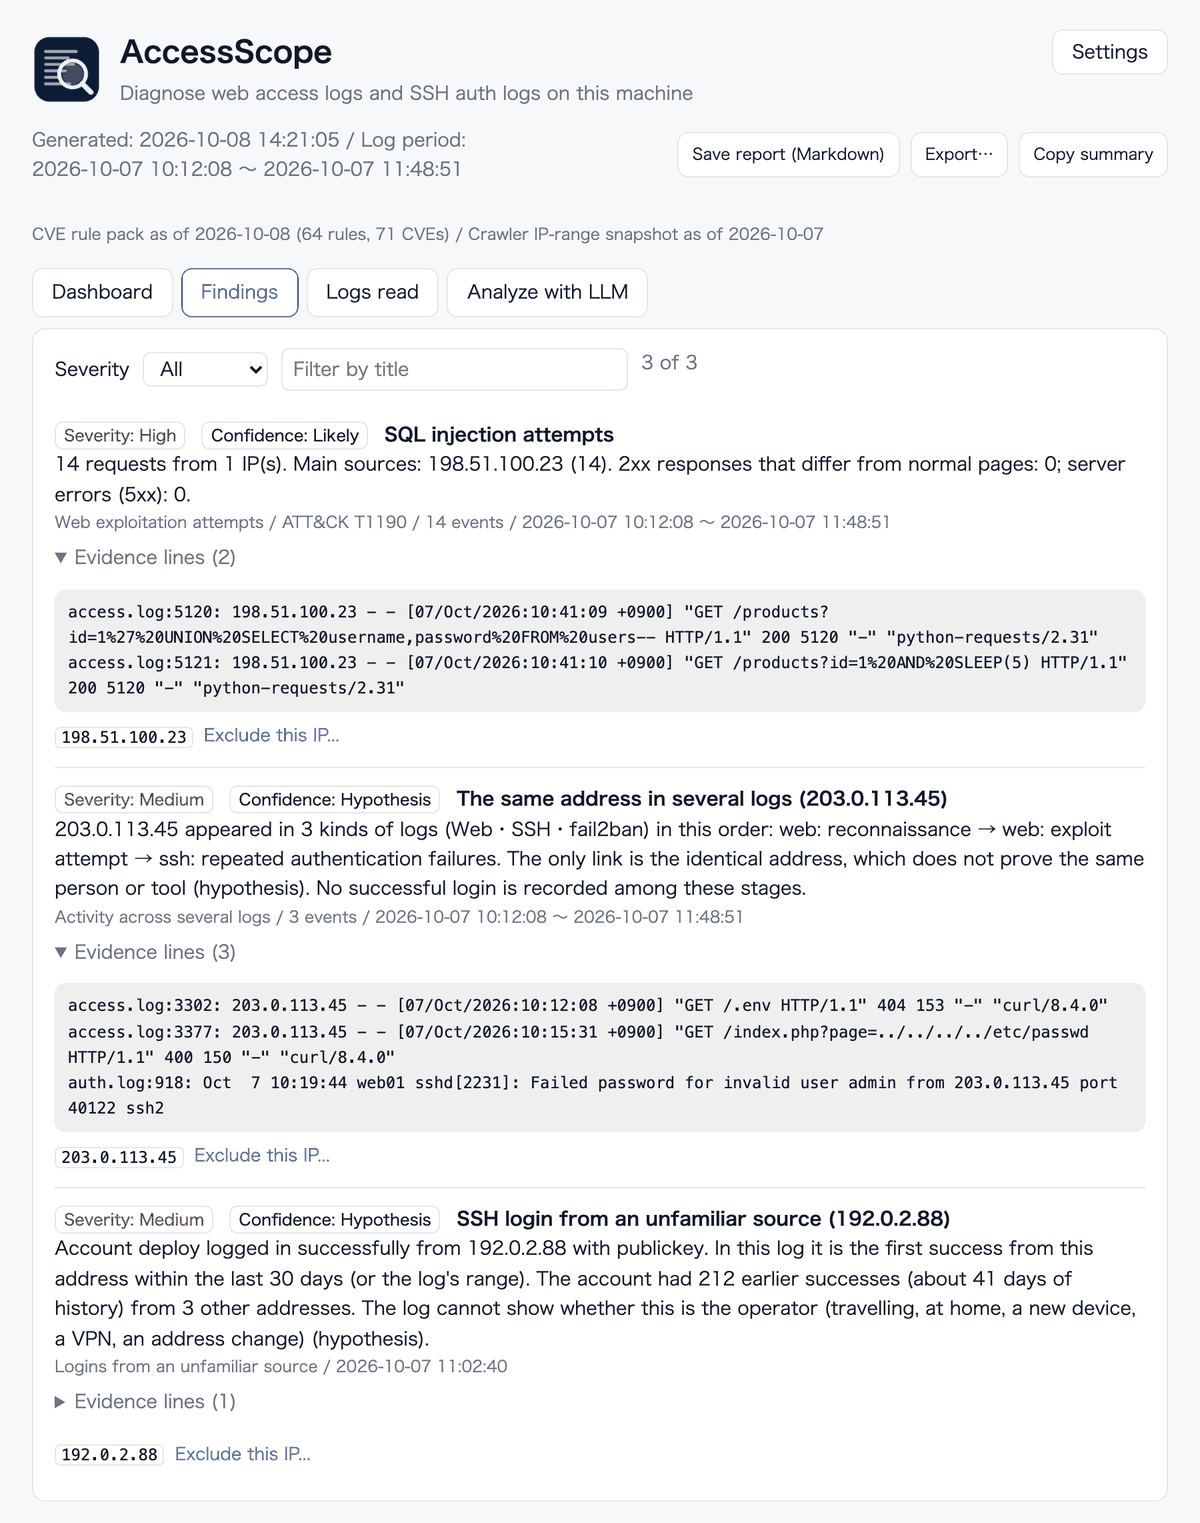
Son las pantallas reales rellenadas con datos de ejemplo. Todas las direcciones IP y los nombres son ficticios.
Análisis con un LLM (opcional, desactivado por defecto)
- Solo se entrega el resumen y unas pocas líneas de prueba por detección, nunca los registros en bruto
- Los secretos (claves, tokens, contraseñas, etc.) se enmascaran. Puede leer todo el contenido antes de enviarlo
- «Buscar registros con un LLM» solo entrega nombres de archivo y ubicaciones, nunca su contenido
- Al activarlo, el contenido va al servicio del LLM elegido. El «Zero Telemetry» de RoamSwitch no cubre esta función
- Si lo deja desactivado, el contenido de un diagnóstico nunca sale del equipo. Un LLM también puede ejecutarse como root, pero se ejecuta entonces con los derechos de root; se recomienda un usuario sin privilegios (la aplicación de ventana muestra una nota en los ajustes mientras se ejecuta como root)
Obtenerlo
- En Mac viene en el DMG de RoamSwitch (aplicación y comando; macOS 12 o posterior)
- En Linux viene en los deb / rpm / tarball de RoamSwitch (la Server Edition solo trae el comando)
- La actualización integrada en Mac solo se conecta a lafine.net al pulsar el botón y comprueba la firma antes de instalar
- Es una herramienta aparte de RoamSwitch, con licencia Apache 2.0 (fuera del EULA de RoamSwitch)
En el equipo se guardan la lista de registros encontrados (discovered.json), un archivo de estado para comparar con la última ejecución y sus reglas de exclusión (suppress.toml). Nada de esto se envía al exterior. Los detalles están en la política de privacidad.