Edición macOS Linux Sensor

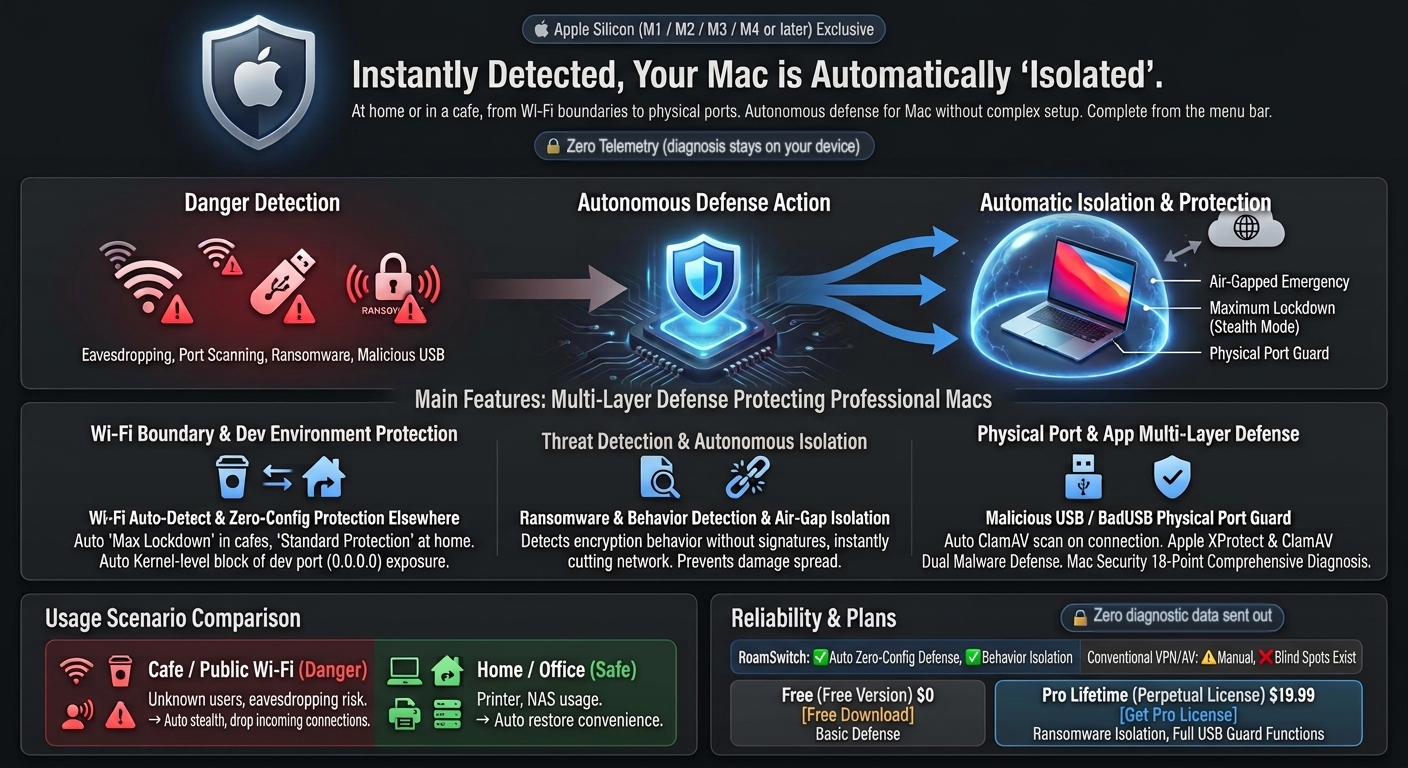
En el instante del peligro,
tu Mac se aísla
automáticamente.

En casa o en una cafetería, desde el perímetro Wi-Fi hasta los puertos físicos, protege su Mac sin configuraciones complicadas. Las medidas contra la escucha en Wi-Fi público, la detección del comportamiento del ransomware con aislamiento Air-Gap y la protección contra USB no autorizados se gestionan desde una sola app de la barra de menús.

RoamSwitch for Mac: dangers such as untrusted Wi-Fi eavesdropping, port scans, ransomware and malicious USB are detected, and the Mac is automatically isolated. Apple Silicon only, Zero Telemetry, with a Free and a Pro Lifetime plan.
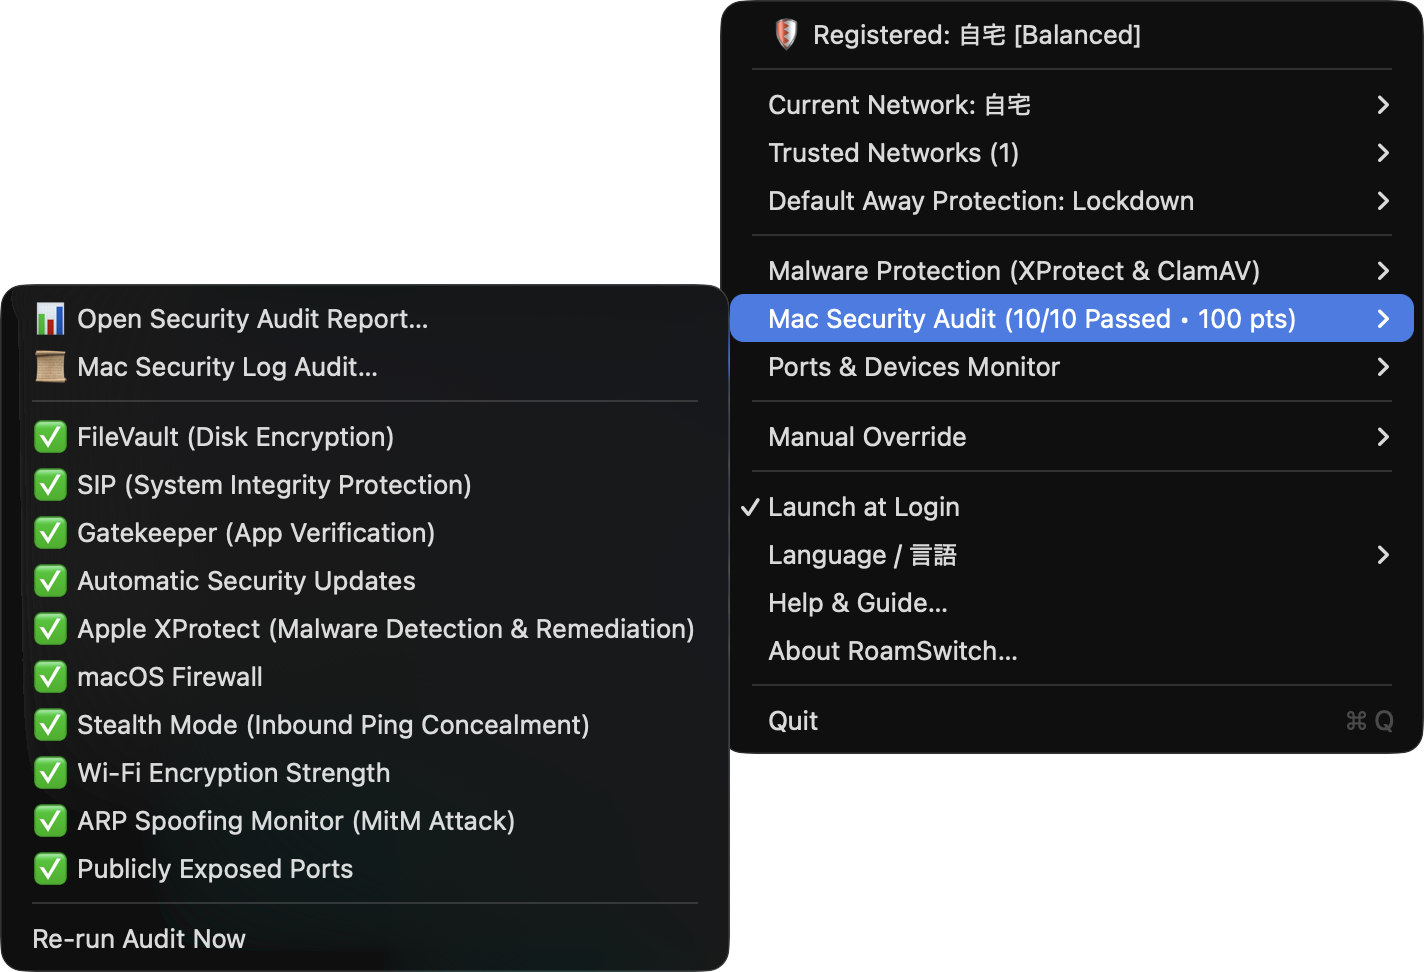
📋 Vista previa nativa de la barra de menú y submenú (nativo de AppKit)
Barra de menús de RoamSwitch en uso (captura real)

Desde la barra de menús se abre al instante el estado de aprobación de los 23 puntos, la protección antimalware y la supervisión de puertos

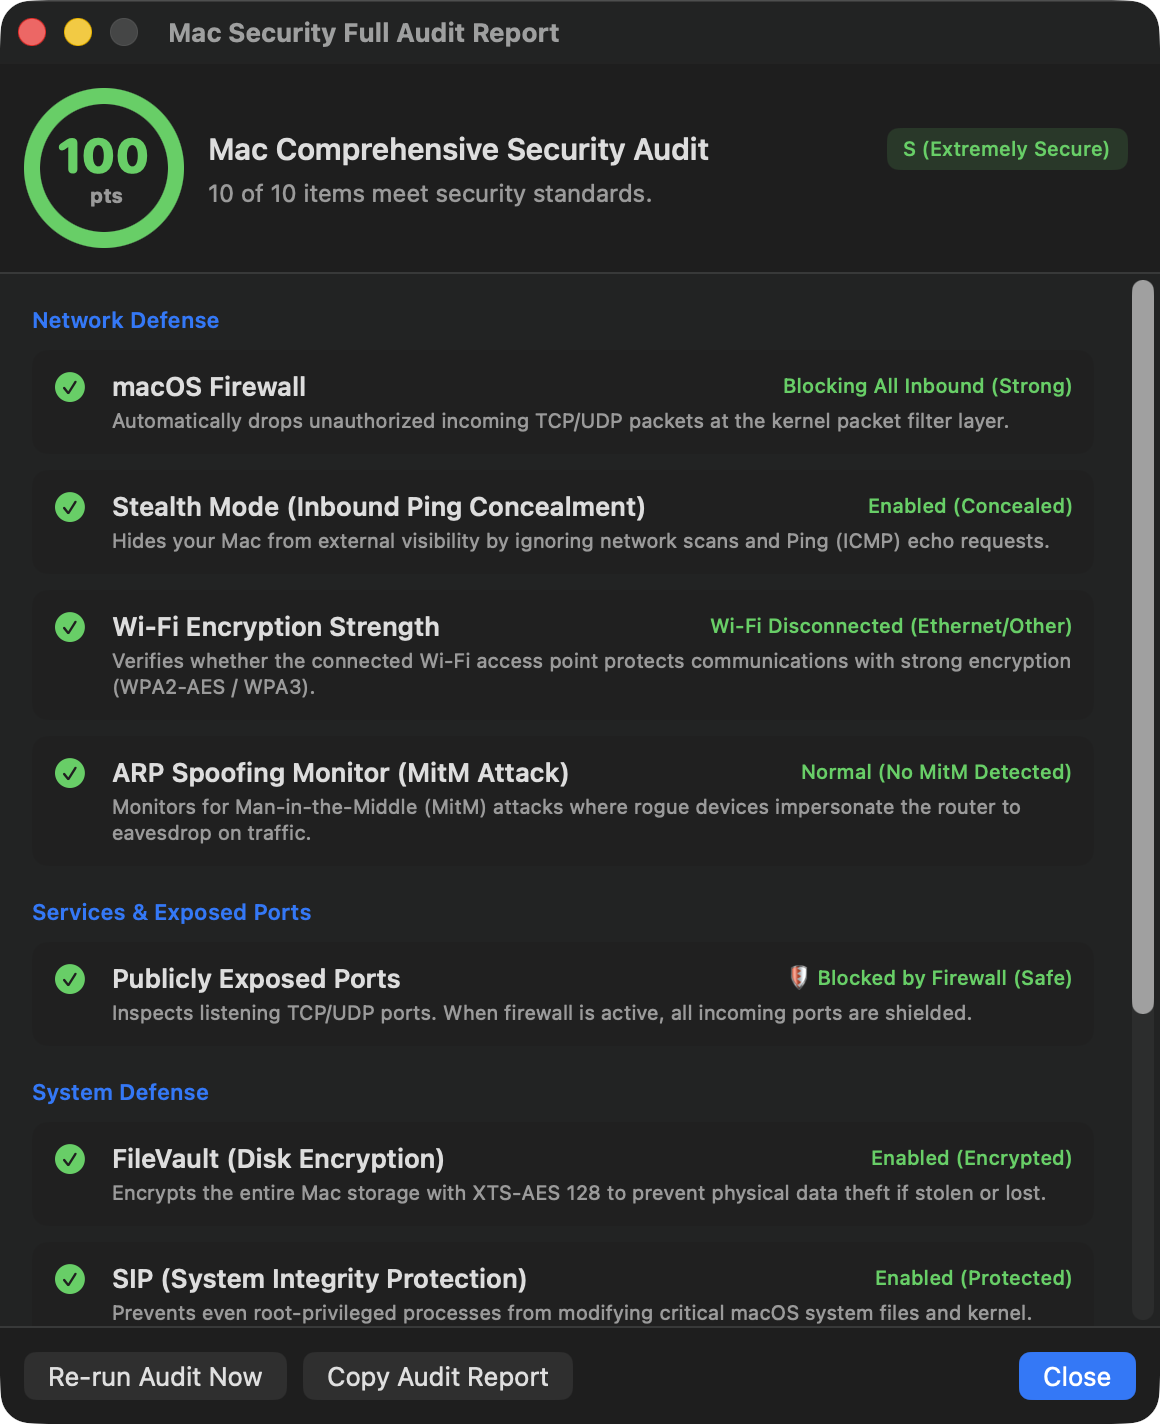
📊 Informe integral de seguridad Mac de 15 puntos (100/100)
Informe de diagnóstico de seguridad de RoamSwitch Mac (captura real)

Estado detallado de FileVault, SIP, Gatekeeper, el cortafuegos, la suplantación ARP y más

Casos de uso y escenarios

Por qué necesitas RoamSwitch
Defensa autónoma para dos tipos de usuarios

Tanto para quienes se desplazan con un MacBook como para quienes trabajan sobre todo en casa o en la oficina. Esté donde esté, no tiene que preocuparse por los ajustes de seguridad.

Protección automática en cafeterías y redes Wi-Fi públicas
☕ Escenario: Cafeterías y espacios de coworking

En cuanto se conecta a un Wi-Fi gratuito fuera de casa, cambia automáticamente a «bloqueo máximo»

En un Wi-Fi público hay muchos dispositivos desconocidos en la misma red. Siempre existe el riesgo de escaneos de puertos e intrusiones en las carpetas compartidas.

RoamSwitch Comportamiento de RoamSwitch: En un Wi-Fi no registrado cambia al instante a «bloqueo máximo fuera de casa» y descarta todas las conexiones entrantes desde el exterior. La web y el correo siguen siendo utilizables (la seguridad de los sitios que visite es otra cuestión).
Bloqueo automático de servidores de desarrollo y puertos expuestos
💻 Escenario: Espacio de trabajo de ingenieros y creadores

Evitar la exposición externa de servidores de desarrollo, IA local y Docker enlazados a 0.0.0.0

Si deja en marcha servidores de desarrollo o de IA como Vite, Docker u Ollama y se conecta a un Wi-Fi fuera de casa, otras personas de la misma LAN podrían ver sin querer su código fuente en desarrollo, los modelos de IA y las pantallas de administración.

RoamSwitch Comportamiento de RoamSwitch: Audita pasivamente los puertos abiertos e informa de inmediato del riesgo de exposición externa, y el filtro de paquetes del kernel detiene los accesos no autorizados desde la LAN externa.
Restauración automática y segura en casa y en la oficina
🏢 Escenario: Casa y oficina de confianza

Al volver, la compartición de la impresora y del NAS se restablece automáticamente. Sin intervención manual

En una red segura en casa o en el trabajo, uno quiere usar con comodidad las impresoras, el servidor de archivos de la empresa (NAS) y AirDrop con los compañeros. Pero cambiar los ajustes a mano cada vez es engorroso y lleva a olvidar restablecerlos al salir.

RoamSwitch Comportamiento de RoamSwitch: Identifica las redes por la dirección MAC de la puerta de enlace propia del router y vuelve automáticamente a la «protección estándar» en las redes registradas. La comodidad de uso habitual se mantiene.
Detección de ransomware y aislamiento air-gap en la red doméstica
🔒 Escenario: Incluso en una red doméstica “segura”

Red de confianza o no, el ransomware es una amenaza distinta

La infección por ransomware mediante archivos adjuntos de correo o descargas sospechosas no se puede evitar ni siquiera en el Wi-Fi seguro de casa. Una vez infectado, el cifrado de archivos puede propagarse de golpe al NAS y a otros PC del hogar.

🚨 Comportamiento de RoamSwitch: En cuanto detecta comportamientos como el cifrado masivo sospechoso de archivos, desconecta el Mac de la red de emergencia (aislamiento Air-Gap). Actúa sea o no de confianza la red, y detiene la propagación del daño.
Capacidades principales

Defensa multicapa para Macs profesionales

Seguridad autónoma diseñada para MacBooks que manejan servidores de desarrollo y archivos confidenciales.

🛡️

Detección automática de Wi-Fi y defensa sin configuración al salir

Identifica las redes por la dirección MAC de la puerta de enlace del router. En cuanto sale de una «red de confianza», como la de casa o la oficina, cambia el cortafuegos de macOS (Application Firewall) a bloqueo máximo (la web, el correo y el resto de operaciones habituales siguen siendo utilizables). Si el nombre de un Wi-Fi al que se conecta por primera vez se parece mucho al de una red conocida, avisa de un posible punto de acceso falso (Pro).

📊

Auditoría integral de seguridad Mac de 23 puntos

Diagnostica los 23 puntos, entre ellos FileVault, SIP, el cortafuegos y los ataques de intermediario ARP, sobre 100 puntos y muestra los pasos de mejora.

🔍

Bloqueo de puertos zero-day y auditoría de servidores de desarrollo

En cuanto un puerto nunca visto se expone a la LAN externa, lo bloquea automáticamente y sin firmas (activado por defecto al activar Pro). Si una base de datos sin autenticación como Redis/MongoDB, o un servidor de inferencia de IA local como Ollama/LM Studio, se expone en 0.0.0.0, avisa de inmediato. En servidores de desarrollo como Node.js/Vite/Docker, audita hasta los comodines CORS y los ajustes de autenticación, sin romper nada.

📜

Auditoría de seguridad de macOS Unified Logging

Del registro unificado de macOS extrae los fallos de autenticación de Sudo, los intentos de intrusión por SSH, el historial de bloqueos de Gatekeeper y los registros de eliminación de Apple XProtect, y los muestra en una línea de tiempo.

🍏

Doble defensa antimalware Apple XProtect y ClamAV

Además de comprobar que XProtect, el producto oficial de Apple, está en marcha, verifica la notarización (Notarization) y los atributos de cuarentena de archivos y apps, y también puede realizar análisis bajo demanda con ClamAV, de código abierto. Al conectar un almacenamiento externo, lo analiza automáticamente, incluidos los dispositivos ya permitidos, y solo cambia a los permisos previstos tras confirmar que es seguro. En cuanto XProtect detecta malware, aísla automáticamente el Mac de la red (activado por defecto al activar Pro).

📡

Respuesta automática a la suplantación ARP (bloquea ataques MITM)

En redes no confiables, fija en la tabla de vecinos las MAC de la puerta de enlace, del router IPv6 y del DNS del mismo enlace, para que un ARP/NDP suplantado no pueda desviar las rutas (bloqueo preventivo). En cuanto la dirección física (dirección MAC) de la puerta de enlace cambia bruscamente de forma sospechosa, corta las comunicaciones de emergencia (aislamiento Air-Gap) para evitar la escucha y la manipulación. La fijación de la puerta de enlace es opcional y está desactivada por defecto. El corte de emergencia está activado por defecto al activar Pro, y puede levantarse en cualquier momento tras confirmar que es seguro.

🚨

Detección de Comportamiento de Ransomware y Aislamiento Autónomo

Detecta el comportamiento del ransomware, como el cifrado masivo, sin firmas. Vigila archivos señuelo y la entropía de las escrituras, por lo que también detecta el cifrado parcial. Al detectarlo, desconecta el Mac de la red. También conserva periódicamente instantáneas de APFS, que se pueden recuperar archivo por archivo (requiere acceso total al disco). La ventana de recuperación funciona en la edición Pro; las instantáneas funcionan también en la edición gratuita. La detección está activada por defecto en Pro.

🔌

Defensa Física contra USB No Autorizado / BadUSB

Al conectar un teclado desconocido o un cable USB modificado (como un Rubber Ducky), detiene temporalmente la entrada de teclas e impide la ejecución automática de comandos maliciosos. Al conectar un almacenamiento USB, lo analiza por completo con ClamAV, incluidos los dispositivos ya permitidos.

📥

Protección automática de descargas Web y Correo

Detecta en tiempo real, mediante FSEvents, los archivos guardados desde Safari, Chrome, Mail, Slack y otros. Analiza automáticamente los archivos con el atributo de cuarentena (com.apple.quarantine) y los modelos de IA peligrosos en formato Pickle (.pkl/.pt), y pone en cuarentena de inmediato los archivos infectados. Función Pro, activada automáticamente desde el momento en que se activa Pro.

🌐

Protección contra amenazas DNS y Auditoría de URLs

Al conectarse a una Wi-Fi fuera de casa, cambia automáticamente a un DNS seguro como Quad9 / Cloudflare Security y bloquea de antemano la resolución de nombres de C2 de malware y de sitios de phishing. Se puede elegir el ámbito (solo fuera de casa / siempre).

🔒

Túnel VPN + kill-switch (WireGuard / Tailscale)

Fuera de casa, hace pasar todo el tráfico por un túnel cifrado, mediante una configuración de WireGuard o un Exit Node de Tailscale. Un kill switch de pf evita que se filtre texto plano fuera del túnel y no deja pasar el tráfico sin protección si el túnel se cae. Es la principal contramedida frente a los ataques de intermediario (MITM) (opcional).

🎣

Protección pasiva de enlaces (bloquea conexiones de phishing)

Lee el destino de las conexiones salientes a partir del nombre DNS, el SNI de TLS y el Host de HTTP, y avisa o bloquea las conexiones a sitios de phishing y estafa (por defecto es block; también funciona con navegadores que usan DoH). Como la extensión del sistema NEFilter ve el tráfico real tras la resolución de nombres, no reescribe /etc/hosts. En modo warn, si no hay respuesta, aplica fail-closed. Las decisiones se toman solo en local. El tráfico hacia servidores externos (como interact.sh) que las herramientas de diagnóstico usan para comprobar si un ataque tiene éxito no se detiene, solo se avisa mediante notificación.

🔎

Detección por firma estática y supervisión de nuevos elementos de inicio automático

Detecta los archivos descargados con patrones ligeros de la firma de prueba EICAR y de comandos de una línea de reverse shell conocidos públicamente (funciona sin ClamAV). También vigila en tiempo real los nuevos registros de inicio automático al iniciar sesión (LaunchAgent/LaunchDaemon) y cada 5 segundos comprueba las líneas sospechosas añadidas a los archivos de inicio del shell (como .zshrc) y a los hooks de git. No se necesita el permiso de EndpointSecurity. La vigilancia del inicio automático es una función Pro, activada automáticamente desde el momento en que se activa Pro.

🖥️

Protección ClickFix: detecta comandos maliciosos al copiarlos y avisa

Protege contra los ataques de tipo ClickFix, que usan una pantalla falsa de error o de autenticación para inducir a «pegar en Terminal y ejecutar». Sin importar dónde se vaya a pegar (Terminal, Script Editor, Spotlight, etc.), examina el portapapeles en el momento de copiar y, si coincide con un patrón malicioso conocido, avisa antes de pegar, con una notificación y un cuadro de diálogo que permanece al frente. El portapapeles no se borra automáticamente; se puede vaciar con el botón del cuadro de diálogo. En Pro también se puede elegir un bloqueo de red de emergencia basado en la vigilancia del historial de ejecución de comandos (opcional).

🔔

Historial de notificaciones (últimos 7 días)

Permite revisar más tarde las notificaciones que envió RoamSwitch (anomalías de la auditoría de registros de seguridad, detecciones de ClickFix, etc.). Cada notificación incluye el programa y el comando que la causaron (si no se pueden identificar, lo indica). Las notificaciones que superan el periodo de conservación se eliminan automáticamente.

🐳

Detección de riesgos de Docker (alertas de fuga de contenedor)

Notifica cuando arranca un contenedor iniciado con --privileged o uno que monta /var/run/docker.sock (Pro, opcional). Solo avisa de configuraciones peligrosas y no bloquea nada automáticamente.

🔑

Auditoría de fugas de secretos y claves API (comprobación al pegar y análisis de carpetas)

Basta con pegar texto para comprobar si hay claves de API y tokens filtrados. También admite el escaneo recursivo por carpeta, y excluye automáticamente .git, node_modules y similares. Todo el diagnóstico se realiza en el propio equipo.

📦

Comprobación de CVE de paquetes (Homebrew + dependencias)

Contrasta los paquetes de Homebrew instalados y las dependencias de los proyectos en desarrollo (7 ecosistemas, entre ellos npm, PyPI y crates.io) con el mapa local de CVE conocidas. No realiza ninguna conexión de red. Una CVE que no afecta se puede aceptar con un motivo y una fecha de caducidad, y al vencer vuelve a la detección normal. También revisa las configuraciones de origen de pip y npm que pueden dar lugar a ataques de confusión de dependencias, y los paquetes que han incorporado más código que se ejecuta durante la instalación (Pro).

🍯

Honeytokens de credenciales y supervisión del navegador (tecnología de decepción)

Coloca archivos de credenciales falsos como ~/.aws/credentials y ~/.ssh/id_rsa y notifica de inmediato si se accede a ellos (activado por defecto al activar Pro). También se puede elegir vigilar los accesos sospechosos a las contraseñas guardadas y a las bases de datos de cookies de los navegadores (desactivado por defecto; incluye Chrome, Firefox y otros, pero no Orion ni DuckDuckGo). Ambos solo notifican y no bloquean. En Mac no se puede detectar la lectura de los archivos de credenciales reales.

🚧

Detección de escaneo de puertos y fuerza bruta SSH con bloqueo automático

Notifica de un origen que se conecta a muchos puertos en poco tiempo y lo bloquea durante 10 minutos. En SSH, notifica de un origen con 6 inicios de sesión fallidos en 10 minutos y bloquea durante 1 hora las nuevas conexiones al puerto SSH (las sesiones ya establecidas no se cortan). No se bloquean la puerta de enlace, el DNS, el propio equipo ni el origen SSH conectado en ese momento. Activado por defecto al activar Pro (SSH solo funciona cuando el inicio de sesión remoto está activado).

🧱

Detección de manipulación de archivos críticos del sistema y lockfiles

Contrasta con valores de referencia SHA-256 los archivos importantes del sistema que solo root puede modificar, junto con los archivos de bloqueo de dependencias, y notifica las manipulaciones. Incluye todos los archivos de /etc/sudoers.d y /etc/pam.d, y también notifica cuando se añade un archivo nuevo. Si hubo un inicio de sesión SSH en el mismo periodo, se adjunta a la notificación como pista. Activado por defecto al activar Pro.

🔎

Registrador de ejecución de procesos y detección de técnicas de ataque

Registra los procesos iniciados en el Mac y detecta y notifica técnicas como el lanzamiento de un shell desde navegadores y Office, curl | sh o la ejecución de scripts ofuscados (14 reglas en total). Si se colocan reglas Sigma (process_creation), se añaden a la detección. Los secretos de las líneas de comandos se ocultan en la salida, y los registros se pueden buscar desde una IA. Pro, desactivado por defecto (requiere acceso total al disco).

🐚

Detección continua de reverse shell

Cada pocos segundos examina los shells e intérpretes del propio usuario con sesión iniciada, además de nc, ncat y socat, y notifica los que tienen la entrada y la salida conectadas a una conexión TCP hacia una dirección pública. Solo notifica: no termina el proceso ni bloquea la red. Quedan excluidos los procesos con privilegios de root y las conexiones a direcciones privadas, como la LAN doméstica o Tailscale. Los programas que reconozca se pueden añadir a la lista de permitidos desde el menú. Activado automáticamente desde el momento en que se activa Pro.

🌐

Vigilancia de cambios en los ajustes de red (DHCP falso y WPAD)

Compara los servidores DNS, los routers y la configuración automática de proxy (PAC) que distribuye la red a la que se conecta con el estado anterior de la misma red. Notifica cuando aparece un servidor DNS o un host PAC nunca visto, o cuando se activa por primera vez la detección automática de proxy (WPAD). Son indicios de un ataque de intermediario mediante un servidor DHCP falso o WPAD. Solo notifica: no cambia configuraciones ni bloquea nada. Activado automáticamente desde el momento en que se activa Pro. No puede detectar un servidor falso que distribuya el mismo DNS y router que antes.

🛡️

Sin bajar la guardia en una red de confianza mientras haya indicios de compromiso

Incluso en una red que haya registrado como «de confianza (abierta)», como la de casa, mientras este Mac tenga una detección grave, como ransomware, contacto con credenciales señuelo o una reverse shell, funciona con la protección estándar, con el cortafuegos y el modo sigiloso activados. No aísla el equipo ni bloquea el tráfico, y no pasa al bloqueo máximo. Se puede revertir con «Confirmado (restaurar confianza)» en el menú, y si no hay ninguna detección nueva, vuelve automáticamente a las 6 horas. Activado por defecto al activar Pro.

🔒

Limitar SSH a los orígenes permitidos

Escribe las direcciones IP o rangos permitidos y las conexiones SSH nuevas desde orígenes que no estén en la lista se rechazan antes de llegar al puerto. Las sesiones establecidas no se cortan. No se activa si la lista está vacía o si falta en ella un origen conectado en ese momento. No atraviesa el kill switch de la VPN. Pro, desactivado por defecto.

🤖

Auditoría de la configuración de agentes de IA (archivos de instrucciones, skills, MCP)

Revisa en busca de contenido peligroso los archivos de instrucciones, las skills y la configuración MCP que leen agentes como Claude Code, Codex, Cursor y Gemini. Señala comandos ocultos con caracteres invisibles, sobrescritura de instrucciones, curl | sh y aprobación automática de herramientas, y también señala los cambios respecto a un estado confirmado. Incluye las tareas de VS Code y GitHub Actions que se ejecutan con solo abrirlas, y los permisos totales y los hooks del settings.json de Claude Code. No realiza conexiones de red y no muestra valores secretos.

🚨 Desconexión de emergencia (air-gap)

En el instante en que se detecta ransomware, tu Mac se desconecta físicamente de la red

Sin necesidad de firmas — decide y actúa de forma autónoma basándose solo en el comportamiento.

🔍

1. Detectar el comportamiento

Detecta en tiempo real el comportamiento propio del ransomware, como el cifrado masivo sospechoso de archivos. No depende de las definiciones de virus conocidas (firmas).

⚡

2. Air-gap en 0 segundos

En cuanto se detecta una amenaza, el Mac se desconecta de la red de emergencia. La comunicación con el servidor de comando y el avance del cifrado se detienen al instante.

🛡️

3. Detener la propagación

Evita que la infección se propague a otros dispositivos, como el NAS de la red local doméstica o los PC de familiares y compañeros. Una vez comprobada la seguridad, puede levantar el corte en cualquier momento.

Extensiones de IA y desarrolladores

Integra RoamSwitch en tu propio flujo de trabajo

Los resultados del diagnóstico se pueden usar también fuera de RoamSwitch. Tanto los clientes de IA como sus propias aplicaciones pueden consultarlos directamente.

🤖
Integración IA y Soporte ante Incidentes (MCP)

Consulte directamente a la IA el significado de una advertencia y los pasos de recuperación

Incluye el servidor MCP oficial. Si pregunta «me ha salido una advertencia que no conozco» o «el Mac se desconectó de emergencia, ¿qué ha pasado?», una IA como Claude, OpenCode o Antigravity responde con la causa y los pasos de recuperación, a partir del conocimiento oficial de RoamSwitch y de los resultados del diagnóstico. Con un LLM local (como Ollama), puede consultar totalmente sin conexión incluso mientras la red está cortada. Si los registros o nombres de ajustes que se pasan a la IA contienen texto que parece una orden dirigida a la IA, se añade una advertencia. También puede consultar desde la IA la cobertura de detección por técnica de ATT&CK y el estado de funcionamiento de los guardas responsables, y exportarla como capa de ATT&CK Navigator.

Servidor MCP y lógica de detección: código fuente publicado (GitHub, MIT) →

Ver casos prácticos de resolución →
📦
SDK para desarrolladores

Lleva los diagnósticos de RoamSwitch directamente a tu propia app de Mac

RoamSwitchKit es un cliente gratuito y de código abierto que permite consultar directamente desde Swift los resultados del diagnóstico de RoamSwitch. Sin tener que crear usted mismo la vigilancia ARP ni el escaneo de puertos, puede integrar en su propia aplicación la pregunta «¿es segura la red actual?». Se instala con una línea mediante Swift Package Manager. No hay ninguna API que cambie ajustes.

Ver cómo funciona →
📄
Documento de seguridad

El límite de privilegios, las rutas de red, la criptografía: todo divulgado

La lista completa de operaciones que puede ejecutar el helper con privilegios de root, todas las vías de comunicación hacia el exterior, el esquema criptográfico de la activación de licencia, el modelo de amenazas y «lo que no hacemos» están documentados con un detalle que permite contrastarlos con la implementación. También se incluyen los comandos para verificar el binario distribuido.

Leer el documento →
Matriz de seguridad de 23 puntos

Criterios de auditoría de seguridad Mac de 23 puntos

Comprueba de una vez la robustez del sistema, la defensa de red y la exposición de los servicios.

🔐
Cifrado completo de disco FileVault
Cifra todo el SSD/HDD con XTS-AES 128 y evita la extracción física de datos si se pierde el equipo.
🛡️
SIP (Protección de Integridad del Sistema)
Prohíbe la manipulación de los archivos importantes de macOS y del kernel, incluso por procesos con privilegios de root.
🚫
Control de ejecución de apps de Gatekeeper
Bloquea la ejecución de aplicaciones no notarizadas y binarios ejecutables manipulados.
🧱
Firewall del kernel (pf)
Descarta automáticamente los paquetes TCP/UDP entrantes no solicitados a nivel del kernel.
📡
Verificación de cifrado Wi-Fi
Verifica el estado del cifrado WPA2-AES / WPA3 y avisa de las redes Wi-Fi abiertas con riesgo de escucha.
👥
Detección de suplantación de ARP
Detecta dispositivos maliciosos que intentan suplantar al router mediante ataques Man-in-the-Middle (MitM).
🥷
Modo sigiloso (ocultación de Ping)
Ignora las solicitudes de Ping ICMP y los sondeos de escaneo de puertos, ocultando tu Mac de la visibilidad externa.
🔄
Búsqueda automática de actualizaciones
Verifica que Actualización de software busque actualizaciones automáticamente. No comprueba si se instalan automáticamente.
🍏
Definiciones de malware de Apple XProtect
Verifica que las definiciones de detección de malware y el motor de eliminación automática Remediator funcionen actualizados.
🔌
Auditoría de exposición de puertos en escucha
Localiza todos los puertos que escuchan en 0.0.0.0 y comprueba si están protegidos por el cortafuegos.
📥
Protección de descargas web y correo
Los archivos nuevos en Descargas, Escritorio y Documentos se analizan automáticamente con ClamAV; las amenazas van al baúl de cuarentena.
🌐
Protección DNS contra amenazas (bloqueo de sitios maliciosos / C2)
Fuera de las redes de confianza, cambia a DNS seguro (Quad9 / Cloudflare Security) para bloquear la resolución de dominios de C2 de malware y de phishing.
🎣
Protección de phishing / enlaces maliciosos (Safari y protección de enlaces)
El aviso de Safari sobre sitios fraudulentos, más detección de phishing basada en NEFilter y bloqueo de conexiones salientes (también para navegadores DoH).
⌨️
Protección de puertos contra USB no autorizados / BadUSB
Un almacenamiento USB no aprobado queda en espera de aprobación; a un teclado de inyección de pulsaciones se le suprime la entrada.
🔗
Protección de conexión de accesorios de macOS
Los datos de un nuevo accesorio USB / Thunderbolt se bloquean a nivel del SO mientras el Mac está bloqueado (Apple Silicon).
📡
Fijación ARP de la puerta de enlace (defensa MITM preventiva)
Fija estáticamente la dirección MAC del router en la tabla de vecinos en redes no confiables, previniendo la suplantación ARP en lugar de solo detectarla.
🔑
Auditoría de configuración de inicio de sesión remoto SSH
Cuando el inicio de sesión remoto está activado, verifica que el inicio de sesión root esté deshabilitado y que la autenticación por contraseña esté rechazada en favor de la autenticación solo por clave.
🗝️
Auditoría de escalada de privilegios de Sudo (NOPASSWD)
Audita la existencia de entradas NOPASSWD que permitirían una escalada de privilegios root sin contraseña.
💾
Antigüedad de la copia de seguridad (Time Machine)
Lee la fecha de la copia más reciente registrada por Time Machine y suspende la comprobación si tiene más de 7 días o no hay destino configurado. No comprueba si la copia se puede restaurar.
🧭
Detección automática de proxy (WPAD / PAC)
Verifica que la red a la que se conecta no pueda decidir por dónde (proxy) pasa el acceso web. No supera la comprobación si «Detectar proxy automáticamente» (WPAD) está activado o si la red indica un PAC.
🪪
Archivos de credenciales de agentes de IA
Comprueba los permisos, el propietario y la ubicación de los archivos donde Claude Code, Codex, Gemini CLI, GitHub Copilot y opencode guardan las credenciales de inicio de sesión. No lo supera si el grupo u otros usuarios tienen permisos, si el propietario no es usted o si el archivo está dentro de una carpeta sincronizada o de un árbol de trabajo de git. No se lee el contenido de los archivos. Solo se examinan los archivos que existen.
🧩
Vulnerabilidades con alta probabilidad de explotación (software instalado)
Contrasta los paquetes instalados con Homebrew con los datos de CVE conocidos que hay en el equipo. No lo supera si una vulnerabilidad cuya explotación ha confirmado la CISA (KEV), o con un EPSS del 90 % o más, sigue en una versión anterior a la corrección. No se comunica con la red. El PHP instalado fuera de Homebrew se revisa por versión y configuración, y no lo supera si es una versión anterior a la corrección o tiene una configuración que reúne las condiciones de un ataque. En el resto del software, solo se examina lo instalado con Homebrew.
Comparativa de productos

Comparativa con otras soluciones de seguridad

Cubre el punto ciego del «cambio de Wi-Fi» que las VPN tradicionales y los antivirus de pago no pueden evitar.

Funciones y Alcance
RoamSwitch RoamSwitch
macOS Estándar VPN Comercial Antivirus Tradicional
Defensa sin configuración al cambiar de Wi-Fi automáticamente ✅ Totalmente automático (MAC de puerta de enlace / 0 s) ❌ Requiere pasos manuales ⚠️ Requiere VPN (LAN expuesta) ❌ No compatible (solo escaneo)
Bloqueo LAN de puertos de desarrollo (0.0.0.0) ✅ Bloqueo a nivel de kernel ⚠️ Requiere reglas manuales ❌ No puede defender la LAN ❌ No compatible
Monitoreo de suplantación de ARP (MitM) ✅ Detección en tiempo real ❌ No compatible ⚠️ Solo cifrado parcial ❌ No compatible
Auditoría integral de 23 puntos ✅ Puntuación e informe sobre 100 ❌ Disperso en los ajustes ❌ No compatible ❌ No compatible
Detección de comportamiento de ransomware y aislamiento autónomo ✅ Air-gap de emergencia al detectarlo ⚠️ Solo variantes conocidas (XProtect) ❌ No compatible ⚠️ Solo algunos productos con monitoreo de comportamiento
Defensa física contra USB no autorizado / BadUSB ✅ Bloqueo automático + escaneo ClamAV completo al conectar ❌ No compatible ❌ No compatible ❌ No compatible (solo algunos niveles premium)
Túnel VPN + kill-switch (fail-closed) ✅ WireGuard / Tailscale + kill-switch pf (sin fugas si cae) ❌ No compatible ⚠️ Ofrece el túnel; el kill-switch depende del cliente ❌ No compatible
Privacidad (sin telemetría) ✅ Zero Telemetry (la comunicación se centra en la activación de licencia y la recepción de datos de actualización; VPN, Sensor y similares son opcionales) ⚠️ Telemetría a Apple ❌ Registros guardados en servidores VPN ❌ Cargas de telemetría a la nube
Impacto en batería y CPU ⚡ Prácticamente nulo (basado en eventos) ⚡ Nulo ⚠️ Drenaje constante por cifrado ❌ Escaneos pesados en segundo plano
Precios y Ediciones

Precios simples

Sin cuotas mensuales. Todas las funciones de defensa avanzadas se usan para siempre con una licencia de pago único.

Edición Gratuita
$0 / Totalmente gratis

Para quienes necesitan la defensa básica del Mac y auditorías de seguridad manuales.


  • ✓ Corte del cortafuegos cada vez que cambia de Wi-Fi (sin configuración)
  • ✓ Diagnóstico integral manual de 23 elementos de seguridad del Mac (sobre 100 puntos)
  • ✓ Auditoría del estado de Apple XProtect y escaneo manual con ClamAV
  • ✓ Lista de puertos abiertos al exterior y de los USB conectados
  • ✓ Diagnósticos en el propio Mac y cero telemetría
Descarga gratuita

La configuración lleva unos 2 minutos, con un paso de autorización de macOS.

Licencia de por vida • 2 Macs
💎 Pro Licencia de por vida
$19.99 / Pago único

Para ingenieros y creadores que llevan el MacBook a todas partes. Una defensa que actúa automáticamente ante las amenazas.


  • ★ 🚨 Detección de ransomware y de comportamientos, con aislamiento automático (desconexión de emergencia Air-Gap)
  • ★ 🛡️ Aísle del exterior con un clic un servidor de desarrollo en 0.0.0.0
  • ★ 🚪 Bloqueo automático de puertos de escucha desconocidos (defensa zero-day sin firmas)
  • ★ ⚡ Aviso inmediato en el Centro de notificaciones ante escuchas ARP y ataques de intermediario
  • ★ 📡 Corta automáticamente la red al detectar suplantación ARP (aislamiento Air-Gap)
  • ★ 🔌 Protección de puertos físicos ante inserción de USB no autorizados
  • ★ 🦠 Escaneo automático con ClamAV al conectar un almacenamiento USB (se inspeccionan todos los dispositivos, incluso los ya permitidos)
  • ★ 🤖 Rondas automáticas en segundo plano y actualización automática de las definiciones de virus
  • ★ 📄 Exportar registros de seguridad e informes a CSV
  • ★ 💻 Válido para 2 Macs para siempre (Principal + Secundario)
  • ★ 📥 Vigilancia permanente de las descargas web y de correo, con análisis automático con ClamAV y cuarentena
  • ★ 🌐 Protección contra amenazas DNS (bloquea dominios maliciosos con Quad9/Cloudflare Security)
  • ★ 🔗 Auditoría de seguridad de enlaces (Detección de phishing y ataques homógrafos)
  • ★ 🔵 Desactiva automáticamente el Bluetooth al detectar una red no confiable
  • ★ 🐚 Detección continua de reverse shell y vigilancia de los ajustes de red (solo avisan, se activan solas con Pro)
  • ★ 🧩 Otras funciones solo Pro (conexión VPN automática, bloqueo ARP/NDP de la puerta de enlace, bloqueo de Link Guard, honeytokens de credenciales, registrador de ejecución de procesos, reenvío de eventos (syslog, webhook) y más; las que pueden cortar la red o necesitan permisos o ajustes adicionales vienen desactivadas)
💎 Comprar licencia Pro de por vida

Compra única, sin suscripción. Al ser un producto digital, no se admiten reembolsos: compruebe primero con la versión gratuita que funciona en su entorno. El pago se completa en la página segura de Stripe.

Compatible con macOS 13.0 Ventura o posterior. Configurado en minutos tras la descarga.

Nativo de Apple Silicon (M1/M2/M3/M4+) | Compatible con macOS 13.0 y posteriores
Disponible en japonés, inglés, coreano, chino (simplificado/tradicional), alemán, francés, español, italiano y portugués
🔒

Todos los diagnósticos se ejecutan en el Mac. Cero datos de uso enviados.

RoamSwitch no envía al exterior en ningún caso la información de conexión, los números de puerto, los resultados del diagnóstico ni el historial de registros de su Mac. Tanto el diagnóstico de seguridad como el corte de emergencia se realizan por completo dentro del Mac.

Leer la Política de Privacidad y Seguridad → La base técnica: Documento de seguridad →