 RoamSwitch
by Lafine Systems Design
- 製品 ▾
- ドキュメント ▾
- マニュアル ▾
- 法務・ポリシー ▾
- サポート ▾
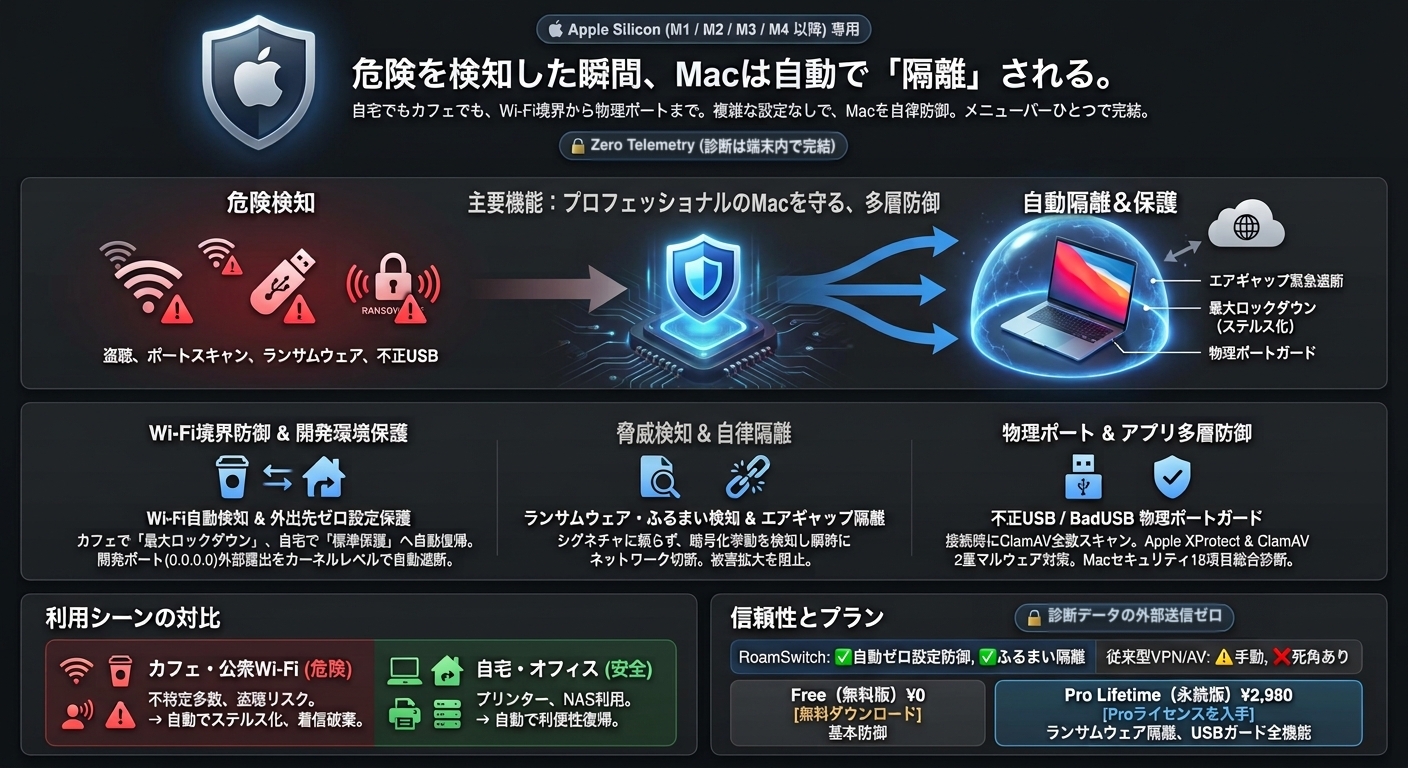
自宅でもカフェでも、Wi-Fiの境界から物理ポートまで、複雑な設定なしでMacを守ります。公衆Wi-Fiでの盗聴対策、ランサムウェアのふるまい検知とエアギャップ隔離、不正USBガードまで、メニューバーひとつで扱えます。
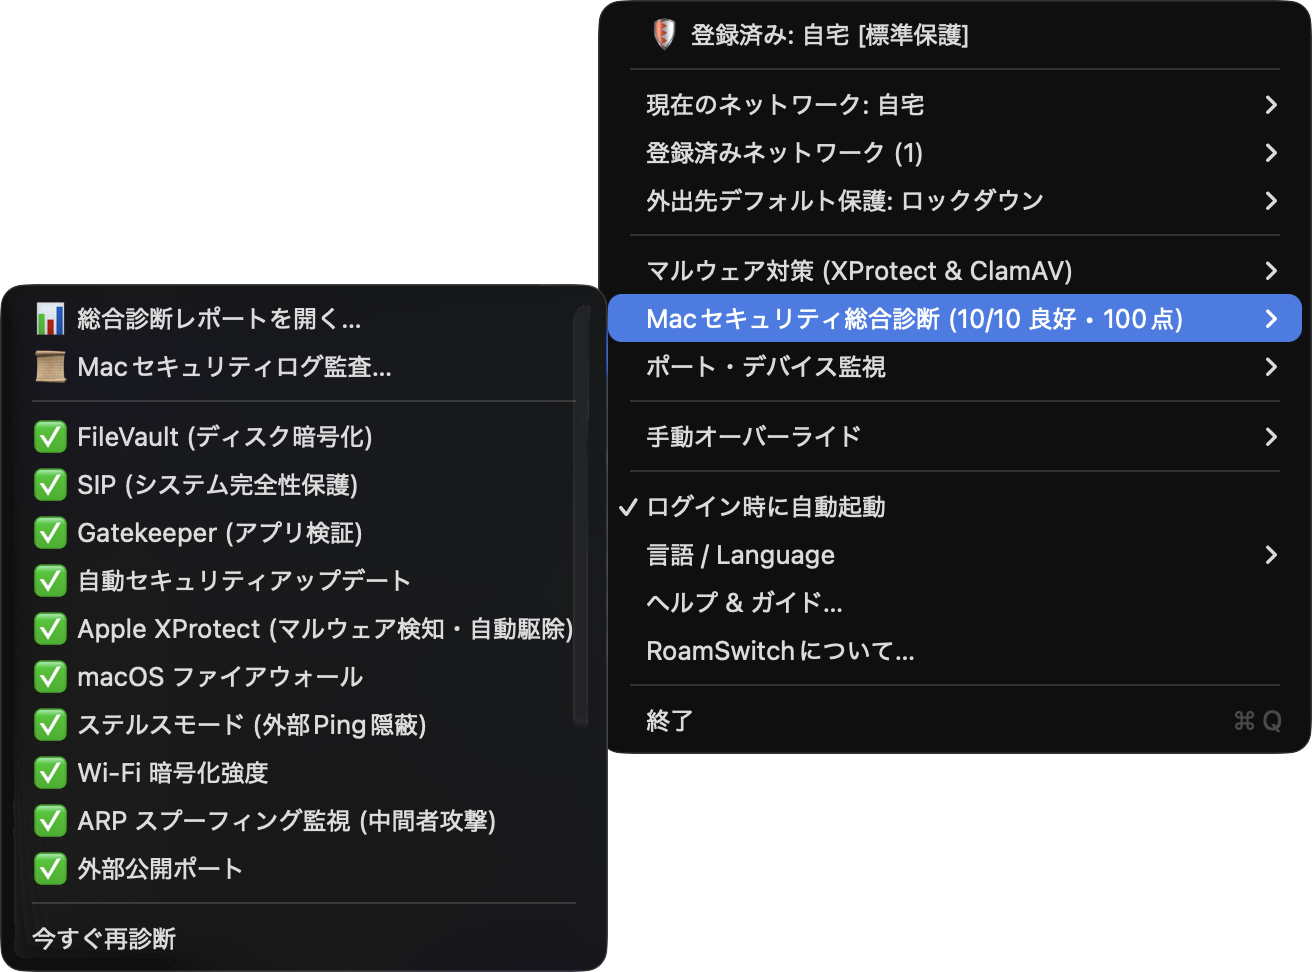
メニューバーから、全23項目の合格状況、マルウェア対策、ポート監視をすぐ開けます
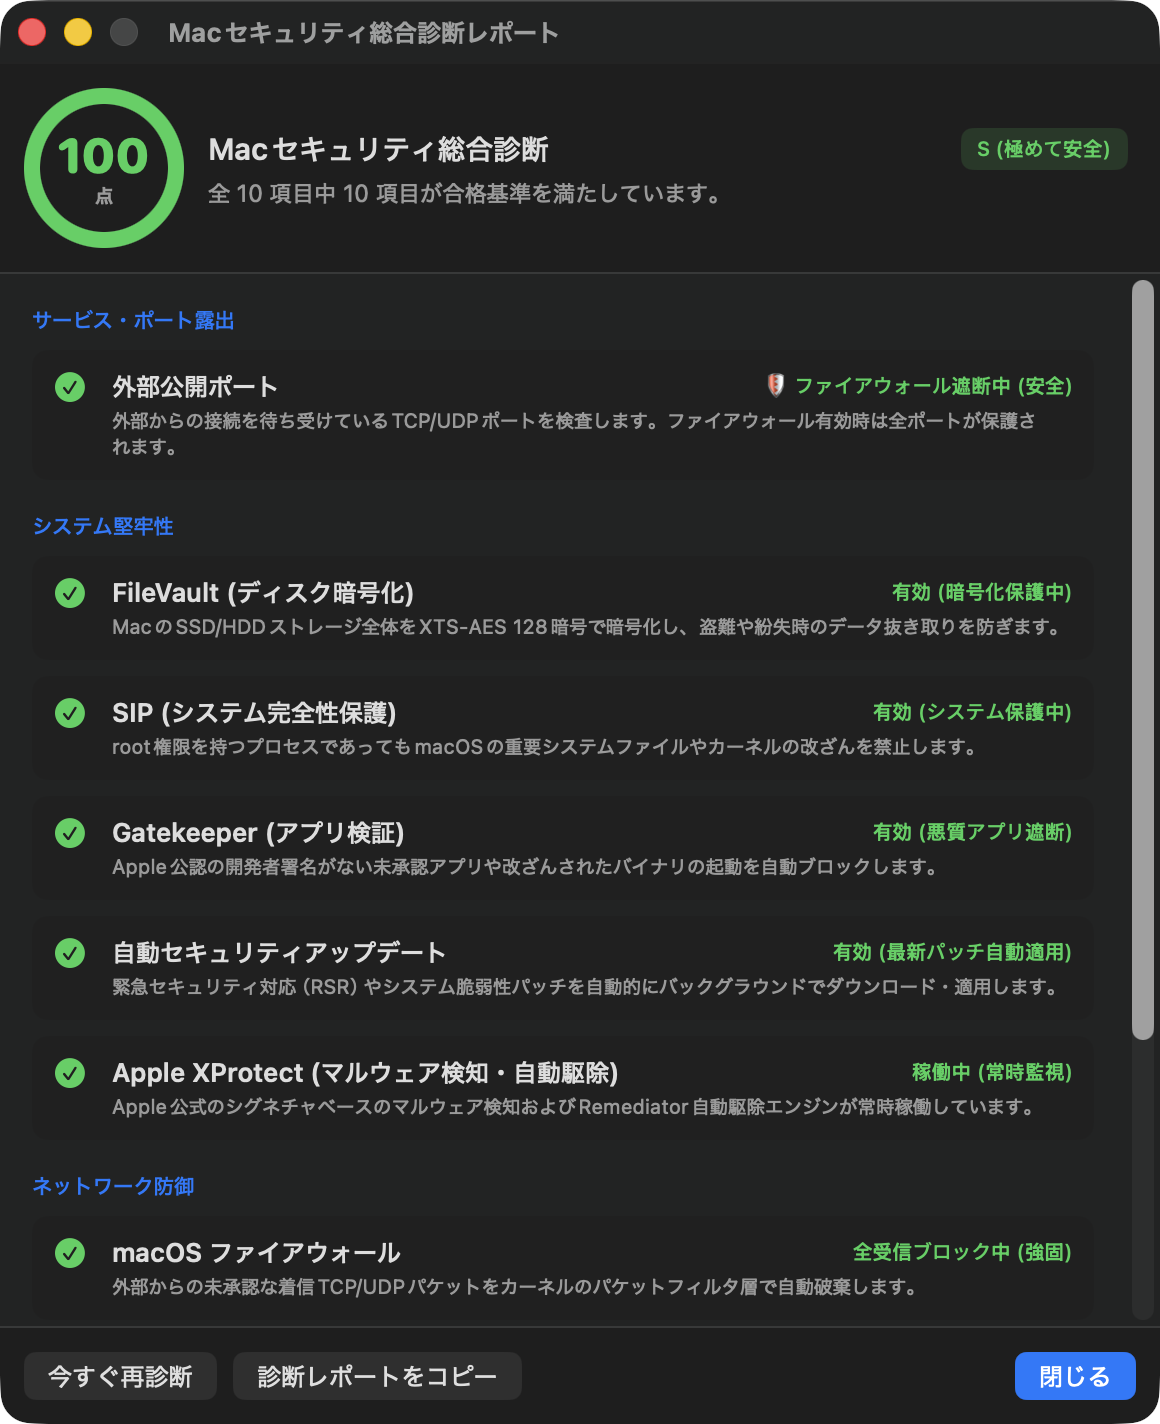
FileVault、SIP、Gatekeeper、ファイアウォール、ARPスプーフィングなどの詳しい状態
MacBookを持って移動する人にも、自宅やオフィスが中心の人にも。場所を問わず、セキュリティ設定を気にする必要はありません。
公衆Wi-Fiでは、不特定多数の端末が同じネットワークにいます。ポートスキャンや共有フォルダへの侵入のリスクが、常にあります。
RoamSwitch の動作: 未登録のWi-Fiでは即座に「外出先最大ロックダウン」に切り替え、外からの着信をすべて破棄します。Webやメールはそのまま使えます(閲覧先の安全性は別です)。Vite、Docker、Ollama などの開発・AIサーバーを起動したまま出先のWi-Fiにつなぐと、同じLANの他人に、開発中のソースやAIモデル、管理画面が意図せず丸見えになるおそれがあります。
RoamSwitch の動作: 開放ポートをパッシブに監査して外部公開のリスクをすぐ報告し、カーネルのパケットフィルタで、外部LANからの不正なアクセスを止めます。自宅や会社の安全なネットワークでは、プリンター、社内のファイルサーバー(NAS)、同僚とのAirDropを気軽に使いたいところです。しかし毎回手で設定を変えるのは面倒で、外出時の戻し忘れにもつながります。
RoamSwitch の動作: ルーター固有のゲートウェイMACアドレスで識別し、登録済みのネットワークでは自動で「標準保護」に戻します。普段の使い勝手は、そのままです。メールの添付ファイルや不審なダウンロードからのランサムウェア感染は、自宅の安全なWi-Fiでも防げません。感染すると、ファイルの暗号化が家庭内のNASや他のPCにも一気に広がるおそれがあります。
開発サーバーや機密ファイルを扱うMacBookのために設計した、自律型のセキュリティ。
ルーターのゲートウェイMACアドレスで、ネットワークを識別します。自宅やオフィスなどの「信頼済みネットワーク」を離れた瞬間、macOSのファイアウォール(Application Firewall)を最大ロックダウンに切り替えます(Webやメールなど、普段の操作はそのまま使えます)。初めて接続するWi-Fiの名前が既知のネットワーク名とよく似ていれば、偽アクセスポイントの疑いとして警告します(Pro)。
FileVault、SIP、ファイアウォール、ARP中間者攻撃など全23項目を100点満点で診断し、改善手順を示します。
これまで見なかったポートが外部LANに公開された瞬間、シグネチャなしで自動遮断します(Pro有効化時に既定でオン)。Redis/MongoDBなどの未認証DBや、Ollama/LM StudioなどのローカルAI推論サーバーが0.0.0.0で公開されると、すぐ警告します。Node.js/Vite/Dockerなどの開発サーバーは、CORSワイルドカードや認証設定まで、壊さずに監査します。
macOSの統合ログから、Sudo認証の失敗、SSHの不正侵入の試み、Gatekeeperの遮断履歴、Apple XProtectの駆除ログを抜き出し、タイムラインで表示します。
Apple公式のXProtectの稼働確認に加え、ファイルやアプリの公証(Notarization)と隔離属性を確認し、オープンソースのClamAVでオンデマンド検査もできます。外部ストレージをつなぐと、許可済みのデバイスも含めて自動でスキャンし、安全を確かめてから本来の権限に切り替えます。XProtect がマルウェアを検知した瞬間には、Macをネットワークから自動で隔離します(Pro の有効化時に既定でオン)。
未信頼のネットワークでは、ゲートウェイ・IPv6 ルーター・同一リンク DNS の MAC を近傍テーブルに固定し、なりすまし ARP/NDP で経路を動かされないようにします(予防的ロック)。ゲートウェイの物理アドレス(MACアドレス)が不審に急変した瞬間には、盗聴や改ざんを防ぐため、通信を緊急遮断(エアギャップ隔離)します。ゲートウェイの固定は、既定オフのオプトインです。緊急遮断は Pro の有効化時に既定でオンで、安全を確かめたうえでいつでも解除できます。
一斉暗号化など、ランサムウェアのふるまいをシグネチャなしで検知します。おとりファイルと書き込みのエントロピーを見るので、一部だけの暗号化も捉えます。検知するとMacをネットワークから遮断します。APFSのスナップショットも定期的に残し、ファイル単位で取り出せます(フルディスクアクセスが必要)。復旧ウィンドウはPro版、スナップショットは無料版でも動きます。検知はProで既定オンです。
未知のキーボードや改造USBケーブル(Rubber Duckyなど)をつなぐと、キー入力を一時的に止め、悪意あるコマンドの自動実行を防ぎます。USBストレージをつなぐと、許可済みのデバイスも含めて、ClamAVで全数スキャンします。
Safari・Chrome・Mail・Slackなどから保存されたファイルを、FSEventsでリアルタイムに検知します。隔離属性(com.apple.quarantine)を持つファイルや、危険なPickle形式のAIモデル(.pkl/.pt)を自動でスキャンし、感染ファイルはすぐに隔離します。Pro 版の機能で、Pro の有効化時から自動でオンです。
外出先のWi-Fiにつなぐと、Quad9 / Cloudflare SecurityなどのセキュアDNSに自動で切り替え、マルウェアのC2やフィッシング詐欺サイトの名前解決を事前に止めます。適用範囲(外出先のみ/常時)は選べます。
外出先では、WireGuard の設定か Tailscale の Exit Node で、すべての通信を暗号化トンネルに通します。pf のキルスイッチがトンネル外への平文の漏れを止め、トンネルが切れても素通しにしません。中間者攻撃(MITM)への主な対策です(オプトイン)。
外向き接続の宛先を DNS 名・TLS SNI・HTTP Host から読み取り、フィッシング/詐欺サイトへの接続を警告・遮断します(既定は block。DoH のブラウザにも効きます)。NEFilter システム拡張で名前解決後の実際の通信を見るので、/etc/hosts は書き換えません。warn モードで応答がなければ fail-closed です。判定はローカルだけで行います。診断ツールが攻撃の成否を確かめる外部サーバー(interact.sh など)への通信は、止めずに通知だけで知らせます。
ダウンロードしたファイルを、EICARテスト署名や公開されているリバースシェルの一行コマンドの軽量パターンで検知します(ClamAVが無くても動きます)。ログイン時の自動起動(LaunchAgent/LaunchDaemon)への新規登録もリアルタイムで監視し、シェルの起動ファイル(.zshrc など)や git フックなどに加わった不審な行も、5 秒ごとに調べます。EndpointSecurity権限は不要です。自動起動の監視は Pro 版の機能で、Pro の有効化時から自動でオンです。
偽のエラー画面や認証画面で「Terminalに貼り付けて実行してください」と誘う、ClickFix型の攻撃に備えます。貼り付け先(Terminal・Script Editor・Spotlightなど)を問わず、コピーした時点でクリップボードを調べ、既知の不正パターンなら、貼り付ける前に通知と前面に残るダイアログで警告します。クリップボードは自動では消えず、ダイアログのボタンで空にできます。Pro版では、コマンド実行履歴の監視によるネットワーク緊急遮断も選べます(オプトイン)。
RoamSwitchが送った通知(セキュリティログ監査の異常、ClickFix検知など)を、後から振り返れます。通知には、原因のプログラムとコマンドを載せます(特定できないときは、その旨を書きます)。保持期間を過ぎた通知は自動で消えます。
--privilegedで起動したコンテナや、/var/run/docker.sockをマウントしたコンテナが新しく立ち上がったときに通知します(Pro、オプトイン)。危ない設定を知らせるだけで、自動で遮断はしません。
テキストを貼り付けるだけで、APIキーやトークンの漏洩を調べます。フォルダ単位の再帰スキャンにも対応し、.gitやnode_modulesなどは自動で除外します。診断はすべて端末内で完結します。
インストール済みのHomebrewパッケージと、開発中のプロジェクトの依存関係(npm・PyPI・crates.ioなど7エコシステム)を、ローカルの既知CVEマップと照合します。ネットワーク接続は一切しません。影響しない CVE は、理由と期限を付けて受容でき、期限が切れると通常の検出に戻ります。pip と npm の取得元にある取り違え攻撃につながる設定と、インストール時に動くコードが増えたパッケージも点検します(Pro)。
~/.aws/credentials や ~/.ssh/id_rsa などに偽の認証情報ファイルを置き、アクセスがあればすぐに通知します(Pro の有効化時に既定でオン)。ブラウザの保存済みパスワードやCookieデータベースへの不審なアクセスの監視も選べます(既定オフ。Chrome・Firefox などが対象で、Orion と DuckDuckGo は対象外)。どちらも通知だけで、遮断はしません。Mac では、本物の認証情報ファイルを読む動きは検知できません。
短時間に多くのポートへ接続してくる送信元を通知し、10分間遮断します。SSHは、10分間に6回ログインに失敗した送信元を通知し、SSHポートへの新しい接続を1時間遮断します(確立済みのセッションは切りません)。ゲートウェイ・DNS・自分自身と、接続中のSSH元は遮断しません。Pro の有効化時に既定でオンです(SSH はリモートログインがオンのときだけ働きます)。
root 権限でしか書き換えられない重要システムファイルを SHA-256 の基準値と照合し、依存関係のロックファイルとあわせて、改ざんを通知します。対象には /etc/sudoers.d と /etc/pam.d の全ファイルも含み、新しいファイルが加わったときも通知します。同じ時間帯に SSH ログインがあれば、通知に手がかりとして添えます。Pro の有効化時に既定でオンです。
Mac で起動したプロセスを記録し、ブラウザ・Office からのシェル起動、curl | sh、難読化したスクリプトの実行などの手口を検知して通知します(ルールは全14種)。Sigma ルール(process_creation)を置けば、検知に加えられます。コマンドライン内の秘密情報は伏せて出力し、AI から記録を検索することもできます。Pro・既定オフ(フルディスクアクセスが必要)。
ログイン中のユーザー自身のシェルやインタプリタ、nc・ncat・socat を数秒ごとに調べ、入出力が公開アドレスへの TCP 接続につながっているものを通知します。通知だけで、プロセスの終了もネットワークの遮断もしません。root 権限のプロセスと、家庭内 LAN や Tailscale などのプライベートアドレスへの接続は対象外です。心当たりのあるプログラムは、メニューから許可リストに入れられます。Pro の有効化時から自動でオンです。
接続したネットワークが配った DNS サーバー、ルーター、プロキシ自動構成(PAC)を、同じネットワークの前回の状態と比べます。見たことのない DNS サーバーや PAC のホストが現れたとき、プロキシの自動検出(WPAD)が新しくオンになったときに通知します。偽の DHCP サーバーや WPAD を使った中間者攻撃の手がかりになります。通知だけで、設定の変更も遮断もしません。Pro の有効化時から自動でオンです。前回と同じ DNS とルーターを配る偽サーバーは見つけられません。
自宅など「信頼(オープン)」で登録したネットワークでも、この Mac でランサムウェア、おとりの認証情報への接触、リバースシェルなどの重大な検知があるあいだは、ファイアウォールとステルスを有効にした標準保護で動きます。隔離や通信の遮断はせず、最大ロックダウンにもしません。メニューの「確認した(信頼を戻す)」で戻せ、新しい検知がなければ6時間で自動で戻ります。Pro の有効化時に既定でオンです。
許可する IP アドレスや範囲を書いておくと、一覧にない接続元からの新しい SSH 接続を、ポートの手前で断ちます。確立済みのセッションは切りません。一覧が空のときや、いまログインしている接続元が一覧にないときは、有効にしません。VPN のキルスイッチは通り抜けません。Pro で、既定はオフです。
Claude Code・Codex・Cursor・Gemini などのエージェントが読む指示ファイル・スキル・MCP 設定の、危険な記述を点検します。見えない文字で隠した命令、指示の上書き、curl | sh、ツールの自動承認などを指摘し、確認済みの状態からの変更も指摘します。開くだけで動く VS Code のタスクや GitHub Actions、Claude Code の settings.json の全許可やフックも対象です。通信せず、秘密の値は表示しません。
シグネチャに頼らず、ふるまいそのものを見て自律的に判断・遮断します。
ファイルの不審な一斉暗号化など、ランサムウェア特有のふるまいをリアルタイムで検知します。既知のウイルス定義(シグネチャ)には頼りません。
検知した瞬間、Macをネットワークから緊急遮断します。指令サーバーとの通信や暗号化の進行を、その場で止めます。
自宅LANのNASや家族・同僚のPCなど、他のデバイスへの感染拡大を止めます。安全を確かめた後、いつでも解除できます。
診断結果は、RoamSwitchの外でも使えます。AIクライアントからも、自作のアプリからも、そのまま参照できます。
公式MCPサーバーを同梱しています。「見慣れない警告が出た」「緊急遮断されたけど何が起きた?」と聞けば、Claude・OpenCode・AntigravityなどのAIが、RoamSwitchの公式ナレッジと診断結果から、原因と復旧手順を答えます。ローカルLLM(Ollamaなど)なら、ネットワークの遮断中も完全オフラインで相談できます。AIに渡すログや設定名に、AIへの命令めいた文面が混ざっていれば警告を付けます。ATT&CK の手法ごとの検知範囲と担当ガードの稼働状況もAIから確認でき、ATT&CK Navigator のレイヤーとして出力できます。
RoamSwitchKitは、RoamSwitchの診断結果をSwiftから直接参照できる、無償・オープンソースのクライアントです。ARP監視やポートスキャンを自作しなくても、「今のネットワークは安全か」を自分のアプリに組み込めます。導入はSwift Package Managerで1行。設定を変えるAPIはありません。
root 権限ヘルパーが実行できる操作の全リスト、外部に出る通信の全経路、ライセンス認証の暗号方式、脅威モデルと「やらないこと」を、実装と照合できる細かさで文書にしています。配布バイナリを検証するコマンドも載せています。
システムの堅牢性、ネットワーク防御、サービスの露出をまとめて確認。
従来のVPNや有償のアンチウイルスソフトでは防げない、「Wi-Fiの切り替わり」の死角を補います。
| 機能 / 防御範囲 | RoamSwitch |
macOS 標準機能 | 一般的な VPN | 従来型ウイルス対策 |
|---|---|---|---|---|
| Wi-Fi移動時のゼロ設定自動遮断 | ✅ 全自動 (ゲートウェイMAC識別) | ❌ 手動切替のみ | ⚠️ 通信暗号化のみ | ❌ 非対応 |
| 開発ポート (0.0.0.0) 外部露出の遮断 | ✅ カーネルレベル遮断 | ⚠️ 手動設定が必要 | ❌ 防御不能 (LAN内露出) | ❌ 非対応 |
| ARPスプーフィング (中間者攻撃) 監視 | ✅ リアルタイム検知 | ❌ 非対応 | ⚠️ 一部暗号化のみ | ❌ 非対応 |
| Macセキュリティ23項目総合診断 | ✅ 100点スコア & レポート | ❌ 個別設定が散在 | ❌ 非対応 | ❌ 非対応 |
| ランサムウェアのふるまい検知 & 自律隔離 | ✅ 検知時にエアギャップ緊急切断 | ⚠️ 既知の亜種のみ (XProtect) | ❌ 非対応 | ⚠️ 挙動監視型の一部製品のみ |
| 不正USB / BadUSB 物理ポート防御 | ✅ 自動遮断 + 接続時ClamAV全数検査 | ❌ 非対応 | ❌ 非対応 | ❌ 非対応 (一部上位版のみ) |
| VPN トンネル + キルスイッチ(フェイルクローズド) | ✅ WireGuard / Tailscale + pf キルスイッチ(切断時も漏れなし) | ❌ 非対応 | ⚠️ トンネルは提供・キルスイッチはクライアント依存 | ❌ 非対応 |
| プライバシー (テレメトリなし) | ✅ Zero Telemetry (通信はライセンス認証と更新データの受信が中心。VPN・Sensorなどは任意機能) | ⚠️ Appleへ一部送信 | ❌ サーバー経由でログ保持 | ❌ クラウドへログ送信 |
| バッテリー・CPU負荷 | ⚡ 実質ゼロ (イベント駆動) | ⚡ ゼロ | ⚠️ バッテリー消耗大 | ⚠️ CPU常時スキャンで重い |
月額課金なし。高度な防御機能をすべて、買い切りライセンスで永久に使えます。
Mac の基本防御と、手動のセキュリティ監査が必要な方へ。
セットアップは約2分。途中で macOS の承認を1回行います。
MacBook を持ち歩くエンジニア・クリエイターへ。脅威に自動で対処する防御。
買い切り・サブスクなし。デジタル製品のため返金は不可です。まず無料版でお使いの環境での動作をご確認ください。決済は Stripe の安全なページで完了します。
macOS 13.0 Ventura 以降に対応。ダウンロードから数分で設定完了。導入手順を見る →