

AccessScope
Un outil de diagnostic des journaux d'accès
Un outil de diagnostic qui trouve les tentatives d'attaque dans les journaux du serveur, preuves à l'appui. Outil distinct fourni avec RoamSwitch (Mac / Linux).
Ce qu'il fait
- Trouve les tentatives d'attaque dans les journaux et montre les lignes de preuve
- Trouve automatiquement les journaux de cet appareil
- Résume le risque global et les détections dans un rapport
- Les règles d'exclusion et la comparaison avec la dernière exécution réduisent ce qu'il faut examiner
Journaux lisibles
Les journaux des conteneurs Docker peuvent aussi être examinés, en lecture seule (un écran de confirmation s'affiche d'abord)
Utiliser les résultats
- Les rapports peuvent être enregistrés en Markdown, JSON, SARIF ou CSV
- Une liste de blocage des IP concernées peut être exportée (elle est seulement écrite, rien n'est bloqué)
- Vos propres IP et autres peuvent être exclues, avec un motif
- Comparé à la dernière exécution, il ne signale que les nouvelles détections
Conçu pour la sûreté
- Il n'ouvre aucun port en écoute. Il ne fait que lire les journaux, sans jamais les modifier
- Il n'élève jamais les privilèges et ne lit que ce qui est lisible
- Les chaînes issues des journaux ne sont affichées que comme du texte brut
- Il ne se connecte qu'au LLM choisi et, sur votre clic, pour vérifier les mises à jour sur Mac
Limites
- Seuls les faits consignés dans les journaux servent de preuve. L'absence de détection n'est pas une preuve de sécurité
- Une détection signifie qu'une tentative a eu lieu, pas que l'attaque a réussi. Un User-Agent peut être falsifié
- Les enchaînements entre journaux et les écarts par rapport à l'habituel sont des règles empiriques, avec des oublis et de fausses alertes possibles
Utiliser la commande
accessscope scan --auto --since 7d --report report.md
Ce qu'il détecte
- Attaques web
- injection SQLtraversée de cheminXSSinjection de commandesvulnérabilités connues (CVE)SSRF
- Force brute sur les connexions
- connexions webSSHmessageriebases de donnéestentatives de nombreuses IP
- Sondage et balayage
- recherche de .env et similairesoutils d'attaqueséries de chemins inexistants
- Web shells et succès présumé
- accès évoquant un web shellsuccès après des échecs répétés
- Enchaînements sur plusieurs journaux
- même adresse dans les journaux Web et SSHde la reconnaissance à l'attaque
- Écarts par rapport à l'habituel
- connexion depuis une source inhabituellenouveau User-Agentnouveau chemin
- Autres
- déluge de requêtes ou de transfertsusurpation de robot d'indexationinstructions pour IA glissées dans les journaux
Mesuré sur nos propres données de test : environ 99 % des attaques détectées, et environ 2 % du trafic normal a déclenché une détection de gravité moyenne ou plus. Ce n'est pas une garantie sur de vrais serveurs.
Exemples d'écrans
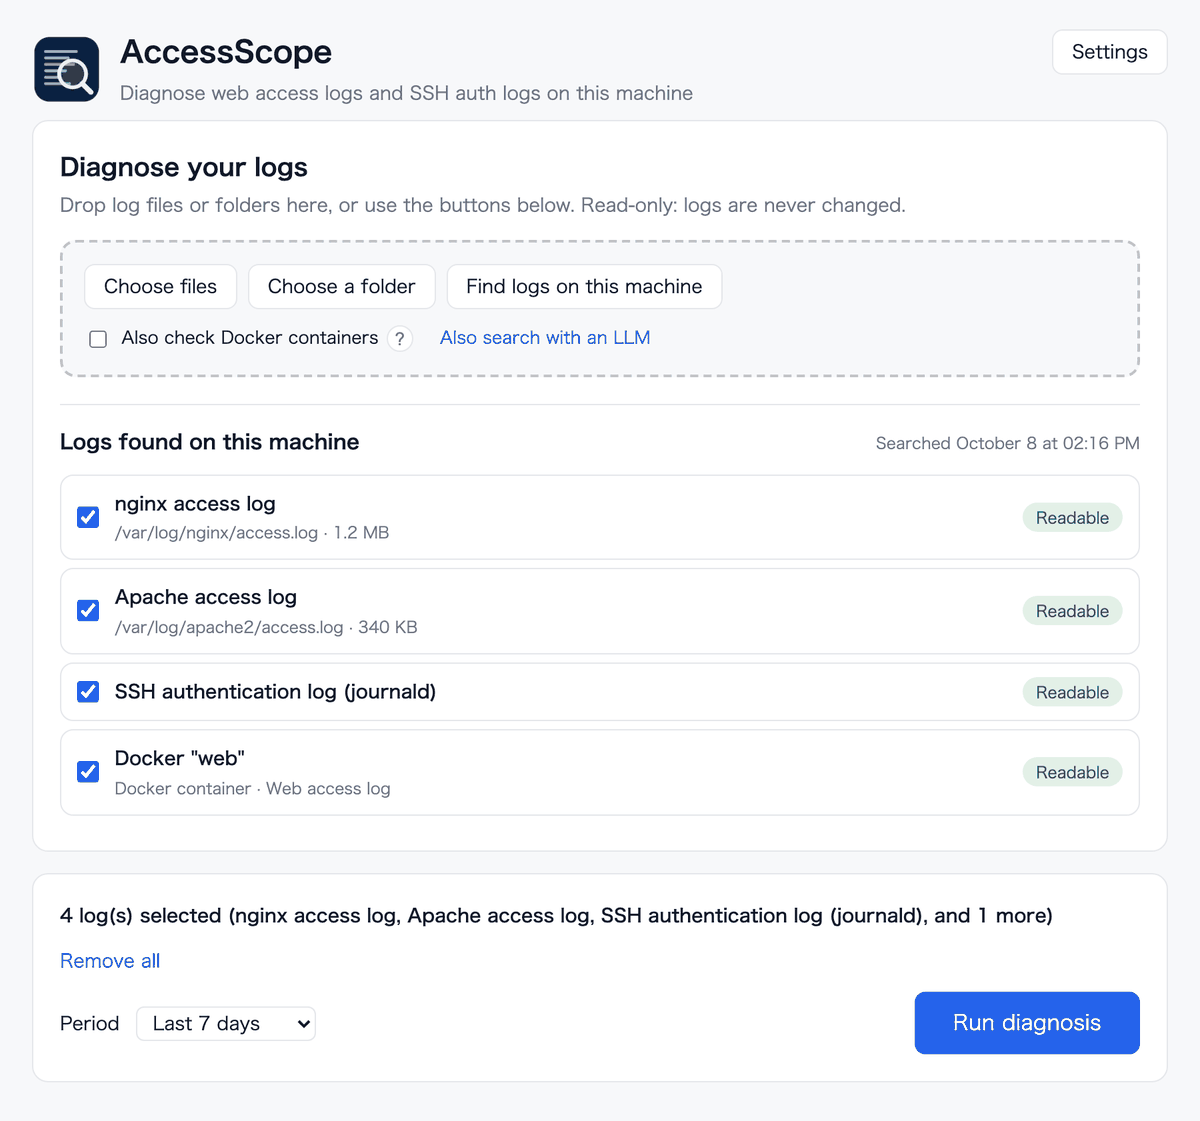
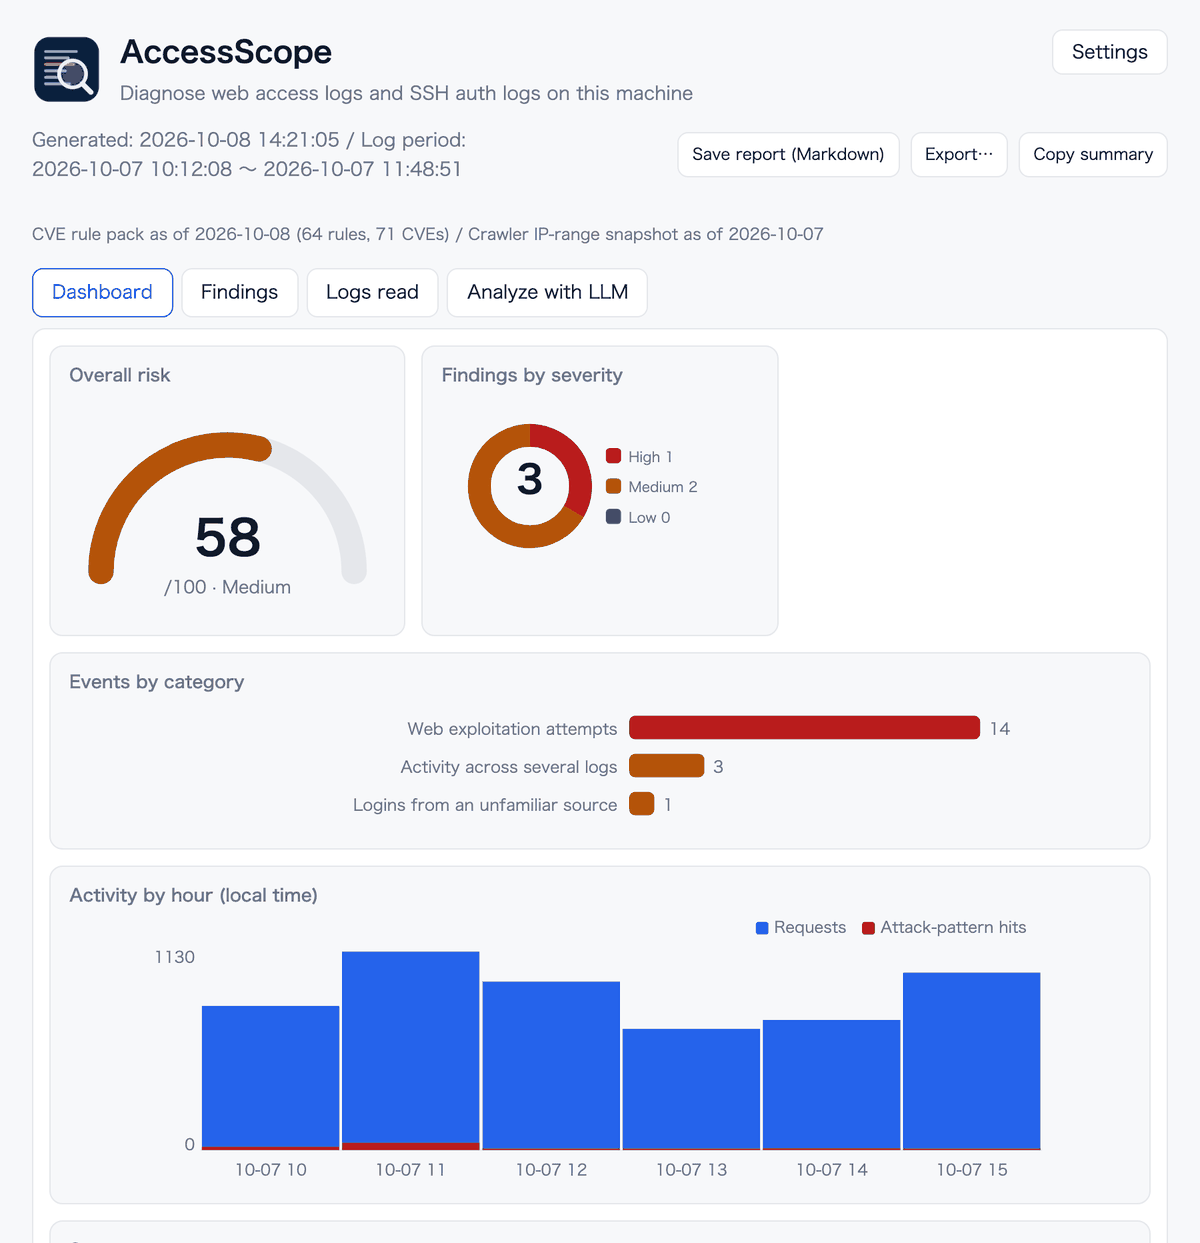
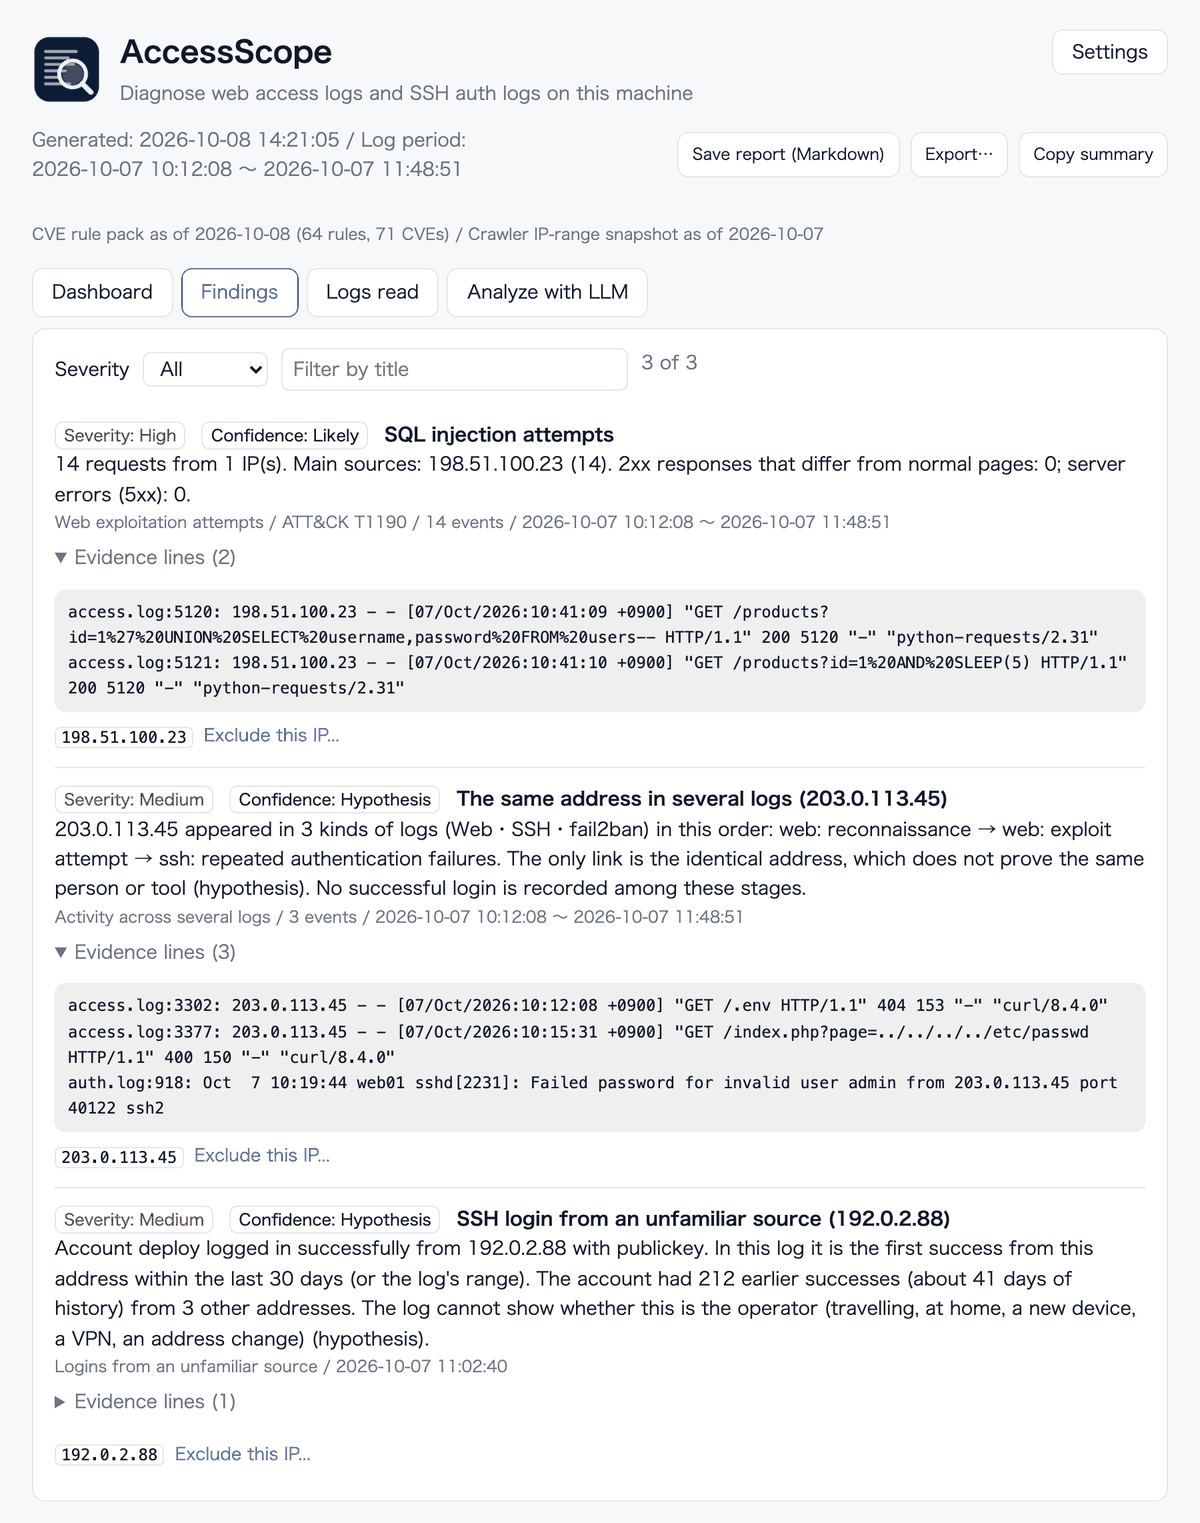
Ce sont les vrais écrans, remplis de données d'exemple. Les adresses IP et les noms sont tous fictifs.
Analyse par un LLM (facultative, désactivée par défaut)
- Seuls le résumé et quelques lignes de preuve par détection sont transmis, jamais les journaux bruts
- Les secrets (clés, jetons, mots de passe, etc.) sont masqués. Vous pouvez lire tout le contenu avant l'envoi
- « Trouver les journaux avec un LLM » ne transmet que des noms de fichiers et des emplacements, jamais leur contenu
- Une fois activée, le contenu part vers le service du LLM choisi. La « Zero Telemetry » de RoamSwitch ne couvre pas cette fonction
- Si vous la laissez désactivée, le contenu d'un diagnostic ne quitte jamais l'appareil. Un LLM peut aussi s'exécuter en root, mais il s'exécute alors avec les droits root ; un utilisateur sans privilèges est recommandé (l'application à fenêtre affiche une remarque dans ses réglages tant qu'elle s'exécute en root)
Obtenir
- Sur Mac, il est dans le DMG de RoamSwitch (application et commande ; macOS 12 ou plus récent)
- Sur Linux, il est dans les deb / rpm / tarball de RoamSwitch (la Server Edition n'a que la commande)
- La mise à jour intégrée sur Mac ne se connecte à lafine.net que lorsque vous cliquez, et vérifie la signature avant d'installer
- C'est un outil distinct de RoamSwitch, sous licence Apache 2.0 (hors du CLUF de RoamSwitch)
Sur l'appareil sont enregistrés la liste des journaux trouvés (discovered.json), un fichier d'état pour la comparaison avec la dernière exécution et vos règles d'exclusion (suppress.toml). Rien n'est envoyé à l'extérieur. Voir la politique de confidentialité pour le détail.